内容をスキップ

📈『2026年度版 Salesforce 脅威ランドスケープレポート』を入手

WithSecure™ Cloud Protection for Salesforce
  • ホームページ
  • 製 品
    • 製品概要ウィズセキュアが御社のSalesforce環境を高度なサイバー脅威からどのように保護するかをご確認ください
    • File 保護ファイルに起因するマルウェアやランサムウェアから組織を保護
    • URL 保護リアルタイム保護機能により、フィッシングや悪意のあるURLによる攻撃を阻止
    • アイデンティティ保護攻撃者が行動を起こす前に侵害されたユーザーを検知
    • Agentforce の保護フィッシングやマルウェアからAgentforceのワークフローをリアルタイムで保護
    • 分析と可視化セキュリティイベントに関する包括的なリアルタイムの可視性を確保
    • QRコード保護フィッシングサイトへ誘導するQRコードを特定しブロック
    • コンテンツフィルタリング不要なファイルやURLへのアクセスを拒否
    • すべての機能すべての機能を確認
  • 導入事例
  • Pricing
  • リソース
    • サポート製品のインストール、設定、およびトラブルシューティングの方法について
    • イベント & ウェビナー今後のスケジュールをご確認ください
    • コンプライス取得済みの認証と規制への準拠状況を確認ください
    • ブログ最新の製品情報やSalesforceのセキュリティに関する知見を入手
    • 製品カタログデータシート、ソリューション概要、その他の資料をご覧ください。
    • リスク診断 (無料)Salesforce環境のコンテンツリスク診断ための無料ツール
    • パートナーの皆さまへSalesforceの利用企業に、より多くの価値を提供しましょう
    • 会社概要私たちの存在意義、アイデンティティ、活動内容
    • リーガル&プライバシーリーガル文書やプライバシーに関する文書は、こちらからご確認ください。
  • JA
    • English
    • 日本語 (Japanese)
  • 営業へのお問い合わせ
  • デモのリクエスト15日間無償評価版のお申し込み
  • JA
    • English
    • 日本語 (Japanese)
  • 営業へのお問い合わせ
  • デモのリクエスト15日間無償評価版のお申し込み
  • Salesforce 社が保護するのはプラットフォームです。では、あなたのデータを保護するは? 責任共有モデルを解説

    Salesforce のセキュリティを理解することが重要な理由

    SalesforceはCRMソリューションの有力企業であり、ユーザーに幅広いデジタル体験を提供しています。業界を問わず、また重要な企業や政府機関の間でも広く採用されているため、Salesforceは膨大なデータのリポジトリとなっています。しかし、この機密データの宝庫は、残念ながら金銭目的のサイバー犯罪者を引き寄せており、彼らは今日、あらゆる手段を使って企業ネットワークに侵入しようとしています。つまり、彼らはもはや電子メールのような従来の侵入経路だけに注目しているわけではないのです。貴重なデータ、業務上の重要度、そして攻撃者の関心の高まりにより、防御側はSalesforceのセキュリティ対策を強化せざるを得ない状況に追い込まれています。

    Salesforce のデータセキュリティにおけるルールは「責任共有モデル」によって定められています

    Salesforceのセキュリティフレームワークは、責任分担モデルに基づいています。このモデルは、Salesforceとユーザー間のセキュリティ上の義務を定義しています。Salesforceは多数のセキュリティ制御を備えた高度に安全なクラウドインフラストラクチャを提供しますが、データを効果的に保護するためには、ユーザーがこれらの設定を構成し、外部リスクを軽減する責任を負います。この協調的なアプローチにより、潜在的な脆弱性のあらゆる層が、適切な役割によって対処されることが保証されます。

    Salesforce データセキュリティ対策の多層構造

    効果的なデータ保護のためには、Salesforceの包括的なセキュリティ構成を理解することが不可欠です。Salesforceは、管理を効率化し、徹底した保護を確保するために、セキュリティモデルを4つのレベルに構造化しています:

    1. 組織レベルのセキュリティ: この主要なセキュリティレベルでは、信頼できるIP範囲の設定やログイン時間の定義といった基本的なアクセス制御を行い、不正アクセスを防止します。
    2. オブジェクトレベルのセキュリティ: このレベルでは、管理者はSalesforce内のさまざまなデータセット、つまり「オブジェクト」(データベースのテーブルに例えられる)へのアクセスを制御します。最新のベストプラクティスでは、柔軟かつスケーラブルなアクセス管理のためにパーミッションセットの使用が推奨されています。
    3. フィールドレベルのセキュリティ: これにより、管理者はオブジェクト内の特定のフィールドへのアクセスを制御でき、ユーザーが自身の役割に不可欠なデータのみを閲覧できるようにします。
    4. レコードレベルのセキュリティ: このレベルでは、オブジェクト内の個々のレコードへのアクセスを制御します。Salesforceでは、レコードの可視性や共有設定を微調整するためのいくつかの方法が提供されており、セキュリティを損なうことなくコラボレーションを強化できます。
    Four key levels of security in Salesforce security model

    組織レベルのセキュリティ

    基礎的なレベルにおいて、組織のセキュリティとは、Salesforceシステムへのアクセスを保護することを意味します。これには、ユーザーがログインできる信頼されたIP範囲の設定が含まれます。これは、ユーザープロファイルの「ログインIP範囲」セクションから設定可能です。さらに、「ログイン時間」を指定して、ユーザーのアクセスを事前に定義された時間帯に制限することもできます。

    組織レベルのセキュリティを強化するため、Salesforce管理者は強力なパスワードポリシーを適用し、Salesforce ShieldやWithSecureのCloud Protection for Salesforceといった高度なセキュリティソリューションの導入を検討すべきです。

    オブジェクトレベルのセキュリティ

    Salesforceにおいて、オブジェクトはデータベースのテーブルに相当し、特定の業務機能に関連するデータセットを格納します。従来、オブジェクトへのアクセスはユーザープロファイルを通じて直接制御されていました。しかし、現在Salesforceでは、この目的のために「権限セット」および「権限セットグループ」の利用を推奨しています。このアプローチにより、ユーザーの役割に合わせた効率的なアクセス管理が可能になります。

    フィールドレベルのセキュリティ

    フィールドレベルのセキュリティとは、オブジェクト内の個々のフィールドに対するアクセス制御を指し、スプレッドシートの列に類似しています。この設定により、機密性の高いフィールドへのアクセスを厳格に制御し、ユーザーの職務要件に応じてアクセス権限を個別に設定できます。管理者は、これらの設定をユーザープロファイルで直接構成することも、パーミッションセットを通じてより動的に構成することも可能です。

    レコードレベルのセキュリティ

    レコードレベルは、オブジェクト内の個々のレコードへのアクセスを取り扱います。Salesforceでは、これを管理するためのいくつかの仕組みを提供しています。例えば:

    1. 組織全体のデフォルト設定: 組織内のすべてのレコードに対して、基本となるアクセスレベルを設定します。
    2. 役割の階層: 階層の上位にあるユーザーが、下位のレコードにアクセスできるようにします。
    3. 共有ルールと手動共有: チーム内での横方向の共有や、特定のレコードに対する直接共有を可能にし、セキュリティを損なうことなくコラボレーションを確保します。
    Salesforce data protection has multiple levels of sharing

    Salesforceにおける外部アクセスと高度なサイバーセキュリティ対策

    内部ユーザーの権限や共有ルールは重要ですが、Salesforce管理者は外部からの脅威に対しても防御策を講じる必要があります。これらの脅威は、Salesforce Experience CloudなどのSalesforceソリューションとの連携や、API経由で接続されたサードパーティ製アプリケーションを通じて発生する可能性があります。Salesforceでは、内部ユーザーの設定と同様に、APIやアプリに対する権限の適用が可能です。脆弱性を最小限に抑え、不正アクセスを防ぐためには、これらの権限を可能な限り厳格な設定で構成することが極めて重要です。

    Salesforce ShieldとCloud Protection for Salesforceでデータを安全に保護

    最も堅牢なエンドポイントセキュリティ戦略であっても、高度なサイバー脅威からの完全な防御を保証することはできません。組織を標的とする犯罪者は、Salesforce上においても正当なアクセスを装う可能性があります。Salesforce Shieldは、ファイルの暗号化を強化し、クラウドにアップロードされるデータに重要なセキュリティ層を追加することで、不正な悪用に対する耐性を高め、ここで極めて重要な役割を果たします。

    Cloud Protection for Salesforceは、ウイルス、マルウェア、ランサムウェア、フィッシング攻撃に対するリアルタイム防御を提供することで、外部脅威に対するセキュリティをさらに強化します。ファイルからURLに至るすべてのコンテンツを、Salesforceへのアップロード時およびユーザーがコンテンツを操作するたびにスキャンします。この予防的なアプローチは、汎用マルウェアなどの既知の脅威を検出してブロックするだけでなく、高度な行動分析を活用してゼロデイ攻撃や新たな脅威を阻止します。

    最後のアドバイス:すべてのアクセスポイントを保護する

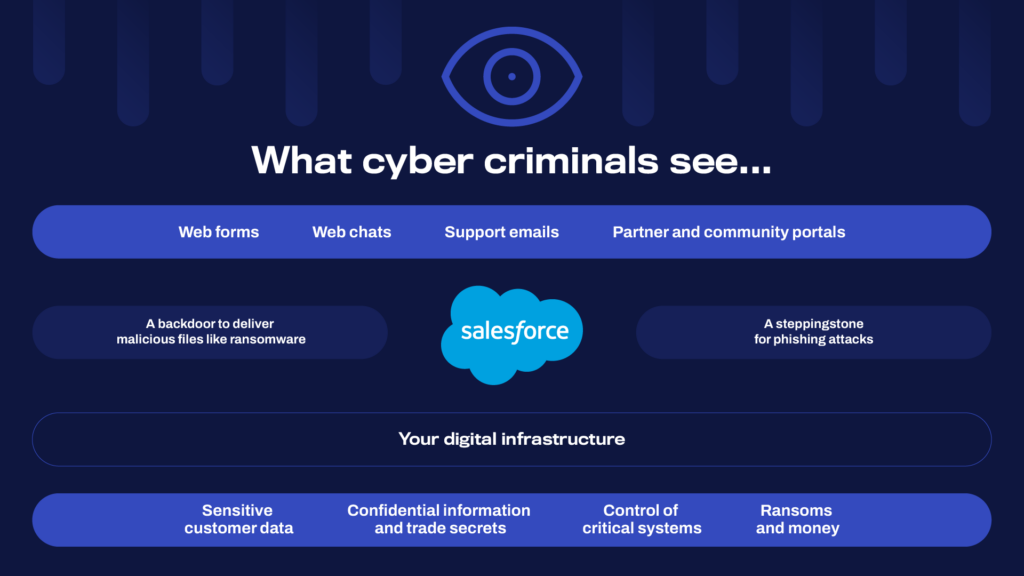
    Salesforceを活用する企業にとって、内部・外部を問わず、あらゆるアクセスポイントとデータやり取りのポイントを保護することは極めて重要です。Cloud Protection for Salesforceは、Salesforceの組み込み機能やSalesforce Shieldを補完し、リアルタイムかつ予防的な保護の追加レイヤーを提供することで、高度なサイバー脅威からSalesforce環境を確実に守ります。この二重のアプローチにより、顧客サポートのメール、Webフォーム、コミュニティポータルなどを通じて発生する、従来のリスクや高度なサイバー攻撃の双方から、クラウドデータを強固に保護します。エンドユーザーは、ノートパソコンを使用している場合でもモバイルデバイスを使用している場合でも、安全が確保されます。

    現代のサイバー脅威に対するSalesforceのセキュリティを最適化する方法の詳細については、当社の無料セキュリティヒントeBook を入手するか、無料リスク評価をご利用ください。

    デモのご予約

    無料の製品デモを申し込む

    高いコンプライアンスが求められる業界向けに最適化された認証取得済みソリューションが、金融、医療、公共部門を含むグローバル企業のSalesforce製品を保護します。

    フォームにご記入の上、送信してください:

    無料15日間トライアル

    Salesforce環境のコンテンツリスク診断の無料診断レポート

    デモやソリューションのコンサルテーション

    セットアップ・設定に関する専門家のサポート
    必須フィールド

    無効なフィールド

    必須フィールド

    無効なフィールド

    必須フィールド

    Please enter a valid business email address.

    無効なフィールド

    必須フィールド

    無効なフィールド

    電話番号には、数字、スペース、および次の特殊文字のみを含めることができます:+ () -.

    必須フィールド

    無効なフィールド

    必須フィールド

    無効なフィールド

    必須フィールド

    無効なフィールド

    必須フィールド

    無効なフィールド

    必須フィールド

    無効なフィールド

    Error sending form.

    お客様の個人データは、当社の法人向けビジネス プライバシー ポリシーに従って処理されます。

  • Salesforce データ保護入門 – Salesforce のセキュリティモデルとは?

    Salesforceのセキュリティを理解することが重要な理由

    alesforceはCRMソリューションにおける強力なプラットフォームであり、ユーザーに広範なデジタル体験を提供しています。重要企業や政府機関を含む幅広い業界での定着により、Salesforceは価値の高いデータの主要な保管庫となっています。そして、その金脈は金銭目的のサイバー犯罪者の注目を不可避的に集めることになります。

    脅威の規模は、ShinyHuntersグループが設定ミスのあったSalesforce Experience Cloudサイトを標的に一斉攻撃を開始した2025年後半には、もはや無視できないものとなりました。2026年初頭までに、同グループはAdidas、Cisco、IKEA、Marriott、Toyotaなど300〜400社に及ぶ被害組織を主張し、FBIが恐喝サイトとして使用されていたBreachForumsドメインを押収する前に、大規模なデータの窃取と身代金要求を行いました。この規模と高度な技術を持つ企業であってもSalesforce経由で侵入される可能性がある以上、これを二次的なセキュリティ課題として扱う余裕はありません。

    責任共有モデルが定めたSalesforceデータセキュリティのルール

    Salesforceのセキュリティフレームワークは、「責任共有モデル」に基づいています。このモデルは、Salesforceとユーザー双方のセキュリティ上の義務を定義するものです。Salesforceは豊富なセキュリティコントロールを備えた高度に安全なクラウドインフラを提供しますが、データを効果的に保護するためにこれらの設定を行い、外部リスクを軽減する責任はユーザーにあります。この協調的なアプローチにより、潜在的な脆弱性のあらゆる層に対して、適切な役割担当者が対処できるようになります。

    Salesforceを標的としたサイバー攻撃の激化

    最新のCRM侵害事件は、誰もが無縁ではいられないこと、そしてハッカーが狙っているのは機密データだけではないことを証明しています。当社の最新ブログでは、2025年の脅威環境、Salesforceを標的とする攻撃者の手口、そして優位性を保つために「今すぐ」できることについて詳しく解説しています。

    脅威環境の詳細な分析を読む

    多層的なSalesforceデータセキュリティ対策

    効果的なデータ保護を行うには、Salesforceの包括的なセキュリティ構成を理解することが極めて重要です。Salesforceは、セキュリティモデルを以下の4つのレベルに構造化しています。

    1. 組織レベルのセキュリティ: ログイン制限や認証要件を含む、基本的かつプラットフォーム全体のアクセス制御。
    2. オブジェクトレベルのセキュリティ: どのユーザーがどのデータオブジェクト(データベースのテーブルに相当)にアクセスできるかを制御。
    3. 項目レベルのセキュリティ: オブジェクト内の特定の項目へのアクセスを制御し、ユーザーが役割に必要なデータのみを表示できるように確保。
    4. レコードレベルのセキュリティ: ロール階層、共有ルール、手動共有のオプションを使用して、オブジェクト内の個々のレコードへのアクセスを制御。
    Four key levels of security in Salesforce security model

    組織レベルのセキュリティ

    基礎となるレベルとして、組織レベルのセキュリティにはSalesforceシステムへのアクセスの安全確保が含まれます。従来、これは信頼できるIP範囲やログイン時間帯の設定を意味していました。2026年現在、Salesforceは大幅なアップデートを行い、すべての組織に対していくつかの必須コントロールを強制適用しています。

    全ユーザーへのMFA適用 – 本番環境およびサンドボックス環境の双方において、すべての直接ログインおよびSSOログインで多要素認証(MFA)が必須となりました。

    特権ユーザー向けのフィッシング耐性のあるMFA – 管理者アカウントおよび特権アカウントにおいては、標準的な認証アプリやプッシュ通知では基準を満たさなくなりました。ハードウェアキーまたはパスキーが必要となります。

    レポートへのステップアップ認証 – ユーザーがレポートにアクセスする際、本人確認の再認証が必要となります。管理者はこの認証ウィンドウを最短2分まで厳密に設定可能です。

    高リスクIPのブロック – 匿名化VPN、プロキシ、およびフラグが立てられたIP範囲からの接続は、デフォルトでブロックされます。

    これらは単なる任意のベストプラクティスではなく、プラットフォーム全体で適用されるルールです。システム管理者は強力なパスワードポリシーも適用すべきであり、WithSecure™ Cloud Protection for Salesforceのような追加ソリューションの導入も検討する必要があります。

    オブジェクトレベルのセキュリティ

    Salesforceにおいて、オブジェクトはデータベースのテーブルに相当し、特定の業務機能に関連するデータセットを格納します。オブジェクトへのアクセスは歴史的にユーザープロファイルを通じて直接制御されてきましたが、Salesforceはこのモデルからの移行を積極的に進めています。アクセス管理への投資は現在すべて「アクセス許可セット)」および「アクセス許可セットグループ」に集中しており、Salesforceはプロファイル上の権限廃止を発表しています(2026年春からの延期となりましたが、方向性は確固たるものです)。今日における最善のアプローチは、最小限のベースラインプロファイルと、階層化されたロールベースのアクセス許可セットを組み合わせることです。これにより、組織の監査やセキュリティ確保を困難にするプロファイルの無秩序な増加や権限の肥大化を防ぐことができます。

    フィールドレベルのセキュリティ

    フィールドレベルのセキュリティは、オブジェクト内の個々の項目に対するアクセス制御に関するものです。この設定により、機密項目の厳重な管理が可能となり、ユーザーの役割に応じてアクセス権を多様化できます。管理者はアクセス許可セットを通じてこれらの設定を行うことができ、プロファイル割り当てから分離した状態を維持できます。

    レコードレベルのセキュリティ

    レコードレベルは、オブジェクト内の個々のデータエントリーへのアクセスを扱います。Salesforceはこれを管理するために以下のような複数のメカニズムを提供しています。

    1. 組織全体のデフォルト(OWD): 組織内のすべてのレコードに対する基準アクセスレベルを設定。
    2. ロール階層: 階層の上位にいるユーザーが、配下のユーザーのレコードにアクセスすることを可能に。
    3. 共有ルールおよび手動共有: チーム内での横断的な共有や特定のレコードに対する直接共有を促進し、セキュリティを損なうことなくコラボレーションを実現。
    Salesforce data protection has multiple levels of sharing

    外部アクセスとSalesforce上の高度なサイバーセキュリティ対策

    Salesforce管理者は、Salesforce Experience Cloud、サードパーティAPI、そして急速に拡大しているプラットフォーム内で動作するAIエージェントを経由して侵入する外部の脅威からシステムを保護しなければなりません。

    Agentforceは、無視できない新たな攻撃表面(アタックサーフェス)をもたらします。AIエージェントは委任された権限に基づいて行動し、レコードの読み取り、データの更新、フローのトリガー、接続システムとの連携を行うため、過剰な権限を持つエージェントは組織全体のリスク露呈を意図せず増幅させる可能性があります。さらに重大なのは、エージェントが「プロンプトインジェクション」に対して脆弱である点です。「ForcedLeak(CVSS 9.4)」と呼ばれる公開された脆弱性チェーンでは、攻撃者が信頼できないリードキャプチャフォームに悪意のある指示を挿入し、Salesforceエージェントに機密性の高いCRMデータを外部漏洩させることができる実態が実証されました。エージェントに対しては、人間に対して適用するのと同様の「最小権限の原則」をもって対処してください。権限のスコープを厳しく制限し、その行動を監査し、連携するコンテンツをスキャンすることが不可欠です。

    APIやExperience Cloudからのアクセス一般についても、外部接続による攻撃表面を最小限に抑えるため、可能な限り最も厳格な設定で権限を構成する必要があります。

    エンドポイントセキュリティではSalesforceのリスクをコントロールできない

    プラットフォーム外のセキュリティツールでは不十分である理由を理解する

    詳細を見る

    Salesforce ShieldとWithSecure Cloud Protection for Salesforceでデータを安全に保護

    Salesforce Shieldはファイル暗号化と監査トラッキングを強化し、クラウドに保存されたデータに不可欠なセキュリティ層を追加します。

    WithSecure™ Cloud Protection for Salesforceは、外部の脅威に対するセキュリティをさらに一歩推し進め、ウイルス、マルウェア、ランサムウェア、フィッシングに対するリアルタイムの防御を提供します。SalesforceにアップロードされるすべてのファイルやURLをスキャンするだけでなく、ユーザーやAIエージェントがそれらのコンテンツとインタラクションを行う際にも再スキャンを実行します。このプロアクティブなアプローチにより、既知の脅威をブロックするとともに、高度な振る舞い分析を用いてゼロデイ攻撃や、Agentforceのワークフローを経由して侵入するものを含む最新の攻撃手法を検知します。

    最後のアドバイス:すべてのアクセスポイントの安全を確保する

    Salesforceを利用する企業にとって、社内・社外、人間・AIを問わず、あらゆるアクセスポイントとデータ共有の接点を保護することが極めて重要です。WithSecure™ Cloud Protection for Salesforceは、ファイル、URL、そしてAI主導のワークフロー全体にわたってリアルタイムかつプロアクティブな保護を提供することで、Salesforce標準の組み込み機能を補完します。脅威がカスタマーサポートフォーム、コミュニティポータル、あるいはAIエージェントに対するプロンプトインジェクション攻撃のいずれを経由して侵入した場合でも、貴社の環境とユーザーは確実に保護され続けます。

    実際に動作をご確認ください:15日間の無料トライアルとリスク評価を試す

    現在のSalesforce脅威環境をより深く理解する

    攻撃者がSalesforceを標的にする理由と手口、そして2026年に何が起きているのかを把握できます。

    詳細を見る

  • 御社のSalesforceはDORAに準拠していますか?

    DORAとは?

    デジタルオペレーショナルレジリエンス法(DORA)は、金融機関の業務継続性を強化するために策定された欧州連合(EU)の規制です。この規制は、サイバー攻撃を含むICT関連の障害に対して、金融機関が耐え抜き、対応し、復旧できることを保証するものです。ICTリスク管理、インシデント報告、レジリエンス・テスト、およびサードパーティ・リスク管理(TPRM)に関する規則を義務付けています。この規制は2025年1月17日より適用されます。

    DORAの目的は何ですか?

    DORAは、EUの金融機関がICTリスクを効果的に管理・軽減し、サイバー脅威の影響を最小限に抑え、障害発生時にも事業継続を維持できるようにすることを目的としています。

    DORAは誰に適用されますか?

    DORAは、EU内で事業を行う金融機関の大部分に適用されます。その対象は、銀行、投資会社、決済サービスプロバイダー、保険会社といった幅広い金融機関に加え、金融機関を支援するクラウドサービスなどのICTサードパーティプロバイダーにも及びます。

    DORAのICTリスク管理フレームワークでは、企業の経営陣がICTリスクの管理、デジタル業務レジリエンス戦略の策定および承認、ICTサードパーティプロバイダー(TPP)の利用に関する方針の承認など、最終的な責任を負うことが義務付けられています。

    DORAは現在の規制遵守にどのような変化をもたらすのでしょうか?

    DORAに類似したガイドラインは以前から存在しており、例えば2019年のEBA(欧州銀行監督局)による「ICTセキュリティおよびリスク管理に関するガイドライン」や、2020年のEIOPA(欧州保険・職業年金監督局)による「ICTセキュリティおよびガバナンスに関するガイドライン」などが挙げられます。しかし、DORAは一次法であるため、企業が受ける監督当局の精査のレベルは現在、大幅に高まっています。

    金融機関に対する主な要件:

    • ICTリスク管理: 金融機関は、ICTリスクを管理するための強固なガバナンスおよび統制フレームワークを構築しなければなりません。これには、リスクの特定、保護措置、システム監視、およびインシデント復旧が含まれます。
    • インシデント報告: 監督を強化し、業界全体の協調的な対応を促進するため、金融機関は重大なICT関連インシデントを当局に報告することが義務付けられています。
    • テストおよび監査: 脆弱性を特定し対処するために、ペネトレーションテストやセキュリティ監査を含む定期的なテストが義務付けられています。
    • サードパーティのリスク管理: 金融機関は、重要な機能のアウトソーシングにおいて徹底したデューデリジェンスを実施することを含め、サードパーティのICTプロバイダーが同等の基準を遵守していることを確保しなければなりません。

    DORAコンプライアンスとSalesforceのセキュリティ

    DORAは、重要な事業領域全体にわたる包括的な監督を義務付けており、ICTリスクに対する経営陣の説明責任に重点を置いています。これには、デジタル・オペレーショナル・レジリエンス戦略の策定や、ICTサードパーティプロバイダー(TPP)の管理が含まれます。違反があった場合、所管当局による罰則が科される可能性があります。

    Salesforceは、多くの金融機関とその業務にとって不可欠なクラウドベースのプラットフォームです。金融機関は、Salesforceの利用が、ICTリスク管理、第三者監督、インシデント報告、およびテストに関するDORAの要件に準拠していることを確認する必要があります。

    主要なCRMプロバイダーであるSalesforceは、他のデータ保護規制と同様に、プラットフォームのデータガバナンスがDORAに準拠するよう、すでに措置を講じています。Salesforceのリード・ソリューション・エンジニアであるナタリー・ポープ氏によると、WithSecure™のようなパートナーとの連携は、信頼とセキュリティに対するSalesforceの取り組みの一環です:「DORAは、金融サービスのお客様への提供価値を高めるための重要な一歩であり、データと業務のレジリエンスが、お客様のビジネス目標や企業理念の最優先事項となることを保証します。WithSecure™のようなパートナーとの連携は、Salesforceの最優先の価値観である『信頼』へのコミットメントを示すものであり、信頼できるデジタルインフラの一部として、堅牢かつコンプライアンスに準拠したソリューションを提供することを可能にします。」

    Salesforceのセキュリティ確保とDORAへの準拠に向けた主な対策

    新たなDORA規制は、Salesforceを含むすべてのSaaS製品に影響を及ぼします。Salesforceのセキュリティとリスク管理に関して、金融機関は以下の分野で対策を講じる必要があります:

    • Salesforceおよびそれに接続された他のサービスに関連するセキュリティリスクを継続的に評価するための、継続的な監査体制を構築します。ギャップを是正するための適切なセキュリティ対策を実施します。
    • 問題の迅速な検出、報告、解決を確実にするため、インシデント管理戦略を策定・改善します。戦略を支援するセキュリティ対策をSalesforceに対して直接実施します。
    • DORA基準を満たすよう、ICTプロバイダーとの契約を見直し、更新する。

    WithSecure™ Cloud Protection for SalesforceがSalesforceにおけるDORAの義務の履行をどのように支援するか

    WithSecure™ Cloud Protection for Salesforceは、Salesforce上のマルウェアやフィッシングの脅威をリアルタイムで阻止します。本ソリューションは、金融機関がSalesforceにおける以下の分野でのDORA義務を履行するのを支援します:

    インシデント報告に関するDORAの義務: 「金融機関は、重大なICT関連インシデントを所管当局に報告しなければならない」、「金融機関は、関連するすべての情報を収集・分析した後、第20条に規定するテンプレートを使用して、本条第4項に規定する初期通知および報告書を作成し、所管当局に提出しなければならない。技術的な理由によりテンプレートを使用した初期通知の提出が不可能な場合、金融機関は代替手段を通じてその旨を所管当局に通知しなければならない。」 (第19章 第1条)

    DORAによる検知能力に関する義務: 「金融機関は、ユーザーの活動、ICTの異常の発生、およびICT関連インシデント(特にサイバー攻撃)を監視するために、十分なリソースと能力を投入しなければならない。」 (第2章 第10条)

    DORAによるインシデント管理の義務:「金融機関は、ICT関連のインシデントを検知、管理、および通知するためのICT関連インシデント管理プロセスを定義、確立、および実施しなければならない。」 (第17章、第1条)

    Salesforce DORA compliance areas that require added security layers

    WithSecure™ Cloud Protection for Salesforceが、金融機関のDORA義務の遵守をどのように支援するか

    WithSecure™ Cloud Protection for Salesforceは、金融機関がSalesforce上のマルウェアやフィッシング脅威などの異常を検知するのを支援します。本ソリューションは、Salesforce環境全体におけるサイバー脅威やインシデントをリアルタイムで監視する機能を提供します。金融機関に対し、迅速なアラートに加え、自動化された脅威の是正機能を提供します。

    WithSecure™ Cloud Protection for Salesforceのネイティブレポート機能は、DORAで義務付けられている当局へのインシデント報告をサポートします。レポートには、脅威の詳細、誰がいつそれに関与したかといった広範な情報が含まれます。これにより、当局への十分な報告が可能になるだけでなく、インシデント管理プロセスを大幅に迅速化します。完全なイベントログとフォレンジックトレイルを備えたレポートツールがなければ、マルウェアの感染拡大の調査には多大なコストと時間がかかります。

    マルウェアの差し迫った脅威を是正する一方で、Cloud Security Access Brokers(CASB)のようなソリューションは、脆弱な統合やデータフローを追加することで、さらなるリスクをもたらす可能性があります。このため、当社はネイティブに統合され、脆弱性を最小限に抑え、シンプル化されたアンチウイルスおよびアンチフィッシングソリューションWithSecure™ Cloud Protection for Salesforceを開発しました。このシンプルでシームレスなアプローチにより、金融機関は、その過程でかえってリスクを増大させることなく、リスクを軽減することができます。ネイティブなセキュリティレイヤーを数分で導入し、コンプライアンスを即座に強化することが可能です。

    WithSecure™ Cloud Protection for Salesforceは、30年以上にわたるサイバーセキュリティの経験に基づき、Salesforceとの緊密な連携のもとで構築されています。本ソリューションはISAE 3000 Type 2認証(SOC 2 Type 2に相当する国際規格)を取得しており、WithSecure™はISO 27001認証も取得しています。これにより、DORAのサードパーティリスク管理要件に準拠した運用の堅牢性が証明されています。

    Salesforce DORA コンプライアンスの確保

    高度なランサムウェアやフィッシング攻撃から Salesforce 環境をリアルタイムで保護します。ネイティブに統合された WithSecure™ Cloud Protection for Salesforce は、数分で稼働を開始します。包括的なレポート機能により、DORA のインシデント報告要件を満たすことができます。

    製品について詳しく知る
    DORA reporting compliance for Salesforce

    デモのご予約

    無料の製品デモを申し込む

    高いコンプライアンスが求められる業界向けに最適化された認証取得済みソリューションが、金融、医療、公共部門を含むグローバル企業のSalesforce製品を保護します。

    フォームにご記入の上、送信してください:

    無料15日間トライアル

    Salesforce環境のコンテンツリスク診断の無料診断レポート

    デモやソリューションのコンサルテーション

    セットアップ・設定に関する専門家のサポート
    必須フィールド

    無効なフィールド

    必須フィールド

    無効なフィールド

    必須フィールド

    Please enter a valid business email address.

    無効なフィールド

    必須フィールド

    無効なフィールド

    電話番号には、数字、スペース、および次の特殊文字のみを含めることができます:+ () -.

    必須フィールド

    無効なフィールド

    必須フィールド

    無効なフィールド

    必須フィールド

    無効なフィールド

    必須フィールド

    無効なフィールド

    必須フィールド

    無効なフィールド

    Error sending form.

    お客様の個人データは、当社の法人向けビジネス プライバシー ポリシーに従って処理されます。

  • Salesforce:セキュリティに対する責任はどこで終わり、(リスクはどこから始まる)のか?

    「Salesforceがすべての悪意あるコンテンツから守ってくれる」—その誤解がリスクの始まりです

    Salesforceは強力なビジネスアプリケーションプラットフォームであり、セキュリティ専用のソリューションではありません。 Email-to-Case、Experience Cloudポータル、Agentforceのワークフロー、Slack連携、Webフォーム、あるいはレコードへの添付ファイルなどを通じて組織内に流れ込むファイルやリンクには、マルウェアやフィッシングリンク、さらにはランサムウェアが潜んでいる可能性があります。

    その結果生まれるのが、「偽りの安心感」です。これがリスクの高い行動につながり、ビジネスに最も不可欠なシステムのひとつにセキュリティの盲点を生み出してしまうのです。

    適切な防御策を講じなければ、Salesforceに直接アップロードされた感染ファイルを通じて、データ侵害や組織全体のセキュリティ妥協(コンプライアンス違反)を招くリスクにさらされることになります。

    あなたの責任(そしてリスク)が本当に始まる場所

    自社がどれほどのリスクにさらされているかを理解するために、Salesforce側ではなく、企業自身がセキュリティ責任を負うべき3つの重要な領域を明確に定義しましょう。

    1. Salesforce内部におけるマルウェアとファイルベースの脅威

    Salesforceは「器」を提供します。しかし、その中に何を保存するかはユーザーの責任です。

    Salesforceは、コンテンツ内にマルウェア、ウイルス、ランサムウェア、あるいはフィッシングリンクが含まれているかをネイティブにスキャンすることはありません。

    潜むリスク:
    顧客やパートナーが、以下のような経路でドキュメント、画像、リンクをアップロードした場合、それらは即座にSalesforce環境内に保存されます。

    • Service Cloudのフォーム
    • Experience Cloudポータル
    • ケースの添付ファイル(Email-to-CaseやWebフォームを含む)

    …それらのファイルやリンクは、すぐにSalesforce環境に保存されます。

    専用のスキャンソリューションを導入していない場合、悪意あるファイルは気づかれないまま保存され、社内で共有され、最終的に従業員の端末(エンドポイント)へと行き着き、社内ネットワーク全体を危険にさらします。

    エンドポイントのセキュリティ対策が反応する頃には、脅威はすでに企業の核心であるCRMの内部に入り込んでいるのです。

    2. エンドポイント保護だけでは不十分:Salesforceという「盲点」

    多くの組織は、エンドポイント保護(EPP)やEDR/XDRに大きく依存しており、それだけでSalesforceも「十分にカバーできている」と思い込んでいます。

    これらのツールは不可欠ですが、あくまで最後の防衛線であり、最初の防衛線ではありません。ましてや、Salesforceのようなクラウドプラットフォームにおける「プライマリの制御策」としては適切ではありません。

    端末側の検知だけに頼るということは、以下の事態を許していることを意味します。

    • 悪意あるファイルがすでにCRM内に侵入している
    • そのファイルがすでに閲覧、ダウンロード、あるいは社内で共有されている可能性がある
    • 顧客データや商談データが保管されている業務最優先のシステム内に、脅威が保存されたままになっている

    自問してみてください:

    今日、最新のクラウドセキュリティやマルウェアスキャン機能が組み込まれていないメールソリューションを導入するでしょうか?

    おそらく、絶対にしないはずです。

    では、顧客データとサービス運用のエンジンであるSalesforceを、なぜ特別扱いするのでしょうか?

    攻撃は、エンドポイントに到達する前、つまりプラットフォームの発生源で阻止する方が、はるかに安価で、簡単で、迅速です。

    3. エンタープライズセキュリティ vs. 形だけの「チェックボックスの罠」

    Salesforceのような重要システムにおけるセキュリティは、「チェックボックスに印を入れて終わり」にするような形式的な作業であってはなりません。

    特に重要な環境や規制の厳しい業界において、基本的な一次元のスキャンだけに頼ることは、「最低限のコンプライアンス要件の達成」と「実際の防御」を混同した極めて危険な賭けです。

    攻撃者はその隙を狙っています。彼らはすでに、以下のような従来の対策をすり抜けるよう設計された高度な技術を使用しています。

    • 境界セキュリティ
    • 単純な添付ファイルスキャナー
    • パターンマッチング(シグネチャ)のみのアンチウイルスエンジン

    当社の脅威インテリジェンスによると、現代の脅威の大部分(95%以上)は、単なるマルウェアファイルではなく、高度に検知を回避するよう設計されたURLベースの攻撃です。

    これらの攻撃は、基本的なツールが残したまさにその「隙」を突いてきます。

    • ファイル(PDFやOffice文書など)の内部に埋め込まれた悪意あるURL
    • 真の移動先を隠蔽するQRコードや短縮リンク
    • 複数の階層化されたペイロード(マルウェア本体)を含むアーカイブなどのネスト(入れ子)されたコンテンツ

    このようなシナリオでは、ファイルのみ、あるいはシグネチャベースの防御ではまったく歯が立ちません。

    簡易的なスキャナーは「安心感という錯覚」を生むだけで、最も洗練された脅威を野放しにします。結果として、調査、意思決定、コンプライアンス対応の負担は依然として社内チームに降りかかり、追いつくためにはエンタープライズクラスのツールとインテリジェンスが必要になります。

    なぜ2025年が警鐘となったのか(そして2026年がもたらすもの)

    2025年に発生したSalesforce関連のセキュリティインシデントは、Salesforceプラットフォーム自体の欠陥によるものではありませんでした。

    それらはすべて、顧客側が自らの責任範囲にあるセキュリティの隙間を埋めていなかったことが原因でした。そして現在、このリスクはかつてないほど浮き彫りになっています。

    業界のデータによると、2025年に最も標的とされ、データ侵害が発生したSaaSプラットフォームはSalesforceが突出して最多であり、企業自身が管理すべきセキュリティ責任の重大性を物語っています。

    2026年を迎えた現在、以下のような傾向がさらに強まると予測されます。

    • CRMに流入するファイルやコンテンツタイプのさらなる複雑化
    • 高度化するURLベースの攻撃およびアイデンティティ(ID)主導型の攻撃
    • Salesforceのような「高価値・高信頼」システムへの継続的な標的化

    手動でのチェック、スポット監査、あるいはSalesforceの内部を見ることができない境界防御に頼る手法は、もはや通用しません。特に、以下のような業界においてはデータ損失は死活問題です。

    • 金融
    • 製造業
    • 公共部門
    • その他、データ損失が一切許されない高度に規制された業界

    セキュリティの隙間を埋める:WithSecure™ Cloud Protection for Salesforce

    ファイルやURLのマルウェアスキャンが自社の責任であるならば、つぎはぎの手動制御ではなく、専用かつ統合された、業務を妨げないソリューションが必要です。

    そこで力を発揮するのが、WithSecure™ Cloud Protection for Salesforceです。本ソリューションは、最もリスクの高い環境である「Service Cloud」および「Experience Cloud」のセキュリティギャップを埋めるために専用設計されています。

    Salesforceのために構築された専用設計(後付けではない一体型アーキテクチャ)

    1. 数々の受賞歴を誇るAI駆動型のマルウェア検知
    リアルタイムに進化して未知の脅威を阻止する分析プラットフォーム「WithSecure™ Security Cloud」を基盤に構築されています。

    2. 外部ポータル不要のSalesforceネイティブアーキテクチャ
    AppExchangeから入手可能で、外部ポータルを必要とせず数分でデプロイできます。すべてのSalesforce機能に自動的に統合されます。

    3. リアルタイムの脅威緩和
    すべてのファイル、URL、アイデンティティベースの脅威は、WithSecureのクラウドセキュリティプラットフォームによって分析され、エンドポイントやユーザーに到達する前に、Salesforce内部で自動的に処理されます。

    4. Fortune 500企業や政府機関による信頼の実績
    あらゆる業界の最も要求の厳しい環境向けに構築された、エンタープライズグレードのソリューションです。

    次にとるべきステップ

    インシデントが発生してから、自社の責任範囲がどこにあるかに気づくのでは遅すぎます。

    外部ソースからSalesforceにファイルやURLが流れ込んでくる環境であれば、事後調査に追われる前に、今すぐマルウェアおよびコンテンツ保護対策が必要です。

    お客様の状況に合わせて、最適なステップをお選びください。

    コンテンツリスク診断 (無料)

    貴組織における具体的なSalesforceセキュリティリスクを詳細に記載した、パーソナライズされたレポートを即座に作成します。

    今すぐ無料コンテンツリスクアセスメントを開始する →

    手遅れになる前に、今すぐSalesforceの保護を始めましょう。

    現在のリスク状況を当社エキスパートと一緒に確認しましょう。

    Cloud Protection for Salesforceは数分で導入でき、CRMに流入するすべてのファイルとURLのスキャンを即座に開始できます。

    デモをリクエスト
    営業への問い合わせ

  • Salesforceのセキュリティ評価の内幕:企業を危険にさらす隠れた設定ミス

    Salesforceは、世界で最も安全なクラウドプラットフォームのひとつとして広く認められており、その評価に違わぬ堅牢性を備えています。しかし、多くの組織が自社のSalesforce組織(Org)の内部に、知らず知らずのうちに重大なリスクを抱え込んでいます。それはプラットフォーム自体に弱点があるからではなく、長期にわたる運用のなかで行われてきた「設定の選択」が盲点を生み出しているからです。

    プラットフォームが本来持つ安全性と、実際の運用実態との間にあるこの「ギャップ」こそが、Salesforceセキュリティアセスメントによって浮き彫りにされる要素です。アセスメントは、関係者が「こう動いているはずだ」と信じている姿ではなく、「組織が実際にどう動いているか」という現実を突きつけます。

    リスクはどこからやってくるのか

    多くの組織は、Salesforceの標準ツールである「状態確認(Health Check)」を実行し、それで万全だと思い込んでいます。しかし現実には、メタデータ、権限設定、Digital Experiences(コミュニティ)、ユーザーの行動、そして外部連携までを網羅的に検証する構造化されたアセスメントの代わりにはなりません。Platinum 7の創設者であるダグ・メレット(Doug Merrett)氏は、先日の対談で、多くの組織が間違った方向を向いていると指摘しました。

    「Salesforceは非常に安全なプラットフォームです —— 顧客が設定を誤るまでは」

    問題はSalesforceが危険だということではありません。運用の複雑さは時間の経過とともに増大し、「数年前に見過ごされた、たった一つの設定の決断」が、今日の重大な脆弱性を生み出しているという点にあります。

    最も頻繁に見つかる「設定ミス」のパターン

    大企業や急成長中のSalesforce環境を対象にしたセキュリティアセスメントでは、一貫して以下のような影響度の高い共通のパターンが見つかります。

    • Digital Experiences / コミュニティの設定不備: 本来制限されるべきデータが、外部ユーザーから閲覧可能になっている。
    • 「システム管理者」権限での外部連携: サードパーティ製システムに対し、Salesforce組織全体の完全な制御権を与えてしまっている。
    • システム管理者の過剰な増加: ガバナンスがないまま、長年にわたって有機的に蓄積されたシステム管理者アカウントが放置されている。
    • これらの問題が実害をもたらすのに、必ずしも外部からのサイバー攻撃(データ侵害)が必要なわけではありません。設定ミスのある連携機能が一つあるだけで、あるいは過剰な権限を持つユーザーが一度操作を誤るだけで、重大なインシデントは引き起こされます。

    メレット氏はこの力学を明確に表現しています。

    「アセスメントで見つかるリスクのほとんどは、Salesforceの問題ではありません。設定の問題です」

    これこそがアセスメントが必要とされる理由です。アセスメントは、「安全だという思い込み」と「実際の安全性」の差を白日の下にさらします。

    責任の所在が曖昧になる背景

    根本的な原因は、純粋な技術的要因だけではなく、組織的な要因にあります。Salesforceは多くの場合、IT部門やセキュリティチームが関与するはるか前に、現場のビジネス課題を解決するために導入されます。運用の勢いが増し、部門のワークフローがSalesforceに依存するようになると、セキュリティの所有権(誰が責任を持つか)の境界線は複雑化します。

    高度なセキュリティを維持している組織では、セキュリティを「共有責任(共同責任)」として捉えています。プラットフォーム担当チームは「設定とビジネスロジック」を理解し、セキュリティリーダーは「リスクとデータ保護要件」を理解しています。この2つのグループが孤立して機能していると、リスクは水面下で静かに蓄積されていくのです。

    AIとAgentforceがもたらす変化:両刃の剣

    AIは、Salesforceのセキュリティを大きく変え始めています。新しいAI駆動型の機能は、異常な挙動を検知し、設定ミスをハイライトし、修正アクションを提案してくれます。これは、セキュリティの専門家ではないSalesforce管理者にとって大きなメリットです。

    しかし、AIは万能のセーフティネットではありません。 もし、データの視認性ルール、アクセス制御、共有モデルがすでに形骸化している場合、AIがそれを自動的に正してくれることはありません。AIは、その基盤が強固であれ脆弱であれ、構築された基盤の上でその処理を「スケール(拡大)させ、加速させる」だけです。Agentforceへの移行が進むなかで、適切な設定の重要性は減るどころか、むしろ高まっています。

    セキュリティの改善は難しくない

    すべてのセキュリティ強化に、大規模なプロジェクトや追加ツールの購入が必要なわけではありません。迅速かつ最も効果の高い改善策には、以下のようなものがあります。

    • 接続されたアプリケーション(Connected Apps)をすべて見直し、管理する
    • 外部連携(インテグレーション)からシステム管理者権限を剥奪する
    • コネクターには「Salesforceインテグレーションユーザー」ライセンスを使用する
    • 標準の「状態確認(Health Check)」を実行し、最もリスクの高い検出事項から優先的に対応する
    • これらのステップを踏むだけでも、リスクへの露出は劇的に減少します

    「責任共有モデル」は依然として適用されている

    近年ヘッドラインを賑わせたSalesforce関連のセキュリティインシデントは、プラットフォームの脆弱性が原因で起きたものではありません。顧客側の「設定の隙間」が原因で発生したものです。「Salesforceはクラウド自体を守り、顧客は自らの設定を守る」という共有責任モデルの本質は今も変わりません。

    セキュリティアセスメントの本質は、誰かの過失を責めることではなく、「現状を明確にすること」です。そしてその明確さこそが、Salesforceを安全で、拡張性があり、説明責任の果たせる形で活用するための基盤となります。

    🎧ポッドキャストの本編を聴く(英語)

    このトピックについて、実例や設定上の落とし穴、AIによって加速するSalesforceの未来にどう備えるかなど、さらに詳しく知りたい方は、『Guardians of Salesforce』でのダグ・メレット氏との対談の全編をお聴きください:『Salesforceセキュリティ評価――そこから何が明らかになり、組織はどのように対応すべきか』

  • Dreamforce PREview:セキュリティが注目の的となる理由

    Dreamforce 2025の開催が近づく中、一つ確かなことがあります。今年のSalesforceセキュリティは、単なる数あるセッションの一つではありません。今回の「主役」ストーリーです。

    この1年、組織化されたサイバー犯罪集団が企業のSalesforce環境を標的にすることに成功し、盗まれたデータがダークウェブに流出する事態が発生しています。さらに、アディダスやロレアルといった世界的ブランドからの訴訟も重なり、セキュリティについての議論は「いつか取り組むべきこと」から「今すぐ取り組むべきこと」へとシフトしました。私の見解では、今回のDreamforceはこれまでで最もセキュリティに焦点を当てたイベントになる。そして、それは当然のことです。

    今、これが重要である理由

    Dreamforceは「繋がり」を築く場所であり、ネットワーキングやインスピレーションを得る場ですが、その「見返り」だけに目を向けるわけにはいきません。セキュリティはパーティーの華やかさには欠けるかもしれませんが、真に信頼される企業とそうでない企業を分ける境界線です。私にとって今年のDreamforceは、恐怖から「即応性」へと移行するための場です。つまり、最近の攻撃の背後にあるものを理解し、今日対処すべき課題は何かを明確にすることです。

    最近開催されたウェビナーで、私は弊社の脅威インテリジェンス・リードであるKarmina Aquino(カルミナ・アキノ)と共に、Salesforceにおける侵害急増の背景について掘り下げました。Karminaは次のように説明しています。

    「UNC 6040として追跡されているグループは、IT担当者を装い、ユーザーを誘導して彼らが管理する接続アプリ(Data Loaderなど)を承認させました。ユーザーが『許可』をクリックすると、攻撃者は有効なOAuthトークンを取得し、SalesforceのAPIを通じて直接データをエクスポートしたのです」

    これらはコアプラットフォームの脆弱性を突いたものではありません。Karminaはこう指摘します。

    「弱点はSalesforceのコアセキュリティにあったのではなく、攻撃者がいかにしてユーザーを騙し、鍵を手に入れさせたかにありました」

    言い換えれば、彼らは「侵入」したのではなく、「ログイン」したのです。

    なぜSalesforceはこれほど魅力的な標的なのか

    Salesforceは単なるCRMをはるかに超えた、企業の業務の「バックボーン」です。Karminaはこう続けます。

    「そこには、価値の高い顧客データや営業パイプラインのデータが存在します… 攻撃者は一度有効なトークンを入手すれば、大規模にレコードをエクスポートできます。さらに、従業員やパートナー企業がSalesforceを本質的に信頼していることを悪用し、Salesforceを介して悪意のあるコンテンツを配信することすら可能なのです」

    この「信頼されている」というステータスこそが、攻撃者に好まれる理由です。自社のビジネスアプリの内部から脅威がやって来ると予想する人は、ほとんどいません。

    責任共有モデル — そして品質のギャップ

    Salesforceは重要な変更(インストールされていない接続アプリに対する厳格な承認プロセス、攻撃に悪用されたOAuthデバイスフローの廃止)を導入しました。これは進歩であり、SaaSにおける「責任共有モデル」を再認識させるものです。Salesforceは制御機能とエコシステムを提供し、顧客側はその先のより深いセキュリティをどう適用するかを決定します。

    この共同責任モデルはSalesforceに限ったものではありません。これは、可視性と制御をプラットフォーム自体を超えて拡張する必要がある、SaaS環境全体における「クラウドファーストセキュリティ」へのより大きなシフトの一部です。

    そこで、WithSecure Cloud Protection for Salesforceが役立ちます。既存のゼロトラストの姿勢をSalesforce内部にも再現し、ファイルやURLをリアルタイムでスキャンするとともに、アイデンティティシグナルを追加することで、管理者がリスクの高いユーザーや侵害された認証情報を早期に発見できるようにします。攻撃者は総当たり攻撃をしているのではなく、盗まれた認証情報や承認済みのトークンを使用しています。だからこそ、コンテンツスキャン、ID監視、MFA(多要素認証)、そして最小特権の原則は、オプションではなく「必須」なのです。

    これらの管理体制を整えていたとしても、ヒューマンエラーや権限の過剰付与によってリスクが忍び寄ることがあります。私たちが最近調査したように、チェックされていないアクセス権や過剰な権限は、テクノロジーのギャップではなく、プロセスやガバナンスの問題によって、最も脆弱なリンク(弱点)となることが多々あります。

    WithSecure team members discussing Cloud Protection for Salesforce with visitors at the Dreamforce.

    私がDreamforceで注目していること 

    Dreamforce 2025は、例年とは違う雰囲気を感じます。今年はセキュリティが「付け足し」ではなく、ほぼすべてのトラックや基調講演に織り込まれています。

    私は特に、先日発表されたSalesforceとCrowdStrikeの提携や、新しい「Security Agent」、そして「Security Data Fabric」機能がどのように具現化されるかに強い関心を寄せています。これらの動きは、Salesforceがかつてないほどセキュリティを真剣に捉えていることを示しており、これが顧客やパートナーにとって実践的に何を意味するのかを注視していきます。

    製品ローンチだけでなく、企業が信頼性を損なうことなく、AgentforceやData Cloudを使って安全にイノベーションを起こす方法を探る、いくつかのセキュリティに焦点を当てたセッションにも参加したいと考えています。これは、多くの顧客が現在頭を悩ませているバランス(セキュリティを維持しながら迅速に動く方法)であり、それを正しく実践しているチームのリアルな事例を楽しみにしています。

    もしご自身のスケジュールを立てるなら、まずはDreamforceのセッションカタログで「Security」フィルターを使ってみてください。Agentforceのガードレール、Data Cloudのセキュリティ、管理者のベストプラクティスに焦点を当てた、分科会、シアター、ハンズオンワークショップなど、強力なラインナップが揃っています。私がブックマークしているものをいくつかご紹介します。

    • Introducing Security Data Fabric: Unify Signals Across Silos – より迅速な検知と対応を実現する、Salesforceの新しい統合セキュリティデータレイヤーの紹介。
    • Trust & Security at Dreamforce – 管理者の手法、信頼できるAIのためのData Cloudのセキュリティ保護、そしてAgentforceの実装を堅牢にするためのステップをカバーする一連のセッション。

    しかし、私にとって重要なのはテクノロジーだけではありません。顧客から直接話を聞くことも同様に重視しています。彼らがどのようにSalesforceのセキュリティ成果を向上させ、セキュリティを一回限りの取り組みではなく、継続的な「品質機能」として定着させているかを聞くのが楽しみです。

    Dreamforceにおけるセキュリティは、一時的な「トピック」ではなく、一つの「ムーブメント」です。今年、この会話がどのように進化していくかを楽しみにしています。

    今すぐできる3つのアクション

    • 接続アプリの監査 — 未使用または身元のわからないOAuthアクセス権を非推奨(取り消し)にする。
    • 最小特権の原則の適用 — ユーザーと統合(インテグレーション)のスコープを制限し、統合ユーザーに対するIP制限を追加する。
    • MFA(多要素認証)の必須化 — そして、異常な動き(新しいアプリの承認、異常なAPI使用、エクスポートの急増など)を監視する。

    これらは派手な対策ではありませんが、セキュリティの「土台」となるものです。これらを行うことで、他のすべてのセキュリティ対策の効果がより高まります。

    先を見据えて

    「新しいテクノロジーや提携がどれほど登場しようとも、一つの真実は変わりません。優れた成果は、人、プロセス、そしてテクノロジーの順に築かれるということです。私たちはDreamforceの会場で、リアルタイムのファイル/URL保護から、アイデンティティリスクの洞察、そして実践的なガバナンスチェックに至るまで、これら3つの要素すべてにわたって体制を強化できるよう皆様を支援します。

    もし自社のSalesforce環境を強化したいとお考えなら、WithSecure Cloud Protection for Salesforceが、生産性を下げることなくネイティブな保護を提供します。セキュリティはイノベーションを阻むものではなく、それを可能にするものであるべきです」

    Dreamforce 2025でお会いしましょう

    Dreamforceへお越しですか?キャンプグラウンドにあるブース #321 までぜひお立ち寄りください。Salesforceのセキュリティについてお話ししましょう。私たちがどのようにして、お客様のAgentforceやData Cloud環境をリアルタイムで保護しているかをご紹介します。

    無料デモで、お客様のSalesforce環境のセキュリティ保護をどのように支援できるかをご覧ください

  • Salesforceにおける多層防御:なぜエンドポイントセキュリティだけではマルウェアを阻止できないのか

    これらのフレームワークにSalesforceのセキュリティを整合させることで、組織はエンドポイントセキュリティのような最終防衛ラインに単に依存するだけでなく、サイバーリスクを管理・軽減するための予防的な層を積極的に構築できるようになります。

    クラウドセキュリティの複雑性

    クラウドセキュリティは、依然として曖昧さや誤解に満ちた複雑な領域です。クラウドベンダーとユーザー間の責任分担についてはしばしば混乱が生じ、それが重大なセキュリティ上の脆弱性につながる可能性があります。この中で重要な要素となるのがクラウドアプリケーションのセキュリティですが、徹底した監査体制がなければ、サイバーセキュリティ戦略において見落とされがちです。Snowflakeの顧客を巻き込んだ大規模なデータ侵害事件が示すように、この領域を軽視することは深刻な結果を招く恐れがあります。

    しかし、すでにエンドポイント保護は導入しています…

    エンドポイントセキュリティソリューションは、コンピュータ上のファイル、プロセス、システムアクティビティを監視し、不審な動作や有害な動作の兆候を特定します。これにより、潜在的なセキュリティ脅威を検知し、防止します。

    Salesforceのお客様からよく耳にする誤解の一つに、社内ユーザーのコンピュータにエンドポイント保護ソフトウェア(EPP)を導入していれば、マルウェア対策として十分だという考えがあります。従業員のデバイスでEPPソリューションを実行することは有益であり、弊社も強く推奨していますが、EPPがマルウェアやランサムウェアに関連するすべての問題を解決する究極のツールではないことを理解することが重要です。それは決して万能薬ではありません。

    EPPは、Salesforce内に存在する悪意のあるコンテンツを検知しません。もし悪意のあるコンテンツが実際にエンドポイントに到達してしまった場合、それはすでに御社のIT環境内に存在していることになります。マルウェアが実際にインシデントを引き起こし、EDRソリューションによって検知されたとしても、その時点で既に被害が生じている可能性があります。被害の規模は、攻撃者が環境内で活動できた時間によって左右されます…

    攻撃者にとってマルウェアを配布する最も簡単な手段はメールです。御社では、エンドポイント保護に加え、メールセキュリティによって悪意のあるコンテンツをフィルタリングしていることでしょう……

    最も重要なビジネスプラットフォームが、サプライチェーン攻撃を仕掛けるための足がかりとして悪用される可能性があります……

    大企業の顧客が新しいSalesforceのユースケースを構築し、リリース直前にセキュリティ上の脆弱性を導入していることに気づき、サイバー犯罪者に門戸を開いてしまっているというケースを頻繁に目にします。セキュリティチームが土壇場でこれに気づき、リスクが軽減されるまでプロジェクト全体を保留にすることもあります。これにより、数週間から数ヶ月の遅延が生じる可能性があります。また、この時点で既に環境内に悪意のあるコンテンツが存在していることに気づくケースもあります。

    Salesforce 特有のセキュリティ上の課題

    フィッシングの温床およびマルウェアの侵入経路

    Salesforceは、世界中のあらゆる業界においてビジネスを推進する重要なツールである一方、エンドポイント保護のみに依存するだけでは不十分となる、特有のセキュリティ上の課題に直面しています。

    Salesforceユーザーは、クラウドの認証情報を盗んだりマルウェアを配布したりすることを目的としたフィッシング攻撃の標的となることが頻繁にあります。攻撃者はSalesforceを活用することで、従来のエンドポイント防御を迂回することができます。このマルウェアは、従来の攻撃手法とは異なり、クラウドベースの性質上、Salesforce内で検知されずに潜伏し続け、パートナーエコシステムのサプライチェーン全体に広範囲に拡散する可能性があります。

    部門間の分断がもたらすセキュリティの隙間

    多くの場合、ITチームやセキュリティチームは、Salesforce管理チームとは別個に運用されています。このような部門間の分断構造は、Salesforce環境のセキュリティやリスクに対する理解や管理に隙間を生じさせる可能性があります。外部ユーザーによってSalesforceにマルウェアがアップロードされ、内部ユーザーがそれにアクセスしても、即座に検出されないことがあります。あるいは、そもそもセキュリティチームがそのリスクを認識していない場合もあります。時間が経つにつれ、これは組織内だけでなく、Salesforceを通じて接続されたパートナーへも悪意のあるコンテンツが拡散する原因となり得ます。ベンダーとユーザー間のセキュリティ責任の分担は、明確ではありません。

    セキュリティ可視性とフォレンジックトレイルの欠如

    Salesforce環境では、デフォルトでは、マルウェアに感染したファイルやフィッシングメッセージなどのセキュリティ脅威に対する可視性がありません。この可視性の欠如は、ユーザーがこれらの脅威とやり取りする状況にも及び、効果的な検知とタイムリーな対応を妨げます。エンドポイント保護プラットフォーム(EPP)はエンドポイントデバイスの防御に優れていますが、クラウドベースの脅威を監視することはできません。その結果、インシデントが発生した場合、誰がマルウェアを含むファイルをアップロードしたか、どのユーザーがそれに関与したか、外部ユーザーに影響が及んだか、そしてこれらの事象がいつ発生したかを特定するなど、詳細を把握することは、直接的なセキュリティ可視性なしでは不可能となります。

    エンドポイントセキュリティは、マルウェアやランサムウェアに対する「最後の防衛線」として捉えるべきであり、「唯一の防衛線」ではありません。脅威インテリジェンスの古さ、設定ミス、あるいはサービス停止などにより、エンドポイントセキュリティソリューションがすべての脅威を検知できない可能性があるというリスクを認識することが極めて重要です。100%完璧な防御メカニズムなど存在しないのです。

    多層防御

    前述の通り、エンドポイントセキュリティは最終的な防御層に過ぎません。では、他の層についてはどうでしょうか?

    「多層防御(Defense in Depth)」や「NISTサイバーセキュリティフレームワーク」など、広く採用されているセキュリティフレームワークについて少し掘り下げてみましょう。これらのフレームワークの詳細をすでに熟知している場合は、この先をスキップして構いません。さらに詳しく知りたい方のために、これらの人気フレームワークを解説し、多層セキュリティのパラダイムをどのように支えているかを説明しています。

    多層防御戦略

    多層セキュリティは、多層防御と同義とされることもあります。多層防御とは、組織のITインフラ全体に複数の保護層を実装するセキュリティ戦略です。このアプローチは、物理的、技術的、管理的な制御を統合して多種多様な脅威を防御するという、多層セキュリティの原則に基づいています。インフラ全体に多様な防御手段を分散させることで、多層防御は、ある層が機能しなくなっても、他の層がシステムを保護し続けられるようにします。

    この戦略には、監視などの物理的セキュリティ対策から、ウイルス対策プログラムなどのサイバーセキュリティツールに至るまで、様々な防御メカニズムが組み込まれています。

    冗長性も重要な要素の一つであり、同一のセキュリティ対策を複数展開します。これにより、ある要素が機能しなくなった場合でも別の要素がその役割を引き継ぐことができ、システム全体が侵害されるリスクを低減します。

    防御の層:

    物理的セキュリティは第一の防御線であり、アクセス制御ポイントや監視措置を通じて、組織の施設やデバイスを保護します。

    ネットワークセキュリティがこれに続き、ファイアウォール、侵入検知・防止システム、セキュアなWi-Fiネットワークなどのツールが、転送中のデータを保護する上で重要な役割を果たします。

    デバイスレベルでは、エンドポイントセキュリティにおいて、ネットワークに接続する個々のデバイスを保護するために、ウイルス対策およびマルウェア対策ソフトウェアに加え、パーソナルファイアウォールを導入します。

    アプリケーションセキュリティも極めて重要です。定期的な更新、セキュアコーディングの実践、および専用のアプリケーションレベルファイアウォールを通じて、アプリケーションを外部の脅威から守ります。

    データセキュリティは、データそのものの保護に焦点を当て、暗号化と厳格なアクセス制御を活用して、機密情報へのアクセスを権限のある担当者のみに限定します。

    アイデンティティおよびアクセス管理(IAM)システムは、ユーザーの権限を管理し、機密性の高いシステムやデータへのアクセスが厳格に制御され、多要素認証および定期的な監査の対象となることを保証します。

    セキュリティのベストプラクティスや脅威の認識についてユーザーを教育することで、組織は従業員がフィッシングなどの攻撃に対する「人間のファイアウォール」として機能できるようにします。

    NISTサイバーセキュリティフレームワーク(CSF)

    NISTサイバーセキュリティフレームワーク2.0(CSF2)は、セキュリティ態勢と説明責任を向上させるためのツールを提供します。また、サイバーセキュリティ投資の正当化にも役立ちます。このフレームワークは、セキュリティ専門家と企業の取締役会の双方が、複雑なサイバーセキュリティ環境を適切に管理できるよう支援することを目的としています。

    NISTサイバーセキュリティフレームワーク(CSF)は、中核機能に分類されています。CSFの中核機能である「GOVERN(統治)」「IDENTIFY(特定)」「PROTECT(保護)」「DETECT(検知)」「RESPOND(対応)」「RECOVER(復旧)」は、サイバーセキュリティの成果に向けた高レベルの組織構造を提供します。これらの機能は、組織内におけるサイバーセキュリティリスクの管理と軽減に向けた包括的なアプローチの枠組みを構成しています。これらは、組織が現在のサイバーセキュリティプロファイルを作成し、それを目標とする状態と整合させるのに役立ちます。

    各機能は、特定の役割を果たすように設計されています:

    • ガバナンス(GV)機能は、サイバーセキュリティポリシーや戦略の策定、伝達、監視を包括し、サイバーセキュリティリスク管理の基盤を築きます。役割、責任、ポリシーの監督、および組織的背景の理解に焦点を当て、サイバーセキュリティを企業全体のリスク管理に統合するのに役立ちます。
    • 特定(ID)機能は、データ、システム、施設など、組織のリソースに関連するサイバーセキュリティリスクが何であるかに焦点を当てます。資産とそれに関連するリスクを特定することは、組織のリスク管理戦略や運用上のニーズに沿ったセキュリティ対策の優先順位付けに役立ちます。
    • Protect (PR) 機能は、特定され優先順位付けされたリスクを管理するための保護策を実施し、サイバーセキュリティインシデントの影響を防止または軽減することを目的としています。これには、サイバー脅威に対する防御を強化するための、ID管理、データセキュリティ、インフラのレジリエンスなどの対策が含まれます。
    • 検知(DE)は、潜在的なサイバーセキュリティ脅威のタイムリーな発見と分析に焦点を当てています。これにより、組織は異常、侵害の兆候、およびその他の潜在的なセキュリティ侵害の兆候を特定し、効果的なインシデント対応を促進することができます。
    • 対応(RS)機能は、インシデントの影響を軽減するための適切な措置を講じることを扱います。これには、インシデントの影響を封じ込め、再発を防止するために、インシデントの管理、分析、軽減、および情報伝達が含まれます。
    • 復旧(RC): この機能は、インシデントの影響を受けた業務や資産を復旧するために不可欠です。影響を受けたサービスやプロセスを迅速に復旧し、プロセス全体を通じて明確なコミュニケーションを確保することで、ダウンタイムと損害を最小限に抑えることを目的としています。

    NISTおよび多層防御戦略におけるSalesforceのアンチウイルス対策

    エンドポイント保護ソフトウェアは不可欠ですが、Salesforceユーザーのコンピュータをマルウェアやランサムウェアから保護するための完全なソリューションであると誤解されることがよくあります。これは重大なセキュリティの隙間を見落とし、Salesforceアプリケーションを高度なサイバー脅威による重大なリスクにさらすことになります。クラウドベースのプラットフォームであるSalesforceには、サイバー攻撃者の格好の標的となる機密データや業務が含まれており、攻撃者はエンドポイント保護のような従来のセキュリティを回避するために、その手法を絶えず進化させています。これは、多層防御戦略やNISTサイバーセキュリティフレームワークが推奨する、多層的なセキュリティアプローチの重要性を浮き彫りにしています。このアプローチでは、様々な脅威から保護するために複数の防御手段を採用し、追加の保護措置によってエンドポイントセキュリティを強化します。

    例えば、アプリケーションセキュリティ層のアンチウイルスソフトウェアは、マルウェアがエンドポイントやエンドユーザーに到達するのを未然に防ぎ、人的ミスによるリスクを低減し、感染したコンテンツがサプライチェーンを通じて拡散するのを阻止します。マルウェアおよびランサムウェア対策の2層構造を構築することで、一方の防御が機能しなくなった場合でもエンドユーザーを保護できます。これはNISTサイバーセキュリティフレームワークの原則に沿ったものであり、Salesforceを利用する組織の全体的なセキュリティ態勢を強化します。

    サイバーセキュリティ戦略において、Salesforceを電子メールと同様に捉えることが役立つ場合もあります。

    アンチウイルス、フィッシング対策、セキュリティ可視化 – わずか数分で

    適切なセキュリティ対策を講じることで、データ漏洩を心配することなく、Salesforceのあらゆるメリットを安心して享受できます。WithSecure™は、市場をリードするSalesforce向けアンチウイルスおよびフィッシング対策ソリューションを提供します。WithSecure™ Cloud Protection for Salesforceは、厳格な規制を受ける企業や政府機関のニーズを念頭に置き、Salesforceと共同で設計されました。脅威防御レイヤーは、マルウェア、ランサムウェア、ウイルス、フィッシング攻撃に対するリアルタイムの保護を提供します。また、環境に対するリアルタイムの可視性も提供するため、脅威ハンターはインシデントに効果的に対応し、攻撃を調査することができます。このSalesforceネイティブの統合ソリューションは迅速に導入でき、既存のワークフローを妨げることなく包括的なセキュリティカバレッジを確保します。

    実践的な Salesforce セキュリティにおける NIST サイバーセキュリティフレームワーク

    多層的な脅威防御ソリューションを活用するだけで、多様な脅威をブロックし、NIST の各機能要件を満たすことができます。以下に、Salesforce のセキュリティを NIST フレームワークに整合させ、多層的なアプローチでリスクを管理するための追加手法を示します:

    1. ガバナンス (GV): Salesforce 向けの包括的なサイバーセキュリティ戦略を策定し、コンプライアンスおよびビジネスニーズに沿った明確なポリシーを確立します。役割、責任、および具体的なポリシーを定義します。
    2. 特定 (ID):Salesforce内に保存・処理されるデータを把握・文書化し、その利用状況を評価して、関連するサイバーセキュリティリスクを特定します。これには、データ、攻撃ベクトル、および統合機能のマッピングが含まれます。
    3. 保護 (PR):堅牢なアクセス制御、データ暗号化、および適切な設定により、Salesforceのセキュリティを強化します。従業員にセキュリティのベストプラクティスを教育し、多要素認証を導入してリスクを低減します。
    4. 検知 (DE): Salesforce 内の脅威、ユーザー活動、監査ログを継続的に監視し、異常を検知します。マルウェアの検出、異常なユーザー行動、フィッシング攻撃に対して自動アラートを設定します。
    5. 対応 (RS): Salesforce をインシデント対応計画に組み込むか、侵害の封じ込めや被害の軽減手順を含む Salesforce 専用の計画を作成します。脅威に自動的に対応するツールを導入し、調査などのインシデント対応手順を支援します。
    6. 復旧 (RC):バックアップや統合機能の修復を活用し、セキュリティインシデント発生後に業務とデータを復旧させます。

    デモのご予約

    無料の製品デモを申し込む

    高いコンプライアンスが求められる業界向けに最適化された認証取得済みソリューションが、金融、医療、公共部門を含むグローバル企業のSalesforce製品を保護します。

    フォームにご記入の上、送信してください:

    無料15日間トライアル

    Salesforce環境のコンテンツリスク診断の無料診断レポート

    デモやソリューションのコンサルテーション

    セットアップ・設定に関する専門家のサポート

    必須フィールド

    無効なフィールド

    必須フィールド

    無効なフィールド

    必須フィールド

    Please enter a valid business email address.

    無効なフィールド

    必須フィールド

    無効なフィールド

    電話番号には、数字、スペース、および次の特殊文字のみを含めることができます:+ () -.

    必須フィールド

    無効なフィールド

    必須フィールド

    無効なフィールド

    必須フィールド

    無効なフィールド

    必須フィールド

    無効なフィールド

    必須フィールド

    無効なフィールド

    Error sending form.

    お客様の個人データは、当社の法人向けビジネス プライバシー ポリシーに従って処理されます。

  • Salesforceにおける新規登録ドメイン(NRD)のリスクとその対策

    実例から紐解く、NRDがもたらす脅威の真実

    サイバー攻撃者がデータ漏洩を仕掛ける際、その大半でフィッシングの手法が用いられています。IBMの調査では、全攻撃の実に41%がフィッシングに起因するという驚異的な数字が報告されており、デロイト社も「攻撃の5件に2件はフィッシングによるもの」と指摘しています。

    また、APWG(フィッシング対策ワーキンググループ)の分析によれば、フィッシングドメインの77%が、最初から悪意ある目的のために登録されていることが明らかになりました。これらのドメインは、大規模なフィッシングやマルウェア拡散の「起点(ローンチパッド)」として利用されるケースが非常に多いため、ドメインを精査することは、現代のセキュリティ対策において極めて重要なプラクティスとなっています。

    同様に、Interisle Consulting Groupの調査においても、フィッシング攻撃の著しい増加とドメイン名の悪用には密接な相関があることが指摘されています。事実、サイバー攻撃に利用されたドメインの数は85%もの急増を記録しており、ドメインを悪用した攻撃がいかに拡大しているかを裏付けています。

    Palo Alto Networksの研究結果も、こうした懸念をさらに裏付けるものとなっています。調査によると、ある時点では新規登録ドメイン(NRD)の70%以上が「悪意のあるもの」「不審なもの」、あるいは「ビジネス環境に不適切な(NSFW)もの」に分類されていました。この統計は、新しく開設されたドメインが長年にわたり、一貫してサイバーセキュリティ上の重大なリスク要因となっている事実を浮き彫りにしています。

    NRD(新規登録ドメイン)が悪用されるのは、フィッシングだけではありません。マルウェアの配布経路や、攻撃の指令塔となるC2(コマンド&コントロール)通信の媒介としても利用されています。

    サイバー犯罪者は、ドメインの登録から有効化までを極めて迅速に行うことで、攻撃を即座に展開・高度化させ、従来の検知手法を容易にすり抜けます。 このような攻撃手法の進化は、Salesforceをはじめとするビジネス環境のセキュリティにおいて、今まさに解決すべき喫緊の課題となっています。

    なぜ今、Salesforceのフィッシング対策を最優先すべきなのか?

    Salesforceを利用する組織にとって、フィッシング攻撃は極めて深刻な脅威となっています。攻撃者はプラットフォームの広範かつ高度な機能を逆手に取り、極めて巧妙なサイバー攻撃を仕掛けてきます。

    こうした脅威が狙うのは、主に「ヒューマンエラー(人の脆弱性)」です。巧妙に偽装されたメールや悪意のあるURLを用いてユーザーを心理的に操作し、ログイン資格情報などの機密情報を開示させるよう誘導します。たった一人のユーザーが欺かれるだけで、組織のシステム全体が侵害されるという、取り返しのつかない事態を招く恐れがあるのです。

    1. データの整合性とセキュリティ:Salesforceは、企業の機密情報や顧客データが膨大に蓄積される「情報の宝庫」です。しかし、フィッシング攻撃によってひとたび不正アクセスを許せば、深刻なデータ漏洩へと発展しかねません。それは単なる情報の流出に留まらず、企業の社会的信用の失墜や、甚大な経済的損失を招く直接的な要因となります。
    2. ユーザーの信頼とコンプライアンス:顧客は、組織が自身の個人情報を適切に保護してくれると信頼しています。フィッシング攻撃が成功すると、この信頼が損なわれ、顧客との関係が悪化し、ユーザーデータを保護するコンプライアンス規制に違反する恐れがあります。
    3. 業務の継続性: フィッシング攻撃はSalesforceの通常の業務運営を妨げ、その結果、システム停止や生産性の低下を招きます。

    NRDをプロアクティブにブロックすること。それこそが、最もシンプルかつ効果的な戦略です。

    NRDの脅威を効果的に管理するには、組織の具体的なリスク許容度に合わせて調整された技術と戦略を組み合わせる必要があります。ユーザーの意識向上は重要ですが、Salesforceユーザーにフィッシングの探偵のような役割を期待すべきではありません。リスク許容度が低い企業は、NRDがSalesforceシステムと通信するのを積極的にブロックすべきです。WithSecure Cloud Protection for Salesforceは、リアルタイムのインテリジェンスを活用することで、組織がNRDを選択的にブロックできるようにします。このソリューションはドメインの登録時期を分析します。顧客は、7日、14日、30日、60日、または90日以内といった、直近の期間に登録されたドメインをブロックするように設定できます。

    積極的なNRDブロッキングは、最も単純かつ効果的な戦略である

    当社のインシデント対応チームは、NRDが要因となったSalesforce環境への攻撃を確認しました。こうした知見は、堅牢なNRD管理の必要性を再認識させるものであり、多くの企業顧客が求める厳格なコンプライアンス要件を満たす製品機能の開発にも影響を与えています。こうした顧客は、新規に作成されたドメインが自社のSalesforceプラットフォームにアクセスできないようにすることを、しばしば義務付けています。

    「多くの企業、特に金融機関は、厳しい要件を設けています。例えば、開設から32日未満のドメインを自社のネットワークやプラットフォーム上で使用することを禁止しているのです」と、WithSecure Cloud Protection for Salesforceのビジネスオペレーション担当ディレクター、Anssi Korpilaakso (アンシ・コルピラークソ) は締めくくった。

    この問題には、制度的な対策が必要である

    サイバー攻撃における新規登録ドメイン(NRD)の悪用をより効果的に抑制するためには、当局は単にリスク管理の責任を被害者に押し付けるのではなく、より広範な規制措置を講じる必要がある。

    • 規制監督: 当局は、サイバー犯罪者を不当に助長しているサービスプロバイダーに対してより厳格な規制を課すことができ、サイバー攻撃の手段を継続的に提供している事業者に対しては罰則を科すことも考えられる。
    • 本人確認: 一括ドメイン登録に対して厳格な本人確認や認証要件を導入することで、サイバー犯罪者が匿名でドメインを取得することを困難にし、悪用を防ぐことができる。
    • リソースの制限: 無料または低価格のウェブホスティングサービスで登録できるアカウント数やサブドメイン数を制限することで、攻撃者が有害なドメインを拡散させる能力を抑制できる。
    • 自動監視: 疑わしい登録や利用パターンを監視・スクリーニングする自動システムを導入することで、悪意のある可能性のある活動を未然に検知できる。

    包括的なフィッシング対策 – 100% Salesforceネイティブ

    WithSecure™ Cloud Protection for Salesforceは、新規登録ドメイン(NRD)に関連するリスクを含む、URLベースの脅威に対する防御機能を強化します。常に更新されるこのURLスキャン機能スイートは、Salesforce内に潜む悪意のあるURLの危険性に積極的に対処します。

    フィッシングやURLベースの脅威を即座に阻止: URL Protection機能は、フィッシングや悪意のあるウェブサイトから積極的に防御します。URLはアップロード時およびクリック時にスキャンされます。このリアルタイムでの精査は、脅威がシステムに影響を与える前に阻止するために不可欠です。

    Dynamic protection against evolving threats: URL 脅威の性質は不安定です。かつて安全と見なされていたリンクも、後になって悪意のあるものになる可能性があります。「Click-Time URL Protection」機能は、アクセス時に URL を動的に評価し、変化し続ける脅威に適応します。

    新規登録ドメインのブロック: ドメインの登録期間に基づいてアクセスをブロックできます。設定は、登録から 7 日から 90 日以内のドメインを対象に調整可能です。これにより、新設された悪意のあるサイトから仕掛けられる攻撃の被害に遭うリスクを効果的に低減します。

    悪意のあるURLの包括的な検出: 本ソリューションは、ファイル内やQRコードの背後にある有害なURLを検出してブロックします。これにより、テキストフィールド内の目に見えるリンクを超えた保護が実現します。この包括的なアプローチにより、ドキュメントのアップロード内にエンコードされた隠れたマルウェアやフィッシングの試みを阻止します。

    短縮URLの脅威をブロック: 利便性からよく使用される短縮URLは、危険なリンク先を隠蔽している可能性があります。当社のシステムはすべてのリンクを検証し、検出をすり抜ける可能性のある偽装された脅威に対するセキュリティを強化します。

    デモのご予約

    無料の製品デモを申し込む

    高いコンプライアンスが求められる業界向けに最適化された認証取得済みソリューションが、金融、医療、公共部門を含むグローバル企業のSalesforce製品を保護します。

    フォームにご記入の上、送信してください:

    無料15日間トライアル

    Salesforce環境のコンテンツリスク診断の無料診断レポート

    デモやソリューションのコンサルテーション

    セットアップ・設定に関する専門家のサポート

    必須フィールド

    無効なフィールド

    必須フィールド

    無効なフィールド

    必須フィールド

    Please enter a valid business email address.

    無効なフィールド

    必須フィールド

    無効なフィールド

    電話番号には、数字、スペース、および次の特殊文字のみを含めることができます:+ () -.

    必須フィールド

    無効なフィールド

    必須フィールド

    無効なフィールド

    必須フィールド

    無効なフィールド

    必須フィールド

    無効なフィールド

    必須フィールド

    無効なフィールド

    Error sending form.

    お客様の個人データは、当社の法人向けビジネス プライバシー ポリシーに従って処理されます。

  • WithSecure™ Cloud Protection for Salesforce が Salesforce のセキュリティを補完する仕組み

    今日の相互接続された企業環境やクラウドエコシステムにおいて、Salesforceは強力かつ安全なプラットフォームであり、強固で持続的な顧客関係の管理に多大なメリットをもたらします。しかし、その成功ゆえに、Salesforceはサイバー犯罪者の標的となっています。現在、世界中で15万社以上の企業で利用されているSalesforceおよびそこに保存された顧客関連データは、悪意ある攻撃者やサイバー犯罪者にとって格好の標的となっています。WithSecure Cloud Protection for Salesforceが、あらゆる規模の組織においてSalesforceをいかに補完するかについてご説明いたします。

    Salesforce のセキュリティを確保する第一歩、それが「責任共有モデル」の理解です。

    Salesforceは、セキュリティはSalesforceと顧客の共同の取り組みであることを重視する責任共有モデルを採用しています。Amazon Web Services、Google Cloud、Microsoft Azureをはじめとする他のクラウドプロバイダーも、このモデルを採用しています。簡単に言えば、共同責任モデルとは、クラウドプロバイダーが自社のクラウドサービスおよび基盤となるインフラストラクチャのセキュリティ確保に責任を負うことを意味します。一方、顧客は、データがクラウド環境に保存されている場合でも、そのデータの保護に責任を負います。

    したがって、顧客は、これらのセキュリティ上の課題に対処するためにSalesforceが提供していないセキュリティ対策について理解しておく必要があります。Salesforceが提供する機能のセキュリティ上の限界を認識することは、Salesforce向けの包括的なセキュリティ戦略を策定する上で不可欠な第一歩となります。

    マルウェア、フィッシング、スパム、そしてランサムウェアの検知・対策は、利用ユーザー企業側の責任範囲となります。

    Salesforceは、SaaS(Software-as-a-Service)における基準の確立と、お客様のセキュリティにおける信頼できるパートナーとなることに尽力しています。Salesforceインスタンスのセキュリティを強化するため、Salesforceはお客様が導入できるさまざまな推奨事項を提供しています。その重要な提案の一つが、スパムフィルタリングやマルウェア対策機能を備えた「WithSecure Cloud Protection for Salesforce」のようなセキュリティソリューションの利用です。

    マルウェア対策は、もう解決済みの課題だと思っていませんか?

    マルウェア、ウイルス、スパム、トロイの木馬などは、依然として企業に甚大な被害をもたらし続けています。最近のIBM Cost of a Data Breach Report 2024によると、2024年のマルウェア攻撃による平均コストは世界全体で約524万ドルとなり、2023年から10%増加しています。ランサムウェアによる追加コストを考慮すると、個々の組織が被る損失額はさらに大幅に高くなっています。

    マルウェアを阻止するための効果的なサーバー、デスクトップ、モバイル向けスキャンソリューションは数多く存在します。しかし、クラウド提供型アプリケーションの台頭により、マルウェアの検出はさらに複雑化しています。例えばSalesforceの場合、文書やファイルなどが正当な手段で企業のスキャンシステムを迂回することが多いためです。

    ユーザーがSalesforceにファイルや添付ファイルをアップロードする際、ネイティブなファイルスキャンは適用されません。これらの文書は、その性質上、ほぼ常に通常のエンタープライズレベルのスキャンメカニズムをすり抜けてしまいます。さらに、自動スキャンが行われないため、外部ユーザーが悪意のあるファイルを添付することが可能となり、Salesforceのデータが危険にさらされることになります。

    今日、企業はこれらの脅威を阻止し、Salesforceのセキュリティを補完するために、広範かつ多層的な防御アプローチを必要としています。

    WithSecure™ Cloud Protection for Salesforce の仕組み

    WithSecure™ Cloud Protection for Salesforceソリューションは、Salesforceクラウド上で発生するマルウェア、ランサムウェア、フィッシング攻撃といった、ファイル、URL、QRコードを悪用したサイバー脅威を阻止する最もシンプルな方法です。その仕組みは以下の通りです:

    1, ユーザーが、意図的か否かを問わず、悪意のあるファイル、添付ファイル、URL、またはQRコードをSalesforceプラットフォームにアップロードします。これらは、Webフォーム、パートナーポータル、電子メール、またはサードパーティ製アプリケーションから送信される可能性があります。

    2. WithSecure™ Cloud Protection for Salesforceは、多段階の脅威分析プロセスを用いて、Salesforceに出入りするすべてのコンテンツをリアルタイムで傍受・スキャンし、脅威の有無を検査します。また、オンデマンドでコンテンツを遡及的にスキャンすることも可能です。

    3. すべてのデータはSalesforceクラウド内に留まります。グローバルな脅威インテリジェンスチェックに基づいて脅威として検出できない不審なファイルのみが、より詳細な行動分析の対象となります。これらのファイルはWithSecure™ Security Cloudに送信され、隔離されたサンドボックス環境で分析されることで、最もステルス性が高く洗練されたサイバー脅威さえも検出します。

    4. 脅威が検出されると、管理者に自動的にアラートが通知されます。エンドユーザーには次の対応手順が案内され、当該コンテンツのさらなる利用は阻止されます。

    5. 完全な監査証跡を備えた高度なセキュリティ分析により、インシデント対応が迅速化されます。関連データ、アラート、ワークフローは、SIEMやその他の中央集約型セキュリティシステムに容易に統合可能です。

    WithSecure Cloud Protection for Salesforce: Salesforceと共に、Salesforceのために

    「WithSecure Cloud Protection for Salesforce」は、Salesforceを標的とする高度なサイバー脅威のリスクを軽減するために設計されています。本ソリューションは以下の機能を提供します:

    • 環境全体に対するリアルタイムの保護と即時の可視化
    • カスタマイズやワークフローとのシームレスな統合
    • Salesforceが提供するインフラストラクチャ・セキュリティ制御の完全なサポート

    本ソリューションは、現代の企業や重要な公共機関が求める厳格なコンプライアンス要件を満たしており、Salesforceのセキュリティ強化に最適な選択肢です。

    Salesforceとの共同開発により生まれた「WithSecure Cloud Protection for Salesforce」は、Salesforceによって採用および推奨されています。

    WithSecure Cloud Protection for Salesforceの詳細については、以下をご覧ください:

    • 最新の動画「60 Seconds with WithSecure」で、WithSecure Cloud Protection for Salesforceについて詳しくご覧ください。
    • Salesforce AppExchangeで試用版をお試しいただき、ユーザーレビューをご覧ください。
    • デモを予約 して、Cloud Protection for Salesforceの実際の動作をご覧になり、Salesforceインスタンスをどのように保護できるかをご確認ください。

  • Salesforce 環境をランサムウェアの脅威から保護する

    サイバー攻撃のリスクが高まる中、Salesforce環境をマルウェアから保護する方法を理解することが最優先事項となっています。Salesforceのセキュリティ対策は、責任共有モデルに基づいています。このモデルは、理解するのがやや複雑に感じられるかもしれません。最も基本的なレベルでは、Salesforceは自社のインフラストラクチャとエコシステムのセキュリティ確保に責任を負っています。さらに、Salesforceは、Salesforce Shield(プラットフォームの暗号化、イベント監視、監査レポート機能)、Salesforce Data Mask(管理者や開発者がサンドボックス内の個人識別情報(PII)や売上高などの機密データをマスキングできるようにする機能)、Salesforce Privacy Center(GDPRやPIIガバナンスの管理を支援するツール)など、いくつかの専門的な付加価値のあるセキュリティソリューションを提供しています。

    しかし、SRMの下では、Salesforceの顧客(管理者、アーキテクト、セキュリティチーム、およびユーザー)は、自らの責任を理解する必要があります。例えば、顧客は、適切なアクセス制御と権限セットを使用し、Salesforce内のオブジェクトを保護することで、自身のデータを保護する責任を負います。

    最も重要な点として、データ保護の分野において、Salesforceはマルウェア、ランサムウェア、またはフィッシングリンクを検知・防止する機能を提供していません。Salesforceは、Salesforce環境内でのマルウェアやフィッシング攻撃の発生を防ぐため、WithSecure Cloud Protection for Salesforceなどのベンダーと連携することを顧客に推奨しています。

    悪意あるデータは、どのようにしてSalesforceへ侵入するのか?

    Salesforceは、1990年代に営業自動化プラットフォームとして誕生して以来、大きく進化を遂げてきました。現在では、世界中で15万以上の組織が、営業およびサービス部門の管理や顧客関係データの管理にSalesforceを活用しています。ユーザーは、顧客、パートナー、コミュニティメンバー、および社内従業員に関連するデータファイル、添付ファイル、URL、QRコードを絶えずインポート、共有、保存、エクスポートしています。ファイルのインポートおよびエクスポートの代表的なユースケースには、メールからケースへの変換、Webからケースへの変換、およびユーザーがドキュメントをアップロードできるサードパーティ製のカスタムアプリなどが挙げられます。Salesforceにアップロードされる各ファイルや添付ファイルは、マルウェアへの感染リスクをもたらす可能性があり、それがインスタンス全体に急速に拡散する恐れがあります。

    Salesforceユーザーを脅かす3つのリスク:悪意あるファイル、URL、そしてQRコード

    Salesforce内における悪意のあるファイルの検出件数が増加しています。これらのファイルには、ランサムウェア、フィッシング攻撃、ウイルス、ワーム、キーロガー、トロイの木馬、スパイウェア、アドウェアなどが含まれているか、あるいはそれらの媒介となっています。2023年第2四半期から2024年第2四半期にかけて、Salesforce内で検出された悪意のあるファイルはおよそ400%増加しました。

    URLやQRコードが、悪意のある活動の引き金となるケースが増加しています。Salesforceユーザーを保護するため、WithSecure Cloud Protection for Salesforceは毎月数十万件のURLをスキャンしています。SalesforceにアップロードされるURLのうち、平均して1.5%が悪意のあるものです。そして、この割合は今後さらに増加する可能性があります。

    事例紹介:対策不備のSalesforce環境が招いたランサムウェア攻撃の実態

    ある企業組織が、実際に経験した特定のシナリオについて、WithSecure Cloud Protection for Salesforceに報告しました。このシナリオでは、攻撃者がSalesforceを悪用して同社のネットワークに侵入しました。

    攻撃者は顧客を装い、重要なデータを盗む目的で同社にメールを送信しました。このメールには悪意のある添付ファイルが含まれていました。そのメールを受け取った企業ユーザーが添付ファイルを開いたことで、いくつかのエクスプロイトがトリガーされ、マルウェアがユーザーのマシンに感染し、感染したデバイスにキーロガーがインストールされました。攻撃者はドメイン管理者権限を取得し、コマンド&コントロール用のパワーシャトルスクリプトを実行しました。これにより、同社のローカルエリアネットワーク内の数百台のワークステーションにランサムウェアが展開されました。

    もしこの企業が「WithSecure Cloud Protection for Salesforce」を利用していたなら、前述のシナリオは大きく異なっていたでしょう。WithSecureの目標は、Salesforceクラウド内でのあらゆる攻撃を阻止することです。

    「WithSecure™ Cloud Protection for Salesforce」は、ファイルや添付ファイルをスキャンします。次のスクリーンショットは、「ファイル保護設定」画面を示しています。

    • 悪意のあるコンテンツが検出された場合、WithSecureは次のスクリーンショットに示すように、不審なファイル添付を安全なサンドボックス環境に隔離します。

    WithSecure Cloud Protection for Salesforce: Designed with and for Salesforce

    「WithSecure Cloud Protection for Salesforce」は、Salesforce環境内で動作するネイティブアプリケーションです。このアプリは、ファイル、Webリンク、QRコード、電子メールを介して、悪意のあるコンテンツ、不審なコンテンツ、および許可されていないコンテンツがSalesforce環境に侵入するのを防ぎます。

    「WithSecure Cloud Protection for Salesforce」は、Salesforceのセキュリティ強化に重点を置き、Salesforce上で発生する高度なサイバー脅威を軽減します。その主な機能は以下の通りです:

    • 環境全体に対するリアルタイムの保護と即時の可視性を提供
    • カスタマイズやワークフローとシームレスに連携
    • Salesforceが提供するインフラストラクチャのセキュリティ制御を完全に補完します

    WithSecure Cloud Protection for Salesforceは、現代の企業や重要な公共機関が求める厳格なコンプライアンス要件を満たしています。Salesforceのセキュリティを強化するための理想的な選択肢です。

    WithSecure Cloud Protection for Salesforceは、Salesforceとの共同開発により設計されました。

    WithSecure Cloud Protection for Salesforceの詳細はこちら、または以下のフォームから弊社チームにお問い合わせいただき、Salesforceのセキュリティ要件についてご相談ください。

製品

  • デモのリクエスト
  • 製品概要
  • ソリューション
  • 導入事例
  • プライシング

リソース

  • ブログ
  • イベント&ウェビナー
  • パートナーになる
  • コンプライアンス
  • データシート
  • コンテンツリスク評価ツール

企業情報

  • 私たちについて
  • 採用情報

サポート

  • サポートポータル
  • ユーザーガイド
  • リリースノート
  • 製品のライフサイクル

SNS

Cloud Protection by WithSecure

利用規約

プライバシー ポリシー