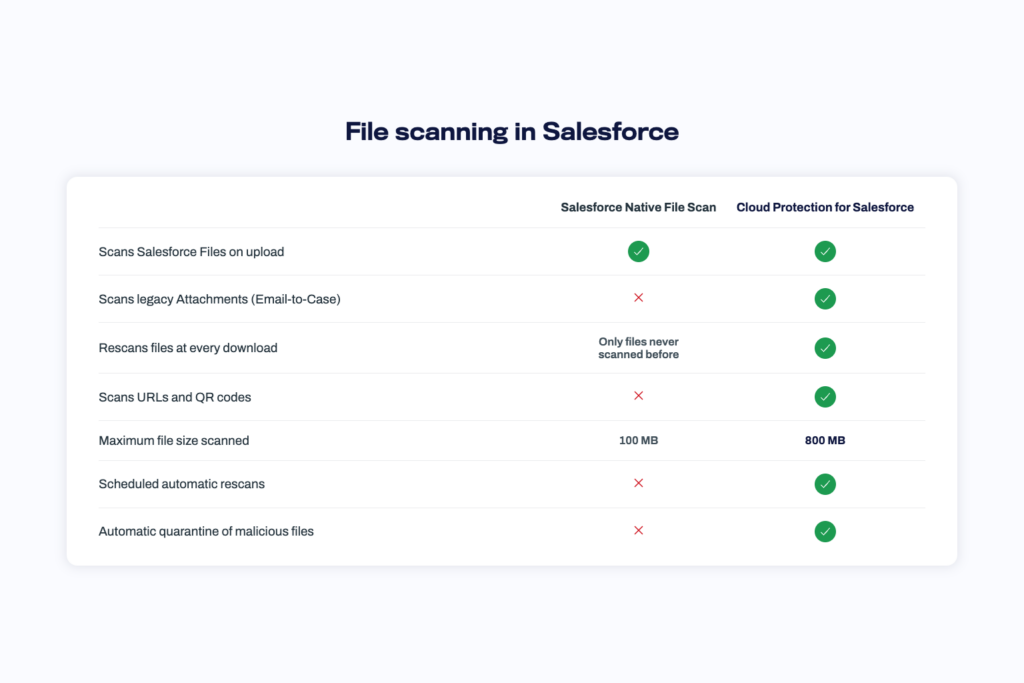
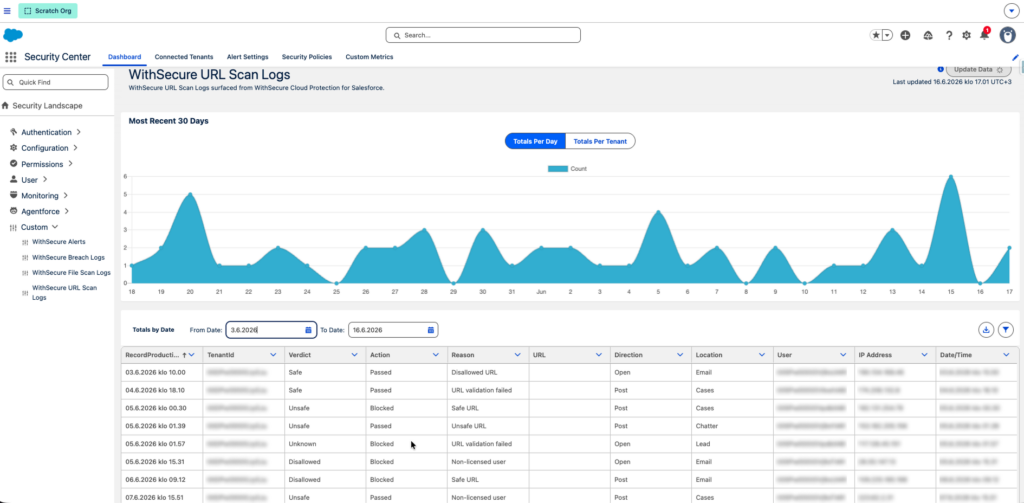
リンクも同様に処理されます。 ケース、Chatter 投稿、メール、リード、タスク、その他の標準オブジェクトおよびカスタムオブジェクトなど、表示されるあらゆる場所の URL がリアルタイムの脅威インテリジェンスと照合・チェックされます。ファイルや画像内の QR コードも抽出され、その遷移先がスキャンされます。これは、フィッシングリンクが常に目に見える場所にあるとは限らず、文書内や QR コードの背後に隠されているためです。
ダッシュボード表示や 3 ステップのセットアップ手順を含む、連携の完全な解説ガイドを用意しています: 「Cloud Protection for Salesforce と Salesforce Security Center を連携する方法」をご覧ください。
Security Center を使用していない場合でも、同様のデータは Cloud Protection for Salesforce 内部のアナリティクスビューで利用可能であり、スキャンアクティビティ、検知、および傾向をカバーしています。Security Center との連携は、単にそれらのデータを他の Salesforce セキュリティシグナルと一緒に一元管理するための機能です。
すべてをスキャンし、すべてを可視化する
ネイティブのファイルスキャン機能は良い第一歩であり、標準で有効化されているのには理由があります。しかし、メールの添付ファイル、大容量ファイル、リンクは依然としてスキャンされずに通過してしまい、時間経過に伴う脅威の動向を把握する手段もありません。それこそが Cloud Protection for Salesforce の存在理由です。本製品はスキャンのギャップを解消し、Security Center を通じてモニタリングレイヤーを提供します。両方を導入することで、組織に入るすべてのファイルとリンクがチェックされ、監視可能になります。
各指標で推奨される表示項目(Field)を含む、項目ごとの完全な設定手順については、Security Center 連携ガイドを参照してください。
はじめましょう
すでにご利用中のお客様; Security Center 連携機能はリリース 3.3 以降でご利用いただけます。最新リリースにアップデートし、セットアップガイドに従ってカスタム指標を登録してください。Cloud Protection for Salesforce 自体の設定変更は不要です。
まだご利用でないお客様: 開始方法は 2 つあります。無償の Salesforceのコンテンツリスク診断では、自社環境の実際の数値をもとに、現在スキャンされずに組織へ入ってきている脅威を可視化します。または、デモをご予約いただければ、ファイルスキャン、URL 保護、および Security Center 連携をライブ実演でご案内いたします。
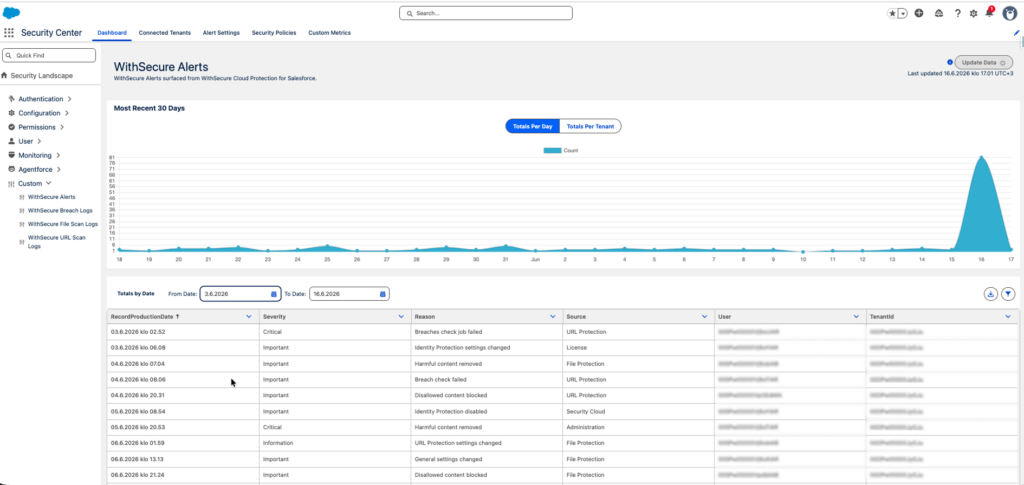
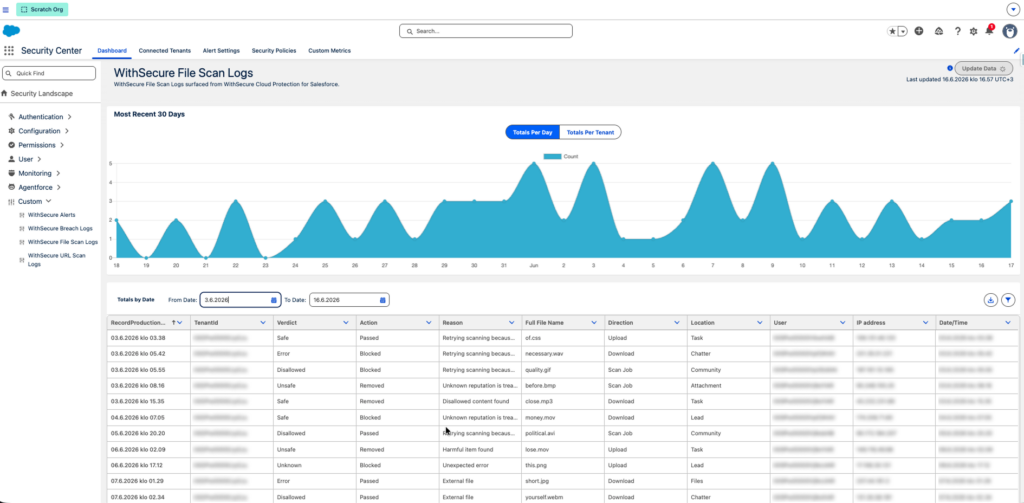
そして今回、Cloud Protection for Salesforceが検知した脅威データも、その監視画面に統合できるようになりました。連携は簡単で、アラート、ファイルスキャンログ、URLスキャンログ、ブリーチ(漏洩)ログの4つのデータ種別に対応するカスタム指標をSecurity Centerに登録するだけで機能することができます。
セットアップは以上です。各メトリクスの推奨表示フィールドを含むより詳細なフィールド設定については、「Security Center 統合ガイド」をご参照ください。
すべての情報を1カ所に
セキュリティツールが信頼を得る方法は2つあります。「脅威を確実に防ぐこと」と「その仕事ぶりを可視化すること」です。本連携は、Cloud Protection for Salesforceが日々ブロックしている脅威アクティビティを、チームが普段から利用しているSecurity Centerダッシュボードへと集約します。
Already a customer? Make sure you are on release 3.3 or later, then follow our detailed setup guide to get started today.
Not yet a customer? Book a demo and we will show you the integration live, along with everything else Cloud Protection for Salesforce catches before it reaches your users.
はい、カスタムメトリクスを通じて可能です。Security Center では、他のソースからのデータをメトリクスとして登録し、トレンドグラフで表示することができます。Cloud Protection for Salesforce は、この仕組みを利用して、アラート、ファイルスキャンログ、URLスキャンログ、および侵害ログを表示しています。
セキュリティセンターで過去の脅威データを確認することはできますか?
はい。リリース 3.3 へのアップグレード後に作成されたレコードは自動的に移行され、Salesforce Data Loader を使用すれば、最大 6 か月分の過去のレコードを遡って取り込むことができます。
この連携には、別途ライセンスが必要ですか?
この統合には、別途ライセンスは必要ありません。組織内でSalesforce Security Centerのライセンスが有効であり、Cloud Protection for Salesforce リリース3.3以降が導入されている必要があります。
「セキュリティ機能は侵害の可能性を減らすように設計されていますが、それが万全であると過信するべきではありません。特権アクセスが悪用されたとき、最終的にどれだけ迅速に復旧できるかを決定づけるのは、十分にテストされたバックアップおよび復旧戦略です」Karmina Aquino(Cloud Protection for Salesforce、脅威インテリジェンス責任者)
Cloud Protection for Salesforceは、ウイルス、マルウェア、ランサムウェア、フィッシング攻撃に対するリアルタイム防御を提供することで、外部脅威に対するセキュリティをさらに強化します。ファイルからURLに至るすべてのコンテンツを、Salesforceへのアップロード時およびユーザーがコンテンツを操作するたびにスキャンします。この予防的なアプローチは、汎用マルウェアなどの既知の脅威を検出してブロックするだけでなく、高度な行動分析を活用してゼロデイ攻撃や新たな脅威を阻止します。
最後のアドバイス:すべてのアクセスポイントを保護する
Salesforceを活用する企業にとって、内部・外部を問わず、あらゆるアクセスポイントとデータやり取りのポイントを保護することは極めて重要です。Cloud Protection for Salesforceは、Salesforceの組み込み機能やSalesforce Shieldを補完し、リアルタイムかつ予防的な保護の追加レイヤーを提供することで、高度なサイバー脅威からSalesforce環境を確実に守ります。この二重のアプローチにより、顧客サポートのメール、Webフォーム、コミュニティポータルなどを通じて発生する、従来のリスクや高度なサイバー攻撃の双方から、クラウドデータを強固に保護します。エンドユーザーは、ノートパソコンを使用している場合でもモバイルデバイスを使用している場合でも、安全が確保されます。
私たちにできる対策とは?まずは「責任共有モデル」において、自社がどこに責任を持つべきなのか、その境界線を正しく理解することから始めましょう。そして、その領域が実際にしっかりと保護されているかを確認してください。具体的には、Salesforce内を行き交うすべての要素を安全に保つ必要があります。ユーザーがアップロードするファイル、クリックするリンク、組織にアクセスするアイデンティティ(認証情報)、そしてデータを処理するAIのワークフローにいたるまで、すべてが対象です。WithSecure Cloud Protection for Salesforceは、まさにこの領域をカバーするために専用設計されたソリューションです。既存の設定に影響を与えることなく、リアルタイムでこれらすべてを保護します。
私たちにできる対策とは? Salesforceの責任共有モデルを完全にマッピングするには入念な手動監査が必要ですが、最もリスクが高い要因の一つは、「必要以上の権限が蓄積されてしまったアイデンティティ(アカウント)」です。Cloud Protection for Salesforceの「アイデンティティ保護」機能は、ユーザーアカウントだけでなく、システム連携用などの非人間アカウントも含め、「すべてのデータの変更」や「すべてのデータの参照」といった高リスクな権限を持つすべてのアイデンティティを自動で検知します。管理者は単一のダッシュボード上でこれらのリスクを即座に把握し、Salesforceの画面から離れることなく、ワンクリックで「アカウントの凍結」「パスワードのリセット」「権限の編集」といったアクションを実行できます。
Cloud Protection for Salesforceは、第三者評価機関であるAV-TESTの調査でマルウェア検出率100%を達成したのと同じエンジンを使用し、アップロードされるすべてのファイルをスキャンします。これにより、ランサムウェアや悪意のあるファイルが組織内に着信する前にブロックします。優れたバックアップは事後の被害からあなたを守りますが、マルウェアの侵入そのものを防ぐことは、バックアップに頼らざるを得ない事態そのものを減らすことにつながるのです。
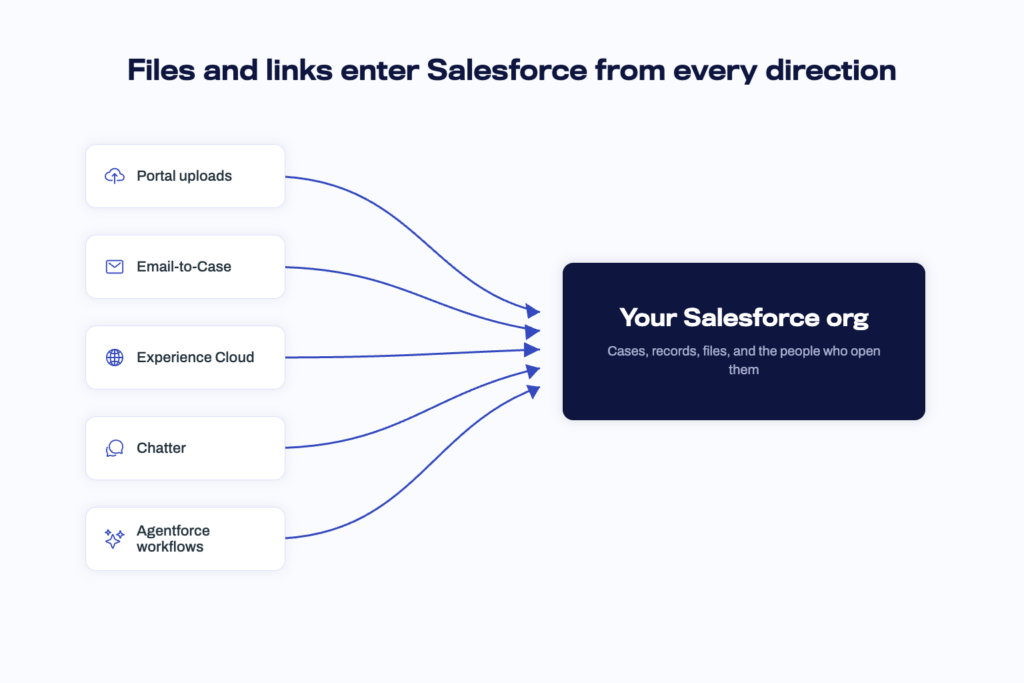
しかし、多くの企業で対策が見落とされがちなのが、ポータルやフォームを経由して組織内に流入してくるコンテンツです。これらのトラフィックは、企業のメールセキュリティやエンドポイント(PCなど)の対策ツールでは一切検知することができません。Cloud Protection for Salesforceは、まさにこの盲点(ブラインドスポット)をカバーします。ファイルのアップロード時やURLのクリック時にそれらをリアルタイムでスキャンするだけでなく、検証済みのデータ漏洩情報とSalesforceのログイン資格情報を継続的に照合し、アカウントが不正利用される前に、流出したログイン情報の危険性をいち早く検知します。
私たちにできる対策とは?Cloud Protection for Salesforceは、責任共有モデルにおける「コンテンツセキュリティ」の側面から、企業のコンプライアンス体制(コンプライアンスポスチャ)の強化を強力に支援します。本ソリューションは、スキャンされたすべてのファイル、検査されたすべてのURL、および検知されたすべてのアイデンティティ(アカウント)リスクを網羅した、リアルタイムのダッシュボードと、そのまま監査に提出できるイベントログのエクスポート機能を提供します。これにより、コンプライアンスチームは、監査のたびにSalesforce管理者の手を煩わせることなく、必要なエビデンス(証跡)を直接取得できるようになります。なお、Cloud Protection for Salesforce自体も、ISAE 3000 Type 2、ISO 27001、およびEU GDPRの認証を取得しており、高い信頼性を担保しています。
私たちにできる対策とは? Cloud Protection for Salesforceは常時稼働し、すべてのファイル、リンク、そしてアイデンティティ(アカウント)をリアルタイムで継続的にスキャンします。そのため、自社のセキュリティレベルが「最後にいつ手動レビューを行ったか」という不確実なタイミングに左右されることはありません。