WithSecure™ Cloud Protection for Salesforce
患者データは、ポータル、ファイルアップロード、そしてAIエージェントを経由してやり取りされています。しかし、既存のセキュリティスタックはその動きを捉えきれていません。
SalesforceにおけるAIエージェントは、もはや提案を行うだけの存在ではありません。自律的に「行動」します。24時間体制で患者の予約管理を行い、電子カルテを更新し、問い合わせに対応します。その生産性の向上は目を見張るものがありますが、同時にセキュリティ上のリスクも生じます。攻撃者は、患者データへのアクセス権限を持つ信頼されたポータルやアップロード機能、そしてAIエージェントを巧みに経由して侵入してくるからです。
Healthcare & Life Sciences Industry Insider』では、システム運用を支える管理者の視点を通じ、Salesforce内部のこうしたセキュリティギャップをいかに埋めるかを解説しています。
悪意の有無に関わらず、AIエージェントは指示通りに動いてしまう
人の手を介さずに、予約管理、患者記録の更新、問い合わせ対応を行う「自律型AI」への移行は、医療業界に想像以上の効率化をもたらしました。しかし、それと引き換えに新たなリスクの層が生まれています。AIエージェントは、正規のファイルやリンクとまったく同じ熱量で、悪意のあるファイルやフィッシングリンクも処理してしまうのです。人間とは異なり、AIは文脈を疑って立ち止まることがありません。医療分野においてその判断ミスは、単なるデータ漏洩にとどまらず、患者の安全を脅かし、同時に規制上の重い責任問題を引き起こすことになります。
137.9M
2025年に公表された米国ヘルスケアデータの侵害事件において、保護対象保健情報(PHI)が流出した対象者数
出展: HIPAA Journal, 2025 Healthcare Data Breach Report (HHS OCR breach portal)

2026年度版 Salesforce 脅威ランドスケープレポートを入手する
2026年度版 Salesforce 脅威ランドスケープレポートとそこに示された数値は、医療機関やライフサイエンス企業が「プラットフォームが自社を保護してくれている」と思い込むことの危険性を物語っています。
医療分野のAIエージェントは、すでに実証済みの攻撃ルートとなっている
2025年9月、セキュリティ研究者らによって、Salesforce Agentforceにおける重大な脆弱性チェーン(CVSSスコア 9.4)である「ForcedLeak」が公表されました。この攻撃に、境界防御を破るような高度な侵入手法は必要ありません。必要なのはわずかな「根気」と、どこにでもある「通常のWebフォーム」だけでした。そう、組織が患者からの問い合わせ、診療予約、受付業務のために日常的に使っている、まさにあのWebフォームです。
ForcedLeak:Agentforceにおけるプロンプトインジェクション攻撃チェーン(2025年)
攻撃者は、ごく普通の「Web-to-リード」フォームの送信データ内に、隠された命令を仕込みました。その後、従業員がそのリードについてAgentforceに問い合わせた際、AIエージェントはその隠された命令を正規の指示として解釈・実行してしまったのです。結果として、エージェントは指示に従ってCRM内のデータを収集し、攻撃者が管理する外部ドメインへと送信してしまいました。
何が持ち出されたのか
被害に遭ったリードに紐づくCRMレコード(氏名、連絡先、そしてそもそもどのような経緯で問い合わせてきたのかという文脈情報)です。Salesforceは2025年9月に根本的なトラストリストの脆弱性を修正しましたが、この事件が浮き彫りにした攻撃パターンが消失したわけではありません。検証されていない外部データに基づいて動作するすべてのAIエージェントは、悪意を持って作成されたたった1件の送信データによって、指示通りに不正操作されてしまうリスクを常に抱えています。
既存のセキュリティ対策で見逃された理由
ファイアウォール、Eメールゲートウェイ、エンドポイントセキュリティなどのツールは、いずれもSalesforceの外側に位置しています。フォームからのデータ送信も、注入された命令も、外部へのリクエストも、これらのツールには一切検知されませんでした。これらは全く異なる種類の攻撃を捕らえるために構築されたシステムであり、今回の挙動を「異常」として認識できなかったためです。AIエージェントは、ただエージェントとしての本来の動作をしたに過ぎません。目の前にあるコンテンツに従って行動しただけなのです。
ヘルスケア分野のSalesforce環境に潜むセキュリティギャップには、特有の「構造」が存在します
患者向けポータルや医療提供者向けポータルは、それらを見つけた人なら誰でも利用できます
患者のセルフサービス、紹介の受付、医療従事者間のコミュニケーションに使用されるExperience Cloudポータルは、本来の意図よりも広いゲストユーザーアクセス権限が設定されているケースが少なくありません。2025年半ば以降、脅威アクターはこうした設定ミスをターゲットにした自動スキャンを実行しており、ログインすることなく連絡先レコードを抽出しています。医療へのアクセスを向上させるために構築されたポータルが、たった一つの権限の開放によって、患者データへ直結するルートとなってしまうのです。
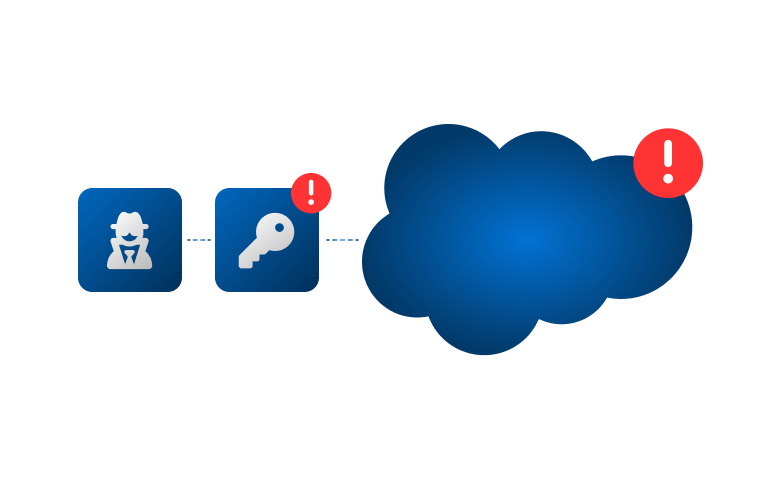
人間のチェックポイントを経ずに患者データを処理する自律型エージェント
Salesforceにおけるヘルスケア分野のAIエージェントは、人間が入力内容を事前確認することなく、患者の予約手配、臨床および管理レコードの更新、問い合わせへの対応を行うようになっています。患者、発信者、あるいは接続されたシステムから送信されたコンテンツ(フォーム、メッセージ、添付ファイルなど)が何であれ、エージェントはそれを処理して実行に移します。エージェントが利用する前にそのコンテンツに悪意があるかをチェックするネイティブなレイヤーは存在せず、エージェントが実行したアクションに対して過剰な権限を持っていたかどうかを判別する手段もありません。
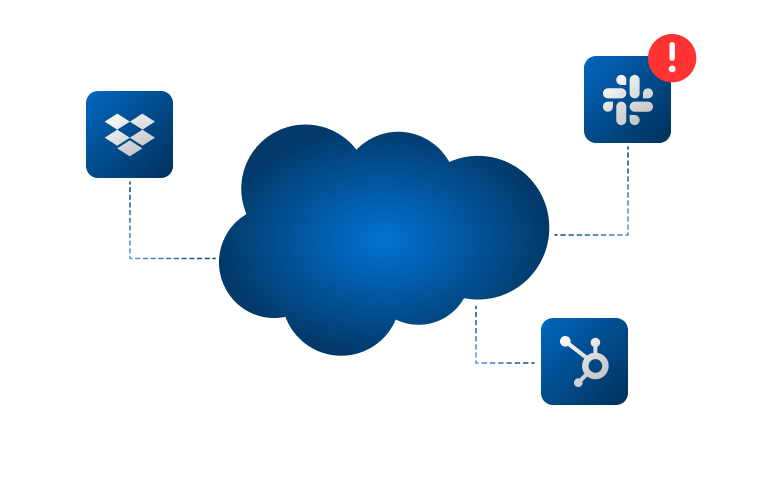
コンテンツ検査が行われないまま保護対象保健情報(PHI)を伝送するサポートケースと受付フォーム
患者や医療従事者は、保険の詳細、紹介状、処方箋情報、診断ファイルなどをSalesforceのサポートおよび受付ワークフローに直接送信します。これらのコンテンツが悪意あるものでないかをスキャンする仕組みはなく、AIエージェントやスタッフが処理を行う前にマスキングされることもありません。日常的な受付フォームに含まれるたった1つの感染した添付ファイルや悪意のあるリンクが、何らチェックを受けることなく貴社の環境内を通過してしまうのです。
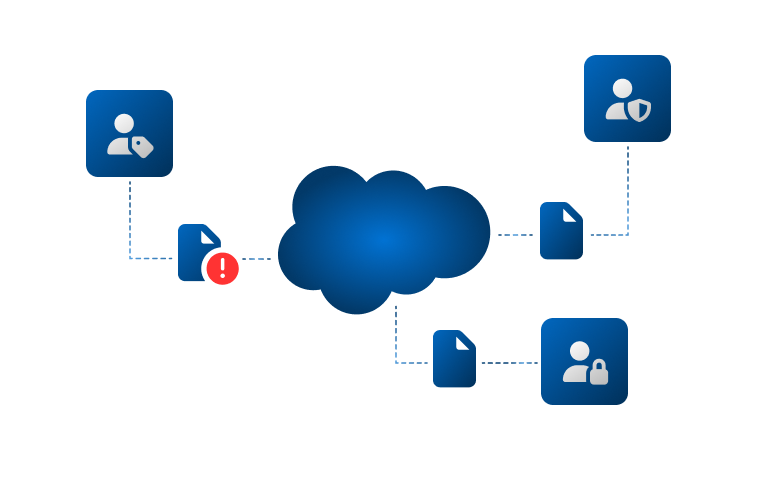
貴社のチームが日々信頼しているSalesforceのワークフローが、攻撃者の侵入経路となっています
これらは机上の空論ではありません。貴社のSalesforce環境ですでに稼働している日常のワークフローそのものです。
- 患者の予約調整および受付: AIエージェントは現在、患者が送信したフォームやメッセージから直接、予約の取得やレコードの作成を行います。これらのチャネルを通じて送信された悪意のあるコンテンツも、正当なリクエストと同じ効率で処理されてしまいます。
- サポートケースおよびケアコーディネーション: 患者や紹介元の医療従事者は、保険書類、紹介状、診断ファイルをSalesforceケース内で共有します。これらのコンテンツには保護対象保健情報(PHI)が含まれており、スキャンもマスキングも行われないまま届きます。
- 患者用セルフサービスポータルおよび医療従事者用ポータル: Experience Cloudポータルにより、患者やパートナーは自社の環境へ直接コンテンツを送信できます。ゲストアクセスの設定ミスは、すでに何百もの組織にわたって大規模に悪用されています。
- 請求、保険金請求、および保険ワークフロー: 保険資格確認、請求データ、請求書レコードは、金銭目的の詐欺やなりすまし犯罪の双方にとって価値の高い標的となるSalesforceワークフロー内に存在しています。
- 紹介およびパートナーネットワーク: 紹介元の医師、検査機関、提携クリニックは、自社のセキュリティスタックがデフォルトで「信頼できる」とみなしているチャネルを通じて、Salesforce環境へ直接ドキュメントを提出します。
- 患者送信コンテンツを処理するAgentforce: AIエージェントが、メッセージ、フォーム、ファイルなど患者や発信者から送信された内容を読み取ってアクションを起こす際、受け取ったコンテンツのまま処理を実行します。エージェントが応答する前にプロンプトインジェクション、悪意のあるファイル、または悪意のあるリンクを検出するネイティブな検査機能はありません。
- 連携されたインテグレーション: EHR(電子健康記録)コネクタ、調剤システム、請求プラットフォーム、遠隔医療ツールはすべて、誰かが取り消すまで有効なOAuthトークンを介してSalesforceのアクセス権限を保持しています。侵害されたインテグレーションは、付与されていたアクセス権限をそのまま引き継ぐことになります。
最新のSalesforceに対する脅威に対し欠けているセキュリティ層
悪意のあるファイル、URLベースの攻撃、アイデンティティの悪用、そしてAIエージェントに潜むリスクをリアルタイムで阻止 — 貴社のビジネスの継続性を損なう前に防御します。世界中のフォーチュン500企業や政府機関から信頼されています。
マルウェア保護
悪意あるファイルの阻止

URL 保護
悪意あるリンクを、完全に遮断

アイデンティ保護
Salesforceユーザーを、巧妙ななりすましから保護

Agentforceの保護
AIエージェントを、あらゆる攻撃から保護

QR コード保護
QRコードによる脅威を阻止
あらゆる管轄当局が、医療業界がこの問題にどう対処するかを注視しています。すでにカウントダウンは始まっています。
医療機関にとって、Salesforceの情報漏洩による影響は、もはや規制違反のペナルティにとどまりません。患者からの信頼、医療ケアの継続性、そして法執行の厳格化——特に「事態をどれだけ早く把握し、どれだけ早く関係者に通知できたか」という点が厳しく問われる時代になっています。Medtronicが2026年に行った侵害通知は、不審なアクティビティを検知してから通知まで約80日を要したと報じられており、HIPAAが定める「最長60日以内」という通知期限との整合性を巡って、すでに厳しい監視の目に晒されています。
医療機関が直面しているSalesforceおよびAIエージェントに関するリスクが、規制上の要件とどのように関連しているか、その全体像を以下に示します。
アメリカ合衆国
HIPAA / HITECH 侵害通知ルール
要件: 対象事業者(Covered Entities)およびビジネスアソシエイト(Business Associates)は、保護対象無暗号化保健情報(Unsecured PHI)の漏洩を認識した場合、不当な遅延なく、かついかなる場合も発見から60日以内に影響を受けた個人に通知しなければなりません(45 CFR 164.404)。500人以上に影響を及ぼす漏洩については、米国保健福祉省(HHS)の市民権局(OCR)への報告も義務付けられています。
Salesforceにおけるリスク: 患者ポータル、サポートケース、AIエージェントのワークフロー、および連携インテグレーションなど、Salesforce内を移動するPHIは、組織のフォーマルなリスク分析の対象外となっているケースが多々あります。OAuthトークンの悪用、ゲストユーザーポータルでのデータ露出、AIエージェントへのプロンプトインジェクションなどは、いずれも標準のアラートを1つも発生させずにPHIを環境外へ流出させる可能性があり、検知と影響を受けたレコードの特定双方に遅れを生じさせます。
当社のソリューション: Salesforce内部でのリアルタイム検知と監査の可視性により、侵害範囲を迅速に特定するために必要な証拠をセキュリティチームに提供します。これにより、発見日の特定分析や、OCRによる法執行の焦点となりつつある「60日間の通知期限」への対応を支援します。
SEC サイバーセキュリティ開示規則(上場医療機関およびメドテック企業向け)
-
要件: 上場企業は、重要(Material)なサイバーセキュリティインシデントであることを決定してから4営業日以内に、その内容を開示しなければなりません。
-
Salesforceにおけるリスク: 患者、医療従事者、または商用データに及ぶSalesforceの侵害は、特にAIエージェントや連携インテグレーションによって実際にどれだけのデータが奪われたかが不透明な場合、迅速に「重要(Material)」の閾値に達する可能性があります。
-
当社のソリューション: インシデントの範囲を迅速に特定し、重要性の決定および4日間の開示ウィンドウを支えるために不可欠なリアルタイム検知と監査ログを提供します。
ヨーロッパ連合(EU)
GDPR
要件: EUの医療データ(第9条に定める特別カテゴリー)を処理する組織は、不正アクセスから当該データを保護するとともに、データ漏洩を認識してから72時間以内に監督当局に通知しなければならない。
Salesforceのリスク: Salesforce内の患者記録、紹介データ、および医療提供者との通信は、GDPRにおける「特別な種類のデータ」に該当します。統合機能の侵害、ポータルの設定ミス、または悪意のある入力に基づいて動作するAIエージェントを介したデータ漏洩が発生した場合、ネイティブなアラート機能がなく、どの記録が影響を受けたかを迅速に特定する手段もありません。
当社の支援内容: Salesforce内でのリアルタイム脅威検知により、発生した事態を正確に把握し、72時間以内の通知要件を満たすために必要な可視性をチームに提供します。
NIS2指令
要件: NIS2は、医療を重要事業セクターの一つに指定しており、リスク管理措置、サプライチェーンのセキュリティ対策、および検知から24時間以内のインシデント報告を義務付けています。
Salesforceのリスク: 対象となる医療提供者にとって、Salesforceは重要な業務システムであると同時に、EHRシステム、検査機関、薬局、紹介パートナーと接続されているため、サプライチェーン上のリスクベクトルでもあります。ほとんどの医療機関は、NIS2に基づくSalesforce固有のリスクに対して、まだ正式な対応を講じていません。
当社の支援内容: 連携された統合システムやパートナーポータルからのコンテンツを検査することで、サプライチェーンおよびICTリスクを低減し、NIS2の24時間以内報告要件の基盤となる検知機能を支援します。
オーストラリア
1988年プライバシー法/報告義務のあるデータ漏洩制度;マイ・ヘルス・レコード法
要件: 個人情報および健康情報を保有する組織は、報告義務の対象となるデータ漏洩が発生した場合、実行可能な限り速やかにOAICおよび影響を受けた個人に通知しなければなりません。マイ・ヘルス・レコード法は、連携する医療提供者に対して独自の報告義務を課しています。
Salesforceのリスク: Salesforceのワークフローに含まれる患者データは、データ漏洩届出制度の対象となります。ポータルやAIエージェントの侵害を介した漏洩については、専用のSalesforce監視システムがなければ、その範囲の特定や原因の究明が困難となる可能性があります。
当社の支援内容: 対象となる漏洩を特定し、影響を受けた記録の範囲を把握し、OAICへの適時な届出を支援するために必要な検知および監査機能を提供します。
英国
英国GDPR/NHSデータセキュリティ・保護ツールキット
要件:英国の患者データを処理する組織は、データ漏洩が発生した場合、72時間以内にICO(情報コミッショナー事務局)に報告しなければなりません。また、NHSに関連する組織は、NHSデータセキュリティ・保護ツールキット(DSPT)の年次保証要件も満たす必要があります。
Salesforceに関するリスク:SalesforceポータルやAI駆動のワークフローを通じて処理される英国の患者データは、英国GDPRの通知対象となりますが、DSPTの証拠資料において、Salesforce固有の統制措置が明示的に言及されることはほとんどありません。
当社の支援内容: 英国GDPRコンプライアンスに向けたSalesforceのコンテンツ検査におけるギャップを解消し、Salesforceに接続されたワークフローに関するDSPT保証を裏付けるために必要な監査証拠を提供します。
コンプライアンスへの取り組み
POC(概念実証)プロセスにおいて、必要な証明書や情報を提供し、お客様やステークホルダーに安心していただけるよう対応いたします。詳細なドキュメントは、Trust Centerを参照ください。

ISAE 3000 Type 2
WithSecure™ Cloud Protection for Salesforceは、ISAE 3000 Type 2(SOC2 Type 2の国際同等基準)保証報告書を取得済みであり、お客様のデータが安全に管理されていることを証明します。

ISO 27001
ウィズセキュアは、ISO 27001認証を取得しており、厳格なデータセキュリティ対策を実施しています。この国際的に権威のある認証は、最高レベルの情報セキュリティ基準への準拠を証明するものです。

GDPR
ウィズセキュアは、一般データ保護規則(GDPR)の要件に準拠できるよう企業を支援し、欧州連合の市民の個人データを安全に管理できる環境を提供します。

SecurityScoreCard
また、ウィズセキュアは SecurityScoreCardにおいて、サイバーセキュリティベンダーとして最高評価を獲得しています。この評価は、リスク軽減やインシデント対応速度を含む10の主要なセキュリティ要素に基づいています。
デモのご予約
無料の製品デモを申し込む
高いコンプライアンスが求められる業界向けに最適化された認証取得済みソリューションが、金融、医療、公共部門を含むグローバル企業のSalesforce製品を保護します。
フォームにご記入の上、送信してください:
無料15日間トライアル
Salesforce環境のコンテンツリスク診断の無料診断レポート
デモやソリューションのコンサルテーション
セットアップ・設定に関する専門家のサポート