内容をスキップ

📈『2026年度版 Salesforce 脅威ランドスケープレポート』を入手

WithSecure™ Cloud Protection for Salesforce
  • ホームページ
  • 製 品
    • 製品概要ウィズセキュアが御社のSalesforce環境を高度なサイバー脅威からどのように保護するかをご確認ください
    • File 保護ファイルに起因するマルウェアやランサムウェアから組織を保護
    • URL 保護リアルタイム保護機能により、フィッシングや悪意のあるURLによる攻撃を阻止
    • アイデンティティ保護攻撃者が行動を起こす前に侵害されたユーザーを検知
    • Agentforce の保護フィッシングやマルウェアからAgentforceのワークフローをリアルタイムで保護
    • 分析と可視化セキュリティイベントに関する包括的なリアルタイムの可視性を確保
    • QRコード保護フィッシングサイトへ誘導するQRコードを特定しブロック
    • コンテンツフィルタリング不要なファイルやURLへのアクセスを拒否
    • すべての機能すべての機能を確認
  • 導入事例
  • Pricing
  • リソース
    • サポート製品のインストール、設定、およびトラブルシューティングの方法について
    • イベント & ウェビナー今後のスケジュールをご確認ください
    • コンプライス取得済みの認証と規制への準拠状況を確認ください
    • ブログ最新の製品情報やSalesforceのセキュリティに関する知見を入手
    • 製品カタログデータシート、ソリューション概要、その他の資料をご覧ください。
    • リスク診断 (無料)Salesforce環境のコンテンツリスク診断ための無料ツール
    • パートナーの皆さまへSalesforceの利用企業に、より多くの価値を提供しましょう
    • 会社概要私たちの存在意義、アイデンティティ、活動内容
    • リーガル&プライバシーリーガル文書やプライバシーに関する文書は、こちらからご確認ください。
  • JA
    • English
    • 日本語 (Japanese)
  • 営業へのお問い合わせ
  • デモのリクエスト15日間無償評価版のお申し込み
  • JA
    • English
    • 日本語 (Japanese)
  • 営業へのお問い合わせ
  • デモのリクエスト15日間無償評価版のお申し込み
  • 新機能紹介 | Cloud Protection for Salesforce Autumn 3.4

    主要なポイント

    • ステータスを使用して、チームが Cloud Protection for Salesforce アラートを処理する方法のサポートを導入しました。
    • ログの保持期間の上限が24か月ではなくなりました。データタイプごとに独自の保持期間を設定するか、Salesforce から何もエクスポートすることなくレコードを無制限に保持できます。
    • 1つのボタンで、アラート、ファイルスキャンログ、URLスキャンログ、およびアイデンティティ侵害を Security Center メトリクスとして登録します。

    検出は困難であり、当社のエンジニアリングのリソースの多くがそこに投入されています。また、それは管理者のデスクに届く業務の半分にすぎません。残りの半分は、アラートが発生した後に発生することです。誰がそれを確認したのか、どのような判断を下したのか、コンプライアンスチームから問い合わせがあったときにレコードがまだ存在しているか、そしてSalesforce管理者以外の第三者がその一部でも閲覧できるか、ということです。

    Autumn 3.4 は、まさにその問題に対処することを目的としています。変更点とそれが何を意味するかは以下のとおりです。 

    チームのアラート処理方法に対するサポート

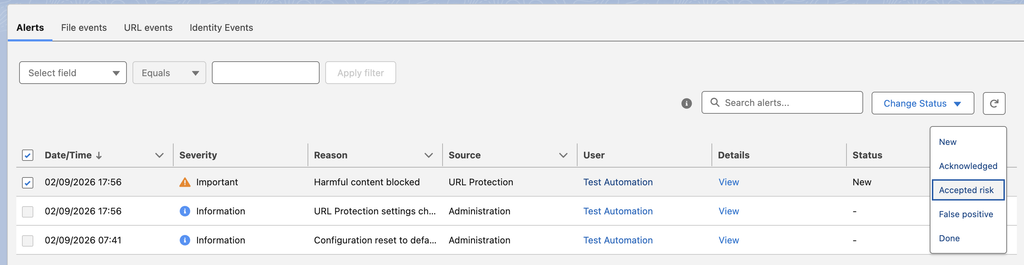
    ほとんどのチームには、たとえ明文化されていなくても、検出事項を処理するためのプロセスが既に存在します。まず誰かが各項目を確認し、さらなる対応が必要かどうかを判断した上で、疑わしいものをセキュリティチームに引き継ぎます。Cloud Protection for Salesforce は、アラート一覧自体の中でそのプロセスをサポートするようになりました。対応を待っているアラートをひと目で確認でき、2人の管理者が同じレコードを重複して確認することなく作業を分担できます。また、数か月後に特定のアラートについて疑問が生じた場合でも、判断結果がレコードに記録されているため、誰でも参照できます。

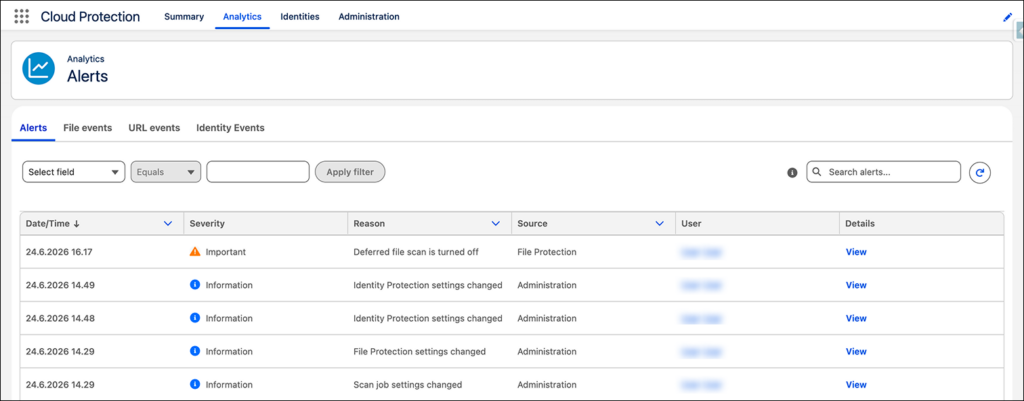
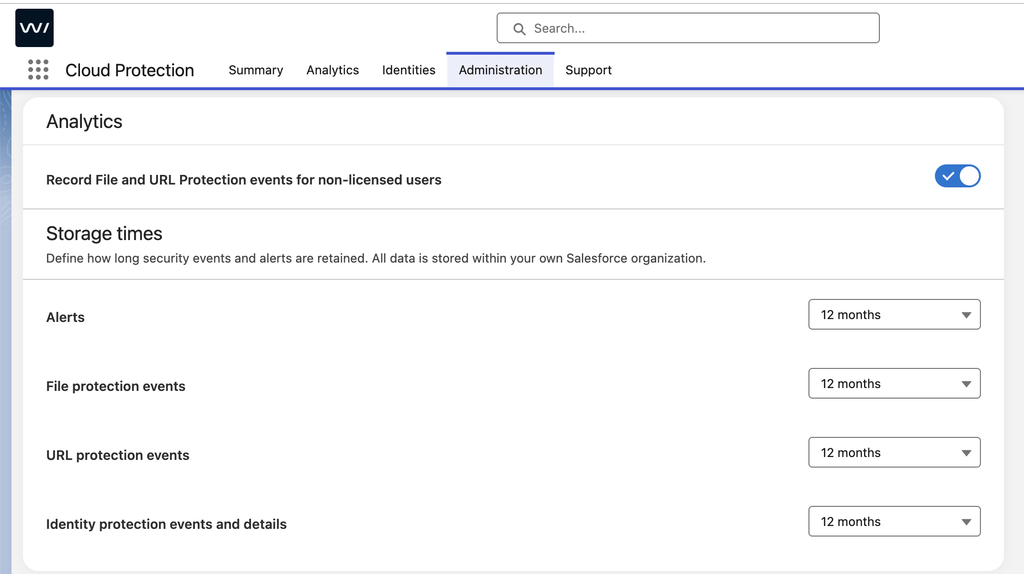
    仕組み: [Analytics] (アナリティクス) → [Alerts] (アラート) にて、すべてのアラートに以下の5つのステータスのいずれかが付与されるようになりました:

    • New(新規)
    • Acknowledged(確認済み)
    • Accepted risk(リスク許容)
    • False positive(偽陽性)
    • Done(完了)

    他の項目を絞り込む場合と同様にステータスで絞り込みを行い、一括編集機能を使用して複数のアラートを一度に更新できます。一括変更を行う際は事前に確認が求められるため、誤ったクリックによってまとめてステータスがサイレントに変更されてしまう心配はありません。情報通知のアラートにはステータスが不要なため「N/A」と表示されます。アップグレード時に組織内に既に存在するすべてのアラートは「New(新規)」として開始されます。
    ログを独自の条件で保持

    組織に遵守すべき保持ルールがある場合や、第三者が設定したスケジュールに従ってログが消失することに懸念がある場合、ポリシーで要求される内容と製品側で保持可能な期間との間にギャップを感じたことがあるかもしれません。コンプライアンスチームが5年間の保持を求めていても、以前の保持期間の上限は2年であり、そのギャップを埋める作業(通常はエクスポート手順の作成や、他所でのデータ保持および管理)は管理者の負担となっていました。今回のアップデートにより、無期限でのレコード保持を含め、実際に必要な任意の長さで保持期間を設定できるようになりました。これにより、ログを作成された場所にそのまま維持でき、セキュリティチームや監査人から昨年のスキャン履歴が残っているか確認された際にも、単に「はい」と答えるだけで対応が完了します。

    仕組み: [Admin] (管理) → [General] (全般) → [Analytics] (アナリティクス) → [Storage Times] (保存期間) にて、固定の保持期間枠は従来どおり維持され(旧来と同様に上限24か月)、その並びにアラートおよびすべてのスキャンログカテゴリ向けに2つの新しいオプションが追加されました。日数、週数、月数、または年数単位でカスタム期間を設定できるほか、[Never delete] (削除しない) を選択して、該当カテゴリの毎日のクリーンアップを無効化し、そのライフサイクル管理を完全に手動へ切り替えることも可能です。[Never delete] (削除しない) を選択すると、データの増加に伴いそのカテゴリのサイズが拡大し続ける点に留意してください。そのため、ほとんどの組織では、全レコードではなく証明が必要な特定のレコードに対してのみ適用することをお勧めします。
    ワンクリックでセキュリティチームにアラートを共有

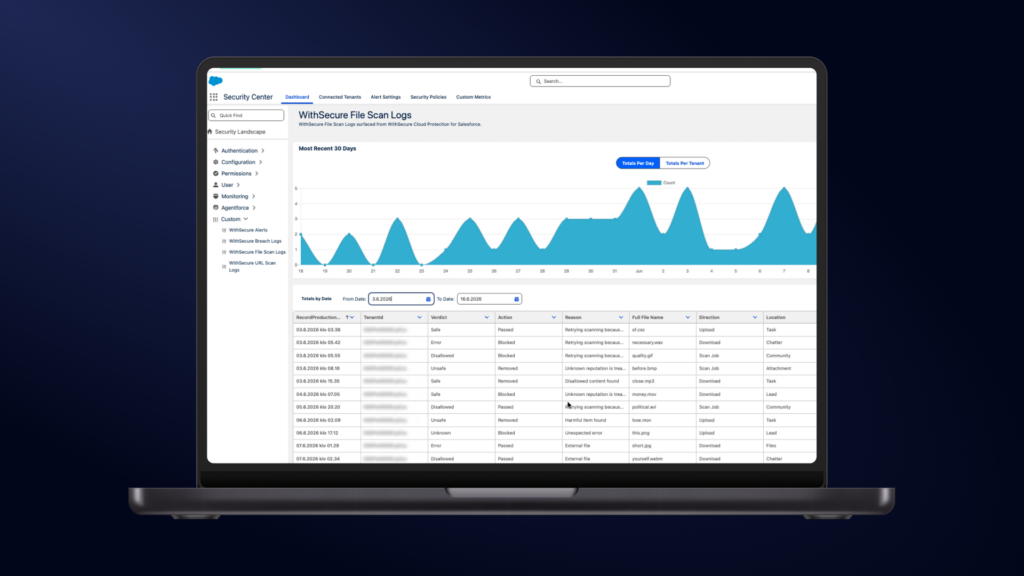
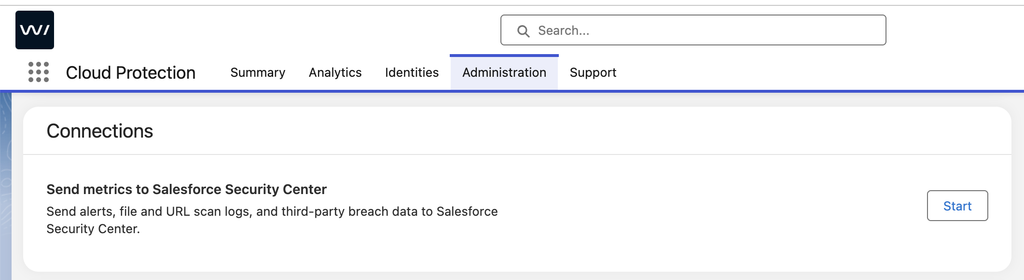
    アラート、スキャン判定結果、およびアイデンティティ侵害データが Salesforce Security Center に表示されることで、セキュリティチームはレポートの抽出を管理者に依頼することなく、自らが常時監視している画面上で Cloud Protection for Salesforce が検知している内容を確認できるようになります。これは Summer 3.3 以降可能になっていた機能ですが、それには [Setup] (設定) 内で4つのカスタムメトリクスを項目ごとに手動で正しく構築する必要がありました。Autumn 3.4 ではこの作業が自動化されたため、To-Doリストに残っていた設定作業も、わずか1分程度の作業で完了するようになります。

    仕組み: Cloud Protection for Salesforce アプリケーションを開き、[Administration] (管理) → [Tools] (ツール) に移動すると、新たに [Connections] (接続) セクションが表示されます。[Start] ボタンをクリックすると、以下の4つのオブジェクトすべてが Security Center メトリクスとして自動的に登録されます:

    • Alerts(アラート)
    • File Scan Logs(ファイルスキャンログ)
    • URL Scan Logs(URLスキャンログ)
    • Identity Breaches(アイデンティティ侵害)

    このボタンは Security Center へのアクセス権限を持つユーザーにのみ表示されます。また、既に登録済みのメトリクスは自動的にスキップされるため、複数回押しても安全です。したがって、Summer 3.3 で手動にてメトリクスを構築済みの場合、ここでの対応作業は一切不要です。
    AgentExchange で利用可能

    Autumn 3.4 は、2026年9月7日より Salesforce AgentExchange から入手可能です。

    • サンドボックス自動アップデート開始: 2026年9月28日
    • 本番組織自動アップデート開始: 2026年10月12日 

    Salesforce に到達する脅威を検知することは、常に当社の主要な取り組み領域であり、検知後に何が発生したかを管理者が把握できるようにサポートすることも、同様に重要視されるようになってきています。上記でご紹介した更新内容は、お客様が最も早く変化を実感できる機能ですが、Autumn 3.4 には本ドキュメントで取り上げられていない機能も多数含まれています。

    すでにお客様である場合。 リリースノートをご覧になり、Autumn 3.4 のすべての新機能をご確認ください。  

    まだお客様でない場合。貴社組織で本製品がどのように活用できるかをご紹介いたします。デモをご予約いただければ、個別にご案内いたします。 [デモのリクエスト] 
  • 新機能紹介 | Cloud Protection for Salesforce Summer 3.3 

    夏を迎え、私たちの最新リリースが登場しました。

    優れたセキュリティは、二度にわたってその価値を発揮します。一度目は、目に見える確かな効果です。悪意あるファイルやフィッシングリンク、不正アクセスされた認証情報を、問題が顕在化する前に検知し、未然に防ぎます。二度目は、表舞台には出ないものの、同様に極めて重要な役割です。チームの業務スピードを落とすことなく、別のツールへの切り替えを強いることもなく、またスキャンが途中で止まってしまうようなストレスを与えることもなく、すべての防御をバックグラウンドで完結させます。

    今回の最新リリースの新機能と、それが皆様のビジネスにもたらすメリットをご紹介します。

    セキュリティセンター内でCloud Protection for Salesforceを確認する 

    日頃からSecurity Centerを活用しているSalesforce管理者の皆様なら、あらゆる情報を一元管理できる価値をすでにご存知のはずです。組織全体のポリシー、設定の健全性(コンフィグレーション・ヘルス)、そしてセキュリティシグナル。これらはすべて、複数のツールを行き来することなく、全体の状況を完全に把握できるように設計されています。

    しかし、Salesforceのセキュリティ状況を完全に把握するためには、Salesforce標準(ネイティブ)のシグナルだけでは不十分です。すでにSalesforce Security Centerをお使いの管理者の方にとって、今回のアップデートは非常にシンプルで強力なものとなります。Cloud Protection for Salesforceのデータが、Security Centerに完全統合されたのです。

    ファイルのスキャン結果、URLのスキャンアクティビティ、隔離アクション、そしてアイデンティティ侵害(資格情報の漏洩)のアラートが、Security Centerのダッシュボードに直接表示されるようになりました。これにより、Cloud Protection for Salesforceが検知した脅威データも、すでに監視している他のすべての情報と並べて一目で確認できるようになります。

    Cloud Protection for Salesforceが日々検知している脅威アクティビティが、この統合されたビューの一部となります。これにより、皆様のSalesforce環境全体で「何が起きているのか」を、より正確かつ完全に把握できるようになります。そして、監査人や経営層から「Salesforceのセキュリティ対策はどうなっているのか」と問われた際も、もう別のシステムを開いてデータを掘り起こす必要はありません。彼らが普段から信頼しているダッシュボード上に、確かな証拠としてすでに表示されているからです。

    セキュリティセンターとの連携設定方法について、詳しくはこちらをご覧ください。

    よりスマートに、より速く。進化した管理者エクスペリエンス

    管理者の皆様にとって、Cloud Protection for Salesforceの設定画面を開くのは「たまの作業」ではありません。保護ポリシーの設定やログの確認など、日々その画面に向き合い、いわばそこで「暮らして」います。だからこそ、最もよく使うツールが古いバージョンのSalesforceのようなUIのままだと、毎日の業務の中で少しずつストレス(見えないコスト)が積み重なっていくことになります。

    「Summer 3.3」は、そのストレスを解消します。今回のアップデートでは、管理者向けのページが、現在のSalesforce自体の基盤でもあるモダンなフレームワーク「Lightning Web Components(LWC)」で完全に再構築されました。これにより、ページの読み込み速度が向上し、画面スペースをより効率的に活用できるようになりました。さらに、管理パネルのどのセクションへも、より直感的に操作(ナビゲーション)できるようになっています。最も頻繁に行う業務のストレス(摩擦)を減らし、まるで後付けしたかのようなツールではなく、Salesforceの一部として「本来あるべき姿」で馴染むツールへと進化しました。

    限界に達した瞬間も、揺るぎないファイルスキャンを

    大量のメール送信や添付ファイルのインサートなど、Salesforceで大規模なバッチ処理を実行したことがある方なら誰しも、プラットフォーム側で1バッチあたりの処理量に制限(ガバナ制限など)が設けられていることをご存知でしょう。そうした運用の限界に達したときこそ、ファイルスキャンはビジネスの根幹を支えるワークフローを妨げることなく、確実に追随しなければなりません。このような窮地をスマートにいなす防御力こそが、「業務を止めない」というシンプルな、しかし絶対的な価値をもたらします。

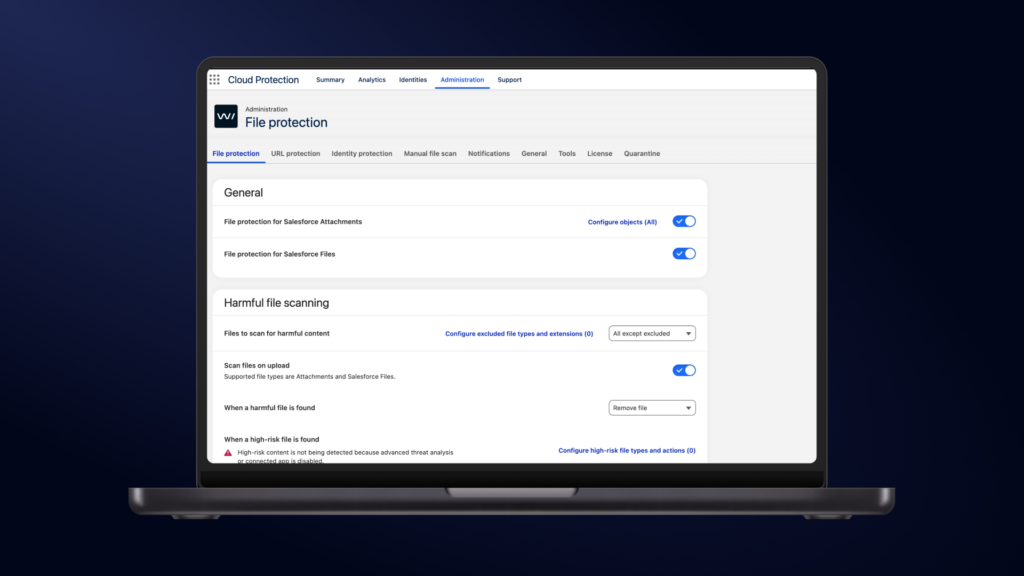
    「Summer 3.3」では、まさにこの限界を超えた瞬間の処理がさらにスマートになりました。上限に達した場合、スキャンは自動的に据え置きされ、ファイルの処理自体は中断されることなく継続します。これにより、最も負荷の高い業務も止まることなく走り続けます。この挙動は高度な設定からコントロールできるため、自社の環境に最適な形にカスタマイズ可能。最も重い処理が走っている間も、セキュリティ対策はバックグラウンドで静かに機能し続けます。

    AgentExchangeで入手可能 

    「Summer 3.3」は、2026年6月29日よりSalesforce AgentExchangeにて提供を開始しています。

    • Sandbox環境: 2026年7月20日
    • 本番(Production)環境: 2026年8月3日

    すでにご利用中のお客様へ 技術的な詳細につきましては、[Version 3.3 リリースノート] をご確認ください。

    導入をご検討中のお客様へ 本製品が貴社の組織にどのようなメリットをもたらすか、実際の画面をご覧いただきながらご案内いたします。ぜひ個別デモをご予約ください。専門スタッフが丁寧にご説明いたします。 [デモをリクエスト] 

    Salesforceの進化の先へ、共に向かうセキュリティ

    Salesforceは常に新たな領域へと進化を続けています。さらなる自動化、より豊かな外部エクスペリエンス、そして企業のデータを活用して自律的に動くAIエージェントの登場。 

    しかし、テクノロジーが前進するたびに、防御すべき領域(アタックサーフェス)もまた拡大していきます。そこで真に機能するセキュリティとは、日頃はその存在を意識させないものです。証明(エビデンス)が必要なときだけ姿を現し、業務の邪魔をすることは決してなく、守るべきプラットフォームそのものに深く根ざしていること。

    「Summer 3.3」は、その理想へまた一歩近づきました。皆様が次にどのようなSalesforceの未来を選択しようとも、私たちの強力な防御は、常にその先であなたを待っています。

  • 新機能紹介 | Cloud Protection for Salesforce 3.2

    Sirius 3.2の新機能とその重要性についてご紹介します

    Salesforceには見えない脅威

    Salesforceの組織はかつてないほど複雑化しています。従業員、契約社員、パートナー、コミュニティユーザー、AIエージェント――これらすべてが、組織内で異なるアクセス権限を持って活動しています。これらのIDのそれぞれに権限が割り当てられています。権限は蓄積され、チームは変化します。しかし、誰も整理整頓を行いません。

    その結果、多くの Salesforce 管理者が明確な答えを持てない現実が生じています。組織内で、本来持つべきではないアクセス権限を持っているのは誰か?そして、もしそのようなユーザーの認証情報がサードパーティの侵害で漏洩していた場合、あなたはそれを把握できるでしょうか?

    世界中のデータ侵害の22%はログイン情報の盗難が原因です(Verizon DBIR 2025)。しかし、Salesforceには、ユーザーの認証情報が他の場所で侵害されたかどうかを検知するネイティブな機能がありません。Identity Protectionは、まさにこのギャップを埋めるために開発されました。

    Identity Protectionは、既知の侵害データベースと照合してSalesforceユーザーを継続的に監視します。内部の従業員から外部のコミュニティユーザーまでを網羅し、攻撃者が悪用する前に侵害されたアカウントを特定します。

    監視すべき全ユーザーを一元的に把握

    Identity Protectionは、管理者に注意が必要な全ユーザーを一元的に把握できる機能を提供します。その理由は、メールアドレスがデータ侵害リストに掲載された場合、過度な権限が割り当てられている場合、あるいはCloud Protectionライセンスが未取得で完全に監視の網から漏れている場合など、多岐にわたります。

    しかし、この機能の真の強みはここにあります。ユーザーを詳細に確認すると、単にリスクがあるというだけでなく、そのユーザーが何を行ってきたかが分かります。どのようなファイルをアップロードまたはダウンロードしたか? どのURLにアクセスしたか? どのアプリがアカウントに接続されているか? これにより、侵害されたIDが及ぼす潜在的な影響を把握できます。つまり、攻撃者がどこに到達できるか、すでに何が侵害されている可能性があるか、そして対応をどこに集中させるべきかが明確になるのです。

    Identity Protection 2.0:可視性の向上と迅速な対応

    バージョン3.2は大幅な機能強化が施されています。管理者は、ダッシュボードから離れることなく、どのユーザーが過剰な権限を持っているかを正確に把握し、最小権限の原則を徹底するための措置を講じることができます。Identity Protectionのインターフェースから直接パスワードのリセットやアカウントの凍結・解除を行えるほか、新たなユーザーデータの漏洩が検出された際にメール通知を受け取れるため、情報をいち早く把握できます。

    カタログの最後を締めくくる、具体的な製品機能「Identity Protection(アイデンティティ保護)」への誘導セクションですね。

    これまでに解説してきた「MFAバイパス」や「認証情報の窃取」といった脅威への直接的な回答として、読者の次のアクションを促す日本語表現を提案します。


    パターン1:標準・プロフェッショナル(信頼感のある誘導)

    Identity Protectionをまだご利用ではありませんか? [導入方法を確認する] または、デモを予約して実際の動作をご自身の目でお確かめください。

    ファイル内のマクロ検出:実行前に脅威を検知

    Microsoft OfficeやPDFファイルに埋め込まれたマクロは、マルウェアが拡散する最も一般的な手段の一つであり、スキャン時点でファイルにマルウェアが含まれていなくても危険です。これまでは、悪意のあるコンテンツが実際に検出された場合にのみ、ファイルにフラグが立てられていました。

    バージョン3.2ではこれが変更されました。マクロを含むファイルは、マルウェアの有無にかかわらずフラグが立てられるようになり、管理者は組織のリスク許容度に基づいて、マクロを含むファイルをブロックまたは警告するオプションを選択できるようになりました。

    バージョン3.2ではこれが変更されました。マクロを含むファイルは、マルウェアの有無にかかわらずフラグが立てられるようになり、管理者は組織のリスク許容度に基づいて、マクロを含むファイルをブロックまたは警告するオプションを選択できるようになりました。

    より信頼性の高い自動更新機能

    バックエンドでは、信頼性を向上させるために自動更新インフラストラクチャが再設計されました。管理者は更新履歴を示すトレイルログにアクセスできるようになり、自動更新が失敗した場合はアラートが通知されるため、問題を迅速に解決できます。

    AppExchangeでの提供

    バージョン3.2は現在利用可能です。更新の予定時期は以下の通りです:

    • AppExchangeでの提供開始: 2026年4月20日
    • 自動更新(サンドボックス環境): 2026年5月11日 
    • 自動更新(本番環境): 2026年6月1日

    すでに導入済みのお客様は、[バージョン3.2のリリースノート]で技術的な詳細をご確認ください。

    まだお客様でない方へ:貴社組織にどのようなメリットがあるか、ぜひご説明させてください。デモをご予約いただければ、担当者が直接ご案内いたします。[デモを予約する]

    私たちの使命:Salesforceに追随するセキュリティ

    Salesforceはもはや単なるCRMではありません。営業、サービス、マーケティング、そしてますますAI主導のワークフローを駆動する、現代ビジネスの業務基盤となっています。それに伴い、攻撃対象領域も拡大しています。

    私たちの使命は、セキュリティがその進化に確実に追いつくようにすることです。リリースするたびに、管理者が「誰がリスクにさらされているか」「攻撃者がどこまでアクセスできるか」「どう対処すべきか」を完全に把握できるSalesforce環境の実現に向けて一歩前進しています。すべて、管理者が日々利用しているプラットフォームから離れることなく行えます。

    バージョン3.2は、その方向へのさらなる一歩です。私たちの取り組みは、まだ終わっていません。

  • 新機能紹介 | Cloud Protection for Salesforce 3.1

    視認性のスマート化、管理の効率化、Salesforce内でのより高度な制御

    「Apollo 3.1」は、チームによる迅速な調査、ユーザー管理の自動化、拡大するデータレジデンシー(データの国内保管)ニーズへの対応、そしてSalesforceの高負荷時における高いレジリエンス(回復力)の維持を支援する機能向上をお届けします。今回のリリースでは、Salesforce内における日々のセキュリティ管理体験の強化に焦点を当てています。これらはすべて、実際のお客様からのフィードバックに基づいて構築されており、大企業が大規模な運用を行う際の手法に合致するよう設計されています。

    ビジュアルフィルターによるセキュリティ視認性の明確化

    セキュリティチームは、不要な情報に惑わされることなく、本当に重要な情報を見極める必要があります。Apollo 3.1では、「アラート」「ファイルイベント」「URLイベント」「アイデンティティイベント」「アイデンティティ」の各画面にビジュアルフィルターを導入し、調査をよりスムーズかつ大幅に高速化しました。

    日時、深刻度、アクション、判定結果、方向(送信・受信)、リスクレベル、プロファイルなどのフィールドで絞り込みができるようになりました。これらのフィルター設定は、アナリティクスビュー間で移動しても維持されるため、コンテキストを失うことなく、「アラート」から「URLイベント」や「ファイルイベント」へとスムーズに表示を切り替えることができます。

    これは、当社が掲げるSalesforce内のセキュリティ視認性に対する広範なビジョン(すべてのユーザーアクション、ファイル、リンクを一元管理し、ワークフローを止めることなく問題を調査できるようにする)を直接サポートするものです。

    Salesforceにおけるセキュリティの可視化と分析について理解する

    カナダに新しいデータ処理リージョンを開設

    組織において、Salesforceのセキュリティデータがどこで処理されるかをコントロールしたいというニーズがますます高まっています。Apollo 3.1では、新たなデータ処理リージョンとしてカナダが追加されました。これにより、当社のグローバルな展開拠点は以下のように拡大します:欧州(アイルランド)、米国、日本、オーストラリア、シンガポール、そして今回のカナダ

    これは、コンプライアンス要件や地域の規制を満たす上でデータの保管場所の選択が極めて重要であるとする、当社のSalesforceデータレジデンシー(データの国内保管)に関する公開ガイダンスに沿ったものです。

    WithSecure Cloud Protectionをご利用のお客様は、アクティベーション時にカナダを選択できるようになり、地域の法規制要件への対応や、地域的なネットワーク遅延の改善を図ることが可能になります。

    Learn data residency best practices in Salesforce

    Lightning Web コンポーネント(LWC)によるサマリーダッシュボードの高速化

    サマリーダッシュボードの基盤を、従来のVisualforceからLightning Web コンポーネント(LWC)および最新のSLDS v2(Salesforce Lightning Design System)デザインシステムへと移行しました。

    これにより、以下のメリットがもたらされます

    • 読み込み時間(ロードタイム)の短縮
    • より優れたレスポンシブな操作性
    • モダンなSalesforceエクスペリエンスと統一された、一貫性のあるUI

    これは、「WithSecure Cloud Protection for Salesforce(CPSF)」のすべてのコンポーネントにおけるユーザビリティを向上させるために、現在進めているモダン化の取り組みの一環です。

    Salesforceのガバナ制限下でも、より信頼性の高いURLスキャンを実現

    多くのSalesforceユーザーは、一度に大量のメール送信、タスク処理、またはバッチ処理を実行するため、プラットフォームの「ガバナ制限」に達してしまうことがあります。これまでは、これらの制限に達するとURLスキャンが失敗する可能性がありました。

    Apollo 3.1では新しい高度な設定が導入され、Salesforceの制限が一時的に枯渇した場合でも、CPSFが自動的にURLスキャンを保留し、再試行できるようになりました。

    これにより、Salesforceのワークロードがピークに達した時間帯であっても、URL防御のレジリエンスが大幅に向上します。

    See full release notes

    AppExchangeにて提供開始

    リリース日: 2025年12月17日
    手動アップデート: AppExchangeにて現在ご利用可能です。

    自動アップデートスケジュール:

    Sandbox(テスト環境): 2026年1月8日より順次開始

    Production(本番環境): 2026年1月22日より順次開始

    AppExchangeから最新バージョンを入手してください

    今後に向けて

    「Apollo 3.1」は、Salesforce内部における視認性(Visibility)、制御性(Control)、そして運用レジリエンス(Operational Resilience:回復力)に対する当社の注力をさらに強化するものです。現代のサイバー脅威の進化や、Salesforce自身の絶え間ない進化のスピードに合わせながら、すべてのリリースにおいて、脅威の検知、アクセス管理、そしてデータ処理場所の制御に関する機能をより強固なものへと構築しています。

    当社のゴールは、お客様が今日の「目の前にあるリスク」から保護されるだけでなく、「明日、新たに現れる脅威」に対しても常に安全であり続けられるよう、確かな防御を提供することにあります。

    最新リリースの主なアップデート

    • 新機能紹介 | Cloud Protection for Salesforce Autumn 3.4
      9月 9th, 2026

      新機能紹介 | Cloud Protection for Salesforce Autumn 3.4

      Autumn 3.4 では、Cloud Protection for Salesforce にアラートステータ…

      もっと詳しく: 新機能紹介 | Cloud Protection for Salesforce Autumn 3.4
    • 新機能紹介 | Cloud Protection for Salesforce Summer 3.3 
      6月 22nd, 2026

      新機能紹介 | Cloud Protection for Salesforce Summer 3.3 

      セキュリティセンターとの連携、刷新された管理パネル、そして大規模な運用向けに設計されたファイルスキャンの遅延実…

      もっと詳しく: 新機能紹介 | Cloud Protection for Salesforce Summer 3.3 
    • 新機能紹介 | Cloud Protection for Salesforce 3.2
      4月 20th, 2026

      新機能紹介 | Cloud Protection for Salesforce 3.2

      Salesforceに対するセキュリティ上の脅威は絶えず変化していますが、私たちもそれに遅れをとっていません。…

      もっと詳しく: 新機能紹介 | Cloud Protection for Salesforce 3.2
    • 新機能紹介 | Cloud Protection for Salesforce 3.1
      12月 17th, 2025

      新機能紹介 | Cloud Protection for Salesforce 3.1

      Apollo 3.1 は、Salesforce 内のセキュリティの可視性、制御、および運用レジリエンスへの注力…

      もっと詳しく: 新機能紹介 | Cloud Protection for Salesforce 3.1
    • 新機能紹介 | WithSecure™ Cloud Protection for Agentforce 1.0
      9月 26th, 2025

      新機能紹介 | WithSecure™ Cloud Protection for Agentforce 1.0

      Agentforce初のネイティブセキュリティレイヤー。Agentforceのワークフローをフィッシングやマル…

      もっと詳しく: 新機能紹介 | WithSecure™ Cloud Protection for Agentforce 1.0
    • 新機能紹介 | WithSecure™ Cloud Protection for Salesforce 2.6
      2月 5th, 2025

      新機能紹介 | WithSecure™ Cloud Protection for Salesforce 2.6

      Detect malware inside password protected archives and b…

      もっと詳しく: 新機能紹介 | WithSecure™ Cloud Protection for Salesforce 2.6
    • 新機能 | WithSecure™ Cloud Protection for Salesforce 2.5
      8月 26th, 2024

      新機能 | WithSecure™ Cloud Protection for Salesforce 2.5

      Detect and block malicious URLs in your Salesforce envi…

      もっと詳しく: 新機能 | WithSecure™ Cloud Protection for Salesforce 2.5
    Load more

  • 新機能紹介 | WithSecure™ Cloud Protection for Agentforce 1.0

    WithSecure™ Cloud Protection for Salesforceは、既存のワークフローだけでなく、新たなAgentforceのユースケースにも対応するようになりました。Salesforceにネイティブに統合された保護機能により、今後の展開にも万全の備えが整います。

    Agentforceの登場により、Salesforceはインテリジェントで自律的なエージェントという新たな時代を迎えました。こうしたAIエージェントがビジネスのあり方を変革する中、WithSecure Cloud Protectionもそれに歩調を合わせて進化しています。まずは現在のユースケースに対応するリアルタイムのセキュリティから始め、これらのAIエージェントが今後行うであろうことへの備えも組み込んでいます。

    同時に、攻撃者の戦術も進化しています。難読化されたQRコードを使ったフィッシング、ステルス的な認証情報の侵害、そして検知を逃れるファイルによる脅威がますます増加しています。

    今回のリリースは、Salesforceの活用方法と、それが標的とされる方法の両方に適応する保護機能により、これらの現実に対応しています。

    Apollo 2.8の新機能(コアパッケージの更新):

    • QRコード保護:アップロードされたPDFやOfficeファイル内の悪意のあるQRコードを検出
    • URL展開:QRコード内に隠された短縮URL(例:bit.ly、tinyurl)を解析
    • モバイルセーフ防御:管理対象外のデバイスでスキャンされた場合でも、フィッシングの脅威をブロック
    • すべての更新内容と修正点はリリースノートをご覧ください

    Agentforce 拡張機能の新機能(新規パッケージ):

    • リアルタイム URL スキャン:Agentforce ネイティブワークフロー内の AI 生成リンクを分析
    • エージェント対応の保護範囲:Messaging for In-App and Web(MIAW)ユースケース向けのネイティブ保護
    • シームレスな統合:WithSecure Cloud Protection for Salesforce ライセンスに含まれます。Apollo 2.8 バージョンが必要です

    提供開始:Agentforceワークフロー向けのリアルタイム保護

    すべてのエージェントによるアクションをリアルタイムで信頼

    Agentforceは、Salesforceにおける業務の進め方を変革しています。AIエージェントは、サービス提供を加速させ、チームを支援し、複数のワークフローやチャネルを横断してやり取りを行っています。

    WithSecureは、この変革と、その先にある未来を守るために構築されています。

    初期の Agentforce のユースケースの多くは、顧客がチャットでリンクやファイルを共有する「Messaging for In-App and Web(MIAW)」に基づいています。これらのワークフローは、リアルタイムのファイルおよびリンクスキャンを含む、WithSecure Cloud Protection for Salesforce のメインパッケージによってすでに保護されています。

    今回、Agentforce拡張機能により保護機能がさらに強化され、AIエージェントが直接提示するリンクを含め、エージェントワークフロー内でネイティブなリアルタイムURLスキャンが追加されました。これにより、AI自動化が拡大しても、セキュリティもそれに応じて拡張されることが保証されます

    そして、これはまだ始まりに過ぎません。私たちは、Salesforceのロードマップに合わせて進化し続ける基盤としてAgentforce拡張機能を構築しました。これにより、現在および将来のエージェント主導のユースケースに対して、継続的な保護を提供します。

    現在ご利用いただける機能:
    • AI生成ワークフローにおけるリアルタイムURLスキャン
    • MIAWワークフローにおける継続的な保護 – すでにコア製品に含まれています
    • 拡大するAgentforceの導入範囲を保護するための、将来を見据えた基盤

    注: Agentforce拡張機能をご利用いただくには、メインソリューションをバージョン2.8以降に更新する必要があります。

    すでにWithSecure Cloud Protection for Salesforceをご利用ですか?

    Agentforce拡張機能は追加費用なしでご利用いただけます。

    → Apollo 2.8にアップグレードして、Agentforce保護機能を有効化n

    Learn more about native protection for Agentforce

    Explore the product details

    自律型AIワークフローのための実環境での保護

    カスタマーサポート

    AIエージェントとMIAWベースのチャットが即座に応答し、役立つリンクやコンテンツを提供します。

    WithSecureはすべてをリアルタイムでスキャンし、悪意のあるものがスタッフや顧客に届く前にブロックします。

    自動化された運用

    エージェントは、社内記録や外部システムからデータを抽出します。

    短縮URLやレガシーファイルのリンクは、即座に展開・分析されます。

    全社的な自動化

    Agentforceがチャネルやユースケースを横断して新しいワークフローを推進する中、WithSecureはネイティブかつ業務を中断させることなく、リアルタイムのセキュリティを提供します。

    Apollo 2.8:QRコードおよびリダイレクト型フィッシングへの防御

    Salesforce上のQRコードは一見無害に見えます。しかし、そうではない場合もあります

    サイバー犯罪者は、従来のセキュリティ層を迂回してフィッシングリンクを送り込む手段として、ますますQRコードを利用するようになっています。「クイッシング(quishing)」として知られるこれらの攻撃では、悪意のあるリンクがQRコード内に埋め込まれ、PDF、請求書、スライド資料などの日常的なビジネス文書に配置されます。

    スキャンされると(多くの場合、管理対象外のモバイルデバイス上で)、ユーザーは知らぬ間に、認証情報を盗んだりマルウェアをインストールしたりするように設計されたフィッシングサイトにリダイレクトされます。行き先がコード内に隠されているため、従来のファイルやリンクのスキャナーでは見逃されがちです。

    WithSecure™ Cloud Protection for Salesforceは、悪意のあるQRコードを検出する機能でこれに対抗します。Apollo 2.8ではこの機能が強化され、より巧妙に多層化されたQRコードベースの脅威さえも排除できるようになりました。

    この保護機能は社内外のワークフローの両方で機能し、特にBYOD(個人所有端末の業務利用)ポリシーが導入されている環境において、フィッシング攻撃の成功率を低減するのに役立ちます。

    Apollo 2.8の新機能:
    • アップロードされたPDFやOfficeファイルに埋め込まれた悪意のあるQRコードを検出
    • QRコード内に隠された短縮URL(bit.ly、tinyurlなど)を展開
    その重要性:
    • 他社製品が見逃すフィッシング攻撃をブロック – 管理対象外のモバイルデバイスでも
    • 脅威が到達する前に、社内外のユーザーを保護
    • 手動による調査やセキュリティ関連の作業負荷を軽減

    Understand why QR codes in Salesforce are a risk

    Learn about the quishing threat

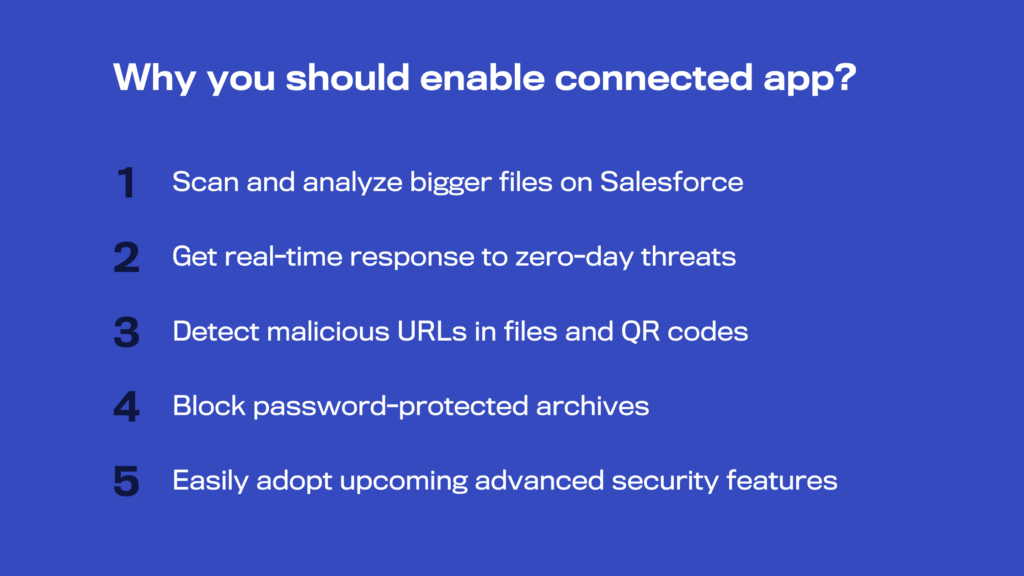
    管理者向けヒント:接続済みアプリを有効にする

    WithSecure Cloud Protection for Salesforceの機能を最大限に活用するには、お使いの環境で接続済みアプリが有効になっていることを確認してください。

    これは、以下のような高度な脅威分析機能を利用するための重要な要件です:

    • ファイル内のURLスキャン
    • QRコードの検出
    • 埋め込まれたフィッシングリンクに対するリアルタイム保護
    • ゼロデイ脅威に対するリアルタイム対応

    これを有効にしないと、本来阻止できたはずの脅威を見逃す可能性があります。

    Connected Appはバックグラウンドで静かに動作しますが、Salesforceデータの安全性を保ち、利用環境を健全に維持する上で極めて重要な役割を果たしています。rs protected, and your automation workflows safe.

    今後の展望は?

    企業がSalesforceを活用する方法は急速に変化しています。それを標的とする脅威も同様です。

    AIエージェントが顧客とのやり取りを担い、データを可視化し、意思決定を推進しています。Agentforceが成熟するにつれ、ファイル処理やオブジェクト横断的な自動化といった新機能も間もなく登場します。私たちは先を見据えて開発を進めており、ワークフローを拡張するその瞬間にも、すでに保護体制が整っているようにしています。

    当社のAgentforce拡張機能は、Salesforceのロードマップと並行して進化するよう設計されています。現在のネイティブURLスキャンから、将来的にはエージェントの動作、接続済みアプリのアクション、多層的なファイル保護への対応範囲の拡大へと広がっていきます。これは単なる静的なアドオンではありません。AIエージェントが今後行うあらゆる動作を支えるセキュリティ基盤なのです。

    しかし、プラットフォーム主導の進化だけでは不十分です。Salesforceを取り巻く脅威の状況は深刻化しています。攻撃者はID管理の不備を悪用し、QRコードの裏にフィッシングリンクを埋め込み、共同作業のワークフローに悪意のあるファイルを紛れ込ませています。認証情報の侵害は、さらなる侵入への足がかりとなるため、早期の介入が必要です。

    だからこそ、当社のロードマップは単にSalesforceを追うだけではありません。その周囲の脅威環境も追跡しています。

    当社は、攻撃者の行動に適応するリアルタイム防御機能を強化するとともに、被害が拡大する前に侵害の初期兆候を検知するためのID保護に投資しています。私たちの目標はシンプルです。それが人間によるものであれ、エージェントによるものであれ、あらゆるアクションを保護することです。

    View all updates and bug fixes in the release notes

    よくある質問

    これは「WithSecure Cloud Protection for Salesforce」とは別の製品ですか?

    「WithSecure Cloud Protection for Agentforce」は、「WithSecure Cloud Protection for Salesforce」のライセンスをお持ちのお客様向けの無料拡張機能で、AppExchangeにて現在ご利用いただけます。

    Agentforce拡張機能は、実際にはどのような機能を追加するのでしょうか?

    この拡張機能により、agentic(AI駆動型)ワークフローを通じて処理されるURLに対してもリアルタイム保護が適用されます。基幹製品ではすでにファイルのスキャンが行われていますが、これにより、外部のセキュリティツールでは対応できないAI自動化プロセスを通じて脅威が拡散することを防ぎます。今後、Agentforce独自のセキュリティ機能はすべて、この拡張機能を通じてリリースされる予定です

    どのような脅威が検出されますか?

    フォーム、チャットボットの会話、SlackやWhatsAppとの連携、あるいはポータルを通じて共有されるマルウェア、フィッシングリンク、有害なコンテンツ――それらが人間のユーザーによって処理されるか、AIエージェントによって処理されるかにかかわらず、

    この保護レイヤーは、パフォーマンスや自動化の速度に影響を与えますか?

    いいえ。この拡張機能は、他に類を見ないほどの高速性を追求して開発されています。エージェントや人間のワークフローを遅らせることなく、リアルタイムでスキャンを行います。

    これは誰を対象としているのですか?

    Agentforceを利用している、または導入を検討している企業。特に、データの整合性、AIの監視、および監査対応が極めて重要な規制産業の企業。

    これは他のSalesforceセキュリティツールとどう違うのですか?

    多くのツールは、メールやエンドポイントセキュリティといった境界防御に依存しています。従来のCASB(クラウドアクセスセキュリティブローカー)は、高速なAIエージェントにとって許容できないほどの遅延が生じます。WithSecure Cloud Protection for Salesforceだけが、AIエージェントがコンテンツを送信、クリック、または共有したまさにその瞬間に、Salesforceの内部でネイティブかつリアルタイムにスキャンを行います。

    これこそがAgentforceに求められる保護レベルであり、この「ネイティブ+リアルタイム+AI対応」という組み合わせを実現しているソリューションは他にありません。

    そのソリューションは、コンプライアンス認証を取得していますか?

    はい。WithSecure Cloud Protectionは、ISAE 3000 Type 2(SOC 2 Type 2)およびISO 27001の認証を取得しており、AIを活用したAgentforceワークフローにおいても、監査のための完全な可視性と追跡可能性を提供します。

    WithSecure™ Cloud Protection for Agentforce は、Salesforce 環境に変更を加えますか?

    いいえ。WithSecure™ Cloud Protection for Agentforceは、Salesforce環境に変更を加えることはありません。
    既存のワークフロー、データ構造、設定を変更することなく、ネイティブにインストールされます。この拡張機能は、エージェント関連のコンテンツ(ファイルやURL)に対するリアルタイム保護機能を追加するだけで、現在の環境とシームレスに連携します。そのため、業務を中断させることなく、自動化プロセスを保護することができます。

    このアプリはどのようにホストされていますか?

    WithSecure™ Cloud Protection for Salesforceは、「WithSecure™ Security Cloud」と呼ばれるクラウドベースの脅威分析サービスを利用しています。このサービスはAWS上でホストされています。お客様自身でホスティングを行う必要はなく、隠れたホスティング費用も一切発生しません。

    このクラウドサービスは、アイルランド、米国、日本、シンガポール、オーストラリアにあるデータセンターでホストされています。お客様は接続拠点、つまりデータの保存場所を選択でき、データの保存場所を効果的に管理することができます。

    Agentforce拡張機能はどのように有効化しますか?

    AppExchangeから拡張機能をインストールし、Salesforce内の使い慣れたWithSecure Cloud ProtectionアプリのUIから設定を行うだけです。新しいポータルは必要なく、クリックするだけですぐに利用開始できます。

  • 新機能紹介 | WithSecure™ Cloud Protection for Salesforce 2.6

    WithSecure Cloud Protection for Salesforceの最新バージョン「Orion 2.6」のリリースを発表できることを嬉しく思います。このアップデートにより、Salesforce内のファイルやURLを標的とする高度なサイバー脅威に対する防御力が大幅に向上します。パスワードで保護されたアーカイブに潜むマルウェアを検知・無力化し、新規登録された(悪意のあることが多い)ドメインをブロックする新機能により、強化されたリアルタイム保護をご体験ください。

    Orion 2.6の新機能:

    • URL保護: 新規登録されたドメインをブロック
    • ファイル保護: パスワードで保護されたアーカイブを検出
    • 今後のデータリジデンシー: 日本に新たなデータ処理リージョンを追加
    • UXの改善: 分析ビューを更新
    • すべての更新内容と修正点はリリースノートでご確認ください
    Password protected archive blocked to reduce risk on Salesforce

    ファイル保護:パスワード保護されたアーカイブの検出

    パスワード保護されたアーカイブをリアルタイムで検出し、隠れたマルウェアの脅威を防ぎます。

    WithSecure™ Cloud Protection for Salesforceは、Orion 2.6においてパスワード保護されたアーカイブを精査する機能を導入しました。サイバー犯罪者は、特に金融業界のような標的型攻撃の標的となりやすい業界において、マルウェアを暗号化されたアーカイブ内に隠すことが多いため、この機能はSalesforce上で巧妙に隠された脅威を軽減するために不可欠です。

    パスワードで保護されたアーカイブファイルは、機能設定に基づき、アップロードおよびダウンロード時に検出され、削除されます。パスワードで保護されたアーカイブが検出された際には、アラートとイベントが生成され、明確に通知されます。デフォルトでは、削除されたアーカイブは、他のファイルベースの脅威と同様に、プレースホルダーのテキストファイルに置き換えられます。

    この高度な機能は、一般的なアーカイブ形式をすべてカバーしており、利用するには「Advanced Threat Analysis」と「Connected App」の両方が有効になっている必要があります。

    newly registered domain detected on Salesforce by domain age scanning

    URL保護:新規登録ドメインのブロック

    ドメインの登録期間を分析し、悪意のあるケースが多い新規作成ドメインをブロックします

    WithSecure™ Cloud Protection for Salesforceは、新規登録ドメインへのアクセスをブロックすることで、高度なサイバー攻撃の手口に対する防御力を強化します。サイバー犯罪者は、URLのレピュテーションチェックを回避するために頻繁に新しいドメインを登録します。調査によると、登録から32日未満のドメインの70%以上が、悪意のあるものまたは不審なものと見なされています。この機能では、7日、14日、30日、60日、または90日の閾値から選択してドメインの登録期間に基づいてブロックすることができ、不審な新規作成サイトをフィルタリングするのに役立ちます。

    ドメインが登録日数に基づきブロックされた際には、アラート、イベント、およびメール通知で通知されます。

    新規インストールの場合、デフォルト設定では登録から30日未満のドメインがブロックされます。バージョン2.6に更新された組織の場合、デフォルト設定では登録日数に関係なくすべてのドメインが許可されます。新しいフィッシングURLから保護するため、管理者はセキュリティ要件に応じて、できるだけ早くこの設定をカスタマイズすることを推奨します。

    Understand the risk of newly registered domains

    Check out our blog

    アナリティクスページのUX改善

    アナリティクスのインターフェースをLightning Web Components(LWC)フレームワークに更新し、読み込み時間の短縮とパフォーマンスの向上により、ユーザーエクスペリエンスを改善しました。今回の更新では、アラート、ファイルイベント、URLイベントなどの主要セクションに加え、アラートやイベント履歴などの関連モーダルから対応を開始します。これにより、よりレスポンシブな操作性と、重要なデータへのスムーズなアクセスが可能になります。

    ご注意:アナリティクスセクション内の「誤検知(False Positive)」および「検知漏れ(False Negative)」ページは、LWCへの移行作業中のため一時的に利用できません。完全な移行は今後のリリースで実施される予定です。今後のアップデートでは、アクション可能なアラートや構造化クエリなどの機能も導入され、アナリティクス機能の有用性と効率性がさらに向上します。

    見逃した方のために(ICYMI)

    QRコードスキャン

    WithSecure™ Cloud Protection for Salesforceに、クィッシング攻撃を効果的に防ぐためのQRコードスキャン機能が追加されました。この機能により、悪意のあるURLスキャン機能がファイルだけでなくQRコードにも拡張され、サイバー犯罪者がQRコードを使用してエンドユーザーを悪意のあるサイトに誘導するという新たな脅威に対処します。クィッシング攻撃は、ユーザーを騙してモバイルデバイスでQRコードをスキャンさせ、認証情報の盗難やマルウェア感染につながる可能性があります。この保護機能を有効にするには、「Advanced Threat Analysis」と「Connected App」を有効にしてください。これにより、これらの回避性の高い脅威に対する包括的なセキュリティが確保され、モバイルおよびデスクトップのエンドユーザーの両方が保護されます。

    カスタムフィールドおよびオブジェクト全体でのURL保護

    URL保護機能が、Salesforceの標準オブジェクトやフィールドから、カスタマイズされたオブジェクトやフィールドにも拡張されました。このアップデートは、ユーザーから強く要望されていた機能です。

    カスタムオブジェクトを定義することで、Salesforce上の組織データを拡張できます。カスタムオブジェクトとは、組織固有の情報を格納するカスタムデータベーステーブルのことです。

    これまで以上に安全にカスタムワークフローを構築できるようになりました。Orion 2.5では、URL保護設定UIから直接スキャン設定を行うことができます。

    短縮URLの脅威を検知・ブロック

    危険なコンテンツを隠蔽するために頻繁に使用される短縮URLは、従来のセキュリティ対策を回避する可能性があります。今回の最新リリースでは、利便性のために短縮されたものであれ、より悪質な目的で隠蔽されたものであれ、すべてのリンクが検証されるよう、これらの脅威を検知・ブロックします。この機能は、URL保護機能の一部として自動的に有効化されます。

    ファイル内の悪意のあるURLを検出

    悪意のあるリンクは、ファイルの添付ファイル内に潜んでおり、クリックされるのを待っている場合があります。最新のアップデートにより、Salesforceプラットフォームにアップロードされたファイル内に隠された悪意のあるURLを検出してブロックできるようになりました。検出された脅威は、管理者の「ファイルイベント」レポートに表示されます。この機能は「ファイル保護」機能の一部として自動的に有効化され、Microsoft OfficeファイルやPDFなどのファイル形式をカバーしています。

    チームからのヒント

    管理者向けヒント #1: すべてのテキストおよびURLフィールドでURL保護を有効にし、悪意のあるURLやフィッシングリンクから保護しましょう。

    管理者向けヒント #2: 標準およびカスタムのすべてのSalesforceオブジェクトとフィールドを保護し、エクスプロイトから守りましょう。

    管理者向けヒント #3: カスタムオブジェクトのURL保護を設定した後、それらのファイルスキャンも有効になっていることを確認してください。

    管理者のヒント #4: 最新のセキュリティ機能と安定した保護を実現するために、自動更新を有効にしてください。

    管理者のヒント #5: WithSecure Cloud Protection for Salesforceの接続アプリ機能を活用し、高度な脅威分析、ファイル内のURLスキャン、QRコードスキャンなどの高度なセキュリティ機能を利用してください。

    リリースノートで、すべての更新内容とバグ修正を確認する
    Benefits of connected app on WithSecure Cloud Protection for Salesforce

    今後の展望

    WithSecure™ Cloud Protection for Salesforceの機能強化という刺激的な旅を続ける中、2025年にリリース予定の次期シリーズの名を当てられますか?ヒントはこちらです。ジェットコースターをテーマにした当社のルーツを忠実に守りつつ、「Orion」が私たちを星々の旅へと導いてくれたように、次期シリーズも引き続き「星」を目指していきます。今後の展開にご期待ください。そして、私たちと共にSalesforceのセキュリティをさらに高めていきましょう。

    デモのご予約

    無料の製品デモを申し込む

    高いコンプライアンスが求められる業界向けに最適化された認証取得済みソリューションが、金融、医療、公共部門を含むグローバル企業のSalesforce製品を保護します。

    フォームにご記入の上、送信してください:

    無料15日間トライアル

    Salesforce環境のコンテンツリスク診断の無料診断レポート

    デモやソリューションのコンサルテーション

    セットアップ・設定に関する専門家のサポート

    必須フィールド

    無効なフィールド

    必須フィールド

    無効なフィールド

    必須フィールド

    Please enter a valid business email address.

    無効なフィールド

    必須フィールド

    無効なフィールド

    電話番号には、数字、スペース、および次の特殊文字のみを含めることができます:+ () -.

    必須フィールド

    無効なフィールド

    必須フィールド

    無効なフィールド

    必須フィールド

    無効なフィールド

    必須フィールド

    無効なフィールド

    必須フィールド

    無効なフィールド

    Error sending form.

    お客様の個人データは、当社の法人向けビジネス プライバシー ポリシーに従って処理されます。

  • 新機能 | WithSecure™ Cloud Protection for Salesforce 2.5

    WithSecure Cloud Protection for Salesforce Orion 2.5では、悪意のあるQRコードに対する防御機能を導入し、URLを悪用したサイバー脅威に対するSalesforceの防御体制を強化します。また、カスタムオブジェクトおよびフィールドのスキャン機能を強化することで、Salesforce内でのURLを悪用したサイバー脅威の防御がこれまで以上に容易になりました。Orion 2.4で導入されたカスタムオブジェクトおよびフィールドのURLスキャン機能は、UIから直接簡単に設定できるようになり、Apexコードが不要になりました。

    Orion 2.5の新機能:

    • quishing攻撃に対するQRコードスキャン
    • カスタムフィールドおよびオブジェクト全体でのURL保護が、UIから簡単に設定できるようになりました
    • ファイルのデジタルフィンガープリント機能の強化により、パフォーマンスに影響を与えることなく検出精度が向上しました
    • クリック時URL保護設定の改良により、設定へのアクセスが容易になりました

    QRコード保護機能でクィッシング攻撃を阻止

    WithSecure™ Cloud Protection for Salesforceには、Salesforce全体でクィッシング攻撃を効果的に防ぐためのQRコードスキャン機能が追加されました。これは、Salesforceのお客様を標的とした実際の攻撃をきっかけに開発された機能であり、悪意のあるURLスキャン機能をQRコードにも拡張することで、サイバー犯罪者がQRコードを利用してエンドユーザーを悪意のあるサイトに誘導するという新たな脅威に対処します。クィッシング攻撃は、ユーザーを騙してモバイル端末でQRコードをスキャンさせ、認証情報の盗難やマルウェア感染を引き起こす可能性があります。

    この保護機能を有効にするには、接続済みアプリを有効にし、ファイル保護設定内の「高度な脅威分析」をオンにしてください。また、ファイル保護設定内のファイルタイプの対象範囲を確認し、すべての画像ファイルタイプを含めることをお勧めします。

    Salesforceにおける悪意のあるQRコードやクィッシング攻撃について詳しく知りたいですか? クィッシング対策のヒントをまとめた専用記事をご覧ください。

    Understand quishing

    Read the article

    カスタムオブジェクトやフィールド全体で悪意のあるURLをブロック – 簡単な設定で

    標準オブジェクトからSalesforceのカスタムオブジェクトへと対応範囲を拡大した今回のアップデートは、ユーザーから強く要望されていた機能に対応したものです。Orion 2.5では、カスタムオブジェクトやフィールドの定義とセキュリティ保護がこれまで以上に簡単になりました。このリリースでは、以下のことが可能になります:

    • UI内でURLスキャン設定を直接設定
    • 堅牢なセキュリティ対策をSalesforceのカスタムワークフローにシームレスに統合
    手順を確認する

    ファイルのデジタルフィンガープリント機能の強化

    当社のアップグレードされたファイルハッシュ技術は、検知精度を向上させるだけでなく、システムのパフォーマンスも維持します。新しいハッシュ技術により、巧妙な攻撃者からファイルを保護するためのより複雑な防御体制が構築されます。

    クリック時URL保護の設定変更

    以前はWithSecure™ Cloud Protectionに含まれていたクリック時URL保護ですが、設定の調整が簡素化されました。現在はURL保護 -> 全般 -> オブジェクトの設定に配置されており、この更新により、アクセス時にURLをスキャンすることでリアルタイム保護を実現し、攻撃者によるアップロード後の改ざんから保護します。

    チュートリアルを表示

    見逃した方のために

    2024年初頭にリリースされたOrion 2.4では、URLスキャン機能を大幅に強化しました。見逃した方のために、その概要を以下にまとめます。

    • 短縮URLによる脅威のブロック:Salesforce上の悪意のある短縮URLを自動的に識別・ブロックし、すべてのリンクの実際の行き先を徹底的に検証します。
    • ファイル内の悪意のあるURLの検出:強化されたスキャン機能により、Microsoft Office文書やPDFなどのSalesforceへのファイルアップロード内に隠された有害なURLを検出してブロックできるようになり、間接的なサイバー攻撃に対する防御力を高めます。
    Watch the URL threats on Salesforce webinar

    チームからのヒント

    管理者向けヒント #1: 悪意のあるリンクから保護するため、すべてのテキストおよびURLフィールドでURL保護を有効にしてください。

    管理者向けヒント #2: エクスプロイトから保護するため、標準およびカスタムのすべてのSalesforceオブジェクトとフィールドを保護してください。

    管理者向けヒント #3: カスタムオブジェクトのURL保護を設定した後、それらのオブジェクトでもファイルスキャンが有効になっていることを確認してください。

    管理者のヒント #4:最新のセキュリティ機能と安定した保護を実現するために、自動更新を有効にしてください。

    管理者のヒント #5:WithSecure Cloud Protection for Salesforceの接続アプリ機能を活用して、高度な脅威分析、ファイル内のURLスキャン、QRコードスキャンなどの高度なセキュリティ機能を利用してください。

    リリースノートで、すべての更新内容とバグ修正を確認する

    サイバー脅威の動向

    当社の「2024年上半期ランサムウェア動向レポート」で、世界のランサムウェア情勢における最新動向をご確認ください。この詳細な分析では、現在活動中のランサムウェアグループ、その手口、組織体制、および業界全体への影響について解説しています。

    また、クラウド、Salesforce、およびその他の関連する脅威動向に関する主要ニュースをまとめた概要記事もご用意しています。これをご覧いただければ、わずか数分で最新の情報を把握できます。

    「Orion」に関する豆知識

    「Cloud Protection for Salesforce」の製品リリースに有名なジェットコースターの名前を付けるという当社の伝統は、「Orion」でも引き継がれています。これは、私たちの取り組み、そして皆様のようなサイバーセキュリティ担当者の皆様の生活における、スリリングな進歩を象徴しています。2024年のリリースシリーズに「Orion」という名前が選ばれたのは、単にクールだからという理由だけでなく、当社のSalesforceセキュリティソリューションが目指す無限の高みと広範な範囲を象徴するものとしてです。これは、皆様のSalesforceセキュリティニーズをサポートするために製品を洗練・強化する新たな章を表しており、着実な上昇とエキサイティングな旅を約束するものです。

    デモのご予約

    無料の製品デモを申し込む

    高いコンプライアンスが求められる業界向けに最適化された認証取得済みソリューションが、金融、医療、公共部門を含むグローバル企業のSalesforce製品を保護します。

    フォームにご記入の上、送信してください:

    無料15日間トライアル

    Salesforce環境のコンテンツリスク診断の無料診断レポート

    デモやソリューションのコンサルテーション

    セットアップ・設定に関する専門家のサポート

    必須フィールド

    無効なフィールド

    必須フィールド

    無効なフィールド

    必須フィールド

    Please enter a valid business email address.

    無効なフィールド

    必須フィールド

    無効なフィールド

    電話番号には、数字、スペース、および次の特殊文字のみを含めることができます:+ () -.

    必須フィールド

    無効なフィールド

    必須フィールド

    無効なフィールド

    必須フィールド

    無効なフィールド

    必須フィールド

    無効なフィールド

    必須フィールド

    無効なフィールド

    Error sending form.

    お客様の個人データは、当社の法人向けビジネス プライバシー ポリシーに従って処理されます。

製品

  • デモのリクエスト
  • 製品概要
  • ソリューション
  • 導入事例
  • プライシング

リソース

  • ブログ
  • イベント&ウェビナー
  • パートナーになる
  • コンプライアンス
  • データシート
  • コンテンツリスク評価ツール

企業情報

  • 私たちについて
  • 採用情報

サポート

  • サポートポータル
  • ユーザーガイド
  • リリースノート
  • 製品のライフサイクル

SNS

Cloud Protection by WithSecure

利用規約

プライバシー ポリシー