主なポイント
- 脅威データの一元管理: 「Cloud Protection for Salesforce」で検知したファイル、URL、アイデンティデータを、普段から監視している「Security Center」のダッシュボード上にまとめて表示できます。
- 簡単で迅速な導入: 設定は3ステップ・約30分程度で完了します。必要なものは「Cloud Protection for Salesforce」と「Security Center」のライセンスのみです。
- 傾向の把握と監査対応: 脅威の急増やパターンを1つのダッシュボードで追跡でき、監査人への証跡としてそのまま提示できます。
Security Centerは、単一のダッシュボードから1つ以上の組織のセキュリティ状況(認証、権限、組織のヘルスチェックなど)を監視するためのSalesforce用ツールです。すでにSecurity Centerをお使いであれば、その存在理由を理解されていると思います。10個ものブラウザタブやスプレッドシートを行き来する代わりに、組織全体のセキュリティシグナルを1カ所で監視することができます。
そして今回、Cloud Protection for Salesforceが検知した脅威データも、その監視画面に統合できるようになりました。連携は簡単で、アラート、ファイルスキャンログ、URLスキャンログ、ブリーチ(漏洩)ログの4つのデータ種別に対応するカスタム指標をSecurity Centerに登録するだけで機能することができます。
本ガイドでは、Security Centerで可視化できる脅威データの内容とその重要性、パターンを実アクションへ繋げるトレンドの読み解き方、そして3ステップでのセットアップ方法について解説します。Security Centerを最大限に活用したい方に最適な内容となっています。
Security Centerで確認できる情報
本連携により、Cloud Protection for Salesforceから4種類のデータを取り込むことができます。それぞれがSecurity Centerの「カスタムメトリクス」として登録されるため、ダッシュボードに表示させる項目を自由に選択可能です。
なぜこれが重要なのでしょうか? Security Centerは、設定やアクセス権限の把握(ヘルスチェック、権限設定、ログインアクティビティなど)に優れています。しかし、Security Center単体では、組織内を行き交う「コンテンツ」そのもの – 顧客がアップロードしたファイル、ケース内のリンク、データ漏洩(ブリーチ)によって流出したユーザーの認証情報 – を監視することはできません。これらはユーザーに直接到達するリアルな脅威です。これらが可視化されていないと、まさに攻撃が発生する現場においてセキュリティ上の「盲点」が生じてしまいます。本連携はこの盲点を塞ぎ、問題発生時に確認すべきツールを1つ減らしてくれます。
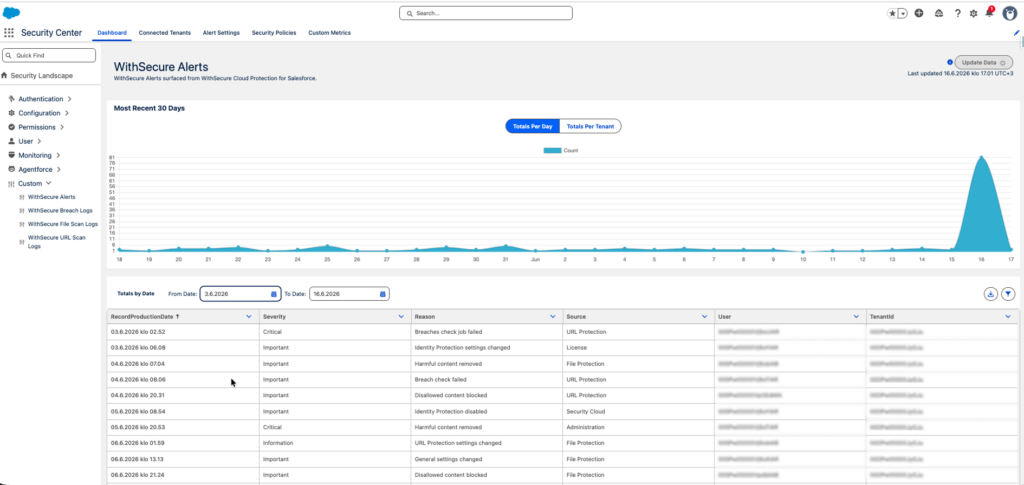
アラート: 検知情報、設定変更、ジョブのステータス、グループ化されたブリーチイベントが重要度別で表示されます。何に優先して対処すべきかがひと目で把握できます。
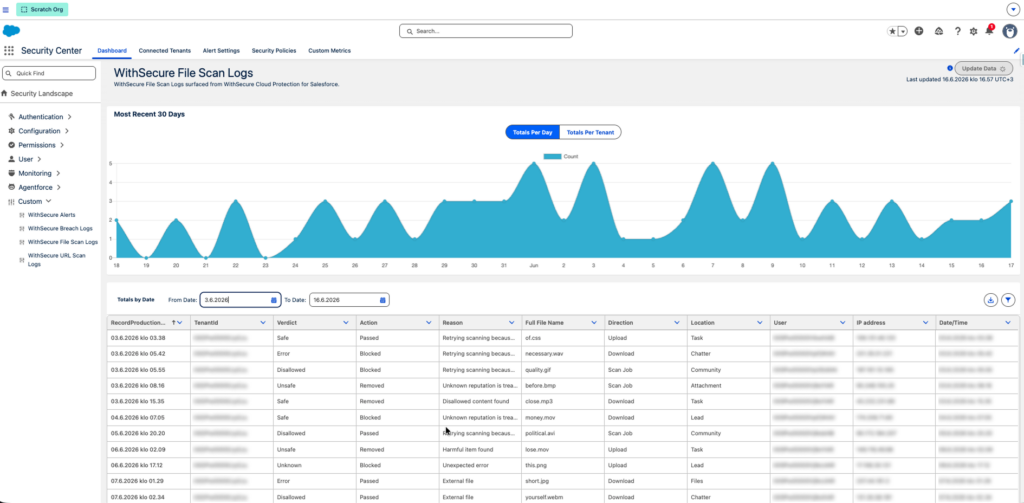
ファイルスキャンログ: すべてのファイルスキャン結果について、判定結果と実施されたアクションを表示します。スキャンされた対象、安全性(ブロックされたか否か)、アップロード者、送信元、IPアドレスまで追跡できます。ケースやポータル経由で悪意のあるファイルが届いた場合、その一連の経緯がここに記録されます。
URLスキャンログ: Cases、Chatter、メール、リード、ToDo内でチェックされたすべてのリンクについて、判定とアクションの詳細を表示します。フィッシングリンクは受信トレイだけでなくSalesforceのレコード内にも届きます。本機能により、その足跡を他のセキュリティ監視と同じ場所で追跡できるようになります。
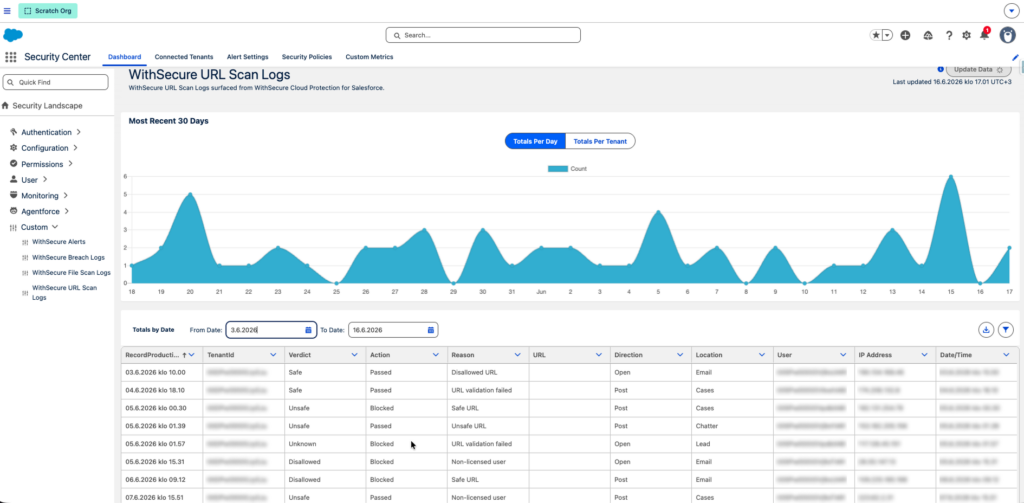
ブリーチログ: 認証情報(パスワード等)が過去のデータ漏洩で流出したことが判明しているユーザーの記録です。リスクレベル、漏洩元、パスワードがプレーンテキストで露出していたかどうかが含まれます。これは、アカウント乗っ取りの試みが迫っていることを知らせる最も早いアラートとなります。
トレンドが示すもの
個々のイベント情報も有用ですが、真の価値は「パターン」を把握することにあります。
Security Centerのすべてのメトリクスは時系列トレンド表示に対応しており、スキャンログを価値ある「シグナル」へと変換します。たとえば、新しい顧客ポータルを開設した翌週にブロック数が急増した、特定の地域からのケース経由で悪意あるURLが届いている、特定のユーザープロファイルにブリーチアラートが集中している、といった分析が可能です。データが一カ所に長期保存されて初めて、こうしたパターンが可視化され、迅速な対策を打てるようになります。
また、トレンド機能は管理者なら誰しもが監査人や経営陣から問われる「当社のSalesforceはどのように保護されており、その証拠を示せますか?」という質問への答えにもなります。本連携を利用すれば、経営陣がすでに信頼しているダッシュボード上に答えが用意されています。わざわざ別のツールからデータを集めてくる必要はなく、他のセキュリティ構成と並べてエビデンスを提示することができます。
必須要件と利用条件
始めるには以下の3つが必要です。
- Cloud Protection for Salesforce リリース3.3以降
- Salesforce Security Center のライセンス
- 権限セットおよびカスタムメトリクスを作成できる 管理者権限
リリース3.3へアップグレードした後に作成されたレコードは、自動的にSecurity Centerへ連携されます。過去の履歴データについては、オプションのData Loaderバックフィル機能を使用して取り込むことが可能です。
セットアップ方法
設定はすべてSalesforceの「設定」画面内で完結します。Cloud Protection for Salesforce側の設定変更は不要です。
- ステップ1:権限の割り当て Salesforceの[設定]から「Manage Security Center(Security Centerの管理)」システム権限を含む権限セットを作成し、アクセスが必要な管理者に割り当てます。その後、アプリ起動ツールから「Security Center」を開きます。
- ステップ2:カスタムメトリクスの登録 [設定]>[Security Center]>[設定]>[カスタムメトリクス]へ進み、表示させたいデータ種別(アラート、ファイルスキャンログ、URLスキャンログ、ブリーチログ)ごとにメトリクスを作成します。各メトリクスについて、ソースオブジェクト、表示フィールド、テナントIDフィールド、トレンドの基準となる「レコード作成日」フィールドを選択し、保存して有効化します。
- ステップ3:ダッシュボードの確認 Security Centerのダッシュボードを開き、各メトリクスにデータが表示されていることを確認します。データが表示されない場合は[Update Data]をクリックしてください(Security Centerの同期周期の関係上、最初のロードには数分かかる場合があります)。
セットアップは以上です。各メトリクスの推奨表示フィールドを含むより詳細なフィールド設定については、「Security Center 統合ガイド」をご参照ください。
すべての情報を1カ所に
セキュリティツールが信頼を得る方法は2つあります。「脅威を確実に防ぐこと」と「その仕事ぶりを可視化すること」です。本連携は、Cloud Protection for Salesforceが日々ブロックしている脅威アクティビティを、チームが普段から利用しているSecurity Centerダッシュボードへと集約します。
すでに当社のお客様ですか? バージョン 3.3 以降をご利用であることを確認の上、詳細な セットアップガイド に従って、今すぐご利用を開始してください。
まだ当社のお客様ではありませんか? デモをご予約 いただければ、Cloud Protection for Salesforce がユーザーに届く前に検知するあらゆる脅威とともに、連携機能の実演をライブでご覧いただけます。
よくある質問
Salesforce Security Center とは何ですか?
Security Centerは、Salesforceのセキュリティ監視ツールです。管理者はこのダッシュボード1つで、1つまたは複数の組織にわたるセキュリティ態勢を把握でき、認証、権限、設定の状態、ユーザーアクティビティなどの領域を網羅しています。
セキュリティセンターでは、サードパーティ製のセキュリティツールのデータを表示できますか?
はい、カスタムメトリクスを通じて可能です。Security Center では、他のソースからのデータをメトリクスとして登録し、トレンドグラフで表示することができます。Cloud Protection for Salesforce は、この仕組みを利用して、アラート、ファイルスキャンログ、URLスキャンログ、および侵害ログを表示しています。
セキュリティセンターで過去の脅威データを確認することはできますか?
はい。リリース 3.3 へのアップグレード後に作成されたレコードは自動的に移行され、Salesforce Data Loader を使用すれば、最大 6 か月分の過去のレコードを遡って取り込むことができます。
この連携には、別途ライセンスが必要ですか?
この統合には、別途ライセンスは必要ありません。組織内でSalesforce Security Centerのライセンスが有効であり、Cloud Protection for Salesforce リリース3.3以降が導入されている必要があります。