主要なポイント
- ステータスを使用して、チームが Cloud Protection for Salesforce アラートを処理する方法のサポートを導入しました。
- ログの保持期間の上限が24か月ではなくなりました。データタイプごとに独自の保持期間を設定するか、Salesforce から何もエクスポートすることなくレコードを無制限に保持できます。
- 1つのボタンで、アラート、ファイルスキャンログ、URLスキャンログ、およびアイデンティティ侵害を Security Center メトリクスとして登録します。
検出は困難であり、当社のエンジニアリングのリソースの多くがそこに投入されています。また、それは管理者のデスクに届く業務の半分にすぎません。残りの半分は、アラートが発生した後に発生することです。誰がそれを確認したのか、どのような判断を下したのか、コンプライアンスチームから問い合わせがあったときにレコードがまだ存在しているか、そしてSalesforce管理者以外の第三者がその一部でも閲覧できるか、ということです。
Autumn 3.4 は、まさにその問題に対処することを目的としています。変更点とそれが何を意味するかは以下のとおりです。
チームのアラート処理方法に対するサポート
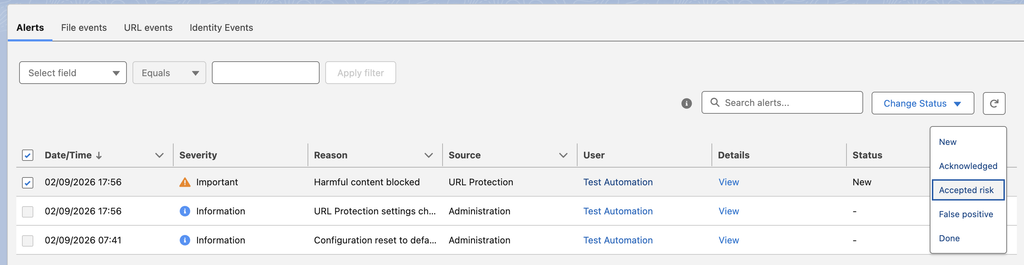
ほとんどのチームには、たとえ明文化されていなくても、検出事項を処理するためのプロセスが既に存在します。まず誰かが各項目を確認し、さらなる対応が必要かどうかを判断した上で、疑わしいものをセキュリティチームに引き継ぎます。Cloud Protection for Salesforce は、アラート一覧自体の中でそのプロセスをサポートするようになりました。対応を待っているアラートをひと目で確認でき、2人の管理者が同じレコードを重複して確認することなく作業を分担できます。また、数か月後に特定のアラートについて疑問が生じた場合でも、判断結果がレコードに記録されているため、誰でも参照できます。
仕組み: [Analytics] (アナリティクス) → [Alerts] (アラート) にて、すべてのアラートに以下の5つのステータスのいずれかが付与されるようになりました:
- New(新規)
- Acknowledged(確認済み)
- Accepted risk(リスク許容)
- False positive(偽陽性)
- Done(完了)
他の項目を絞り込む場合と同様にステータスで絞り込みを行い、一括編集機能を使用して複数のアラートを一度に更新できます。一括変更を行う際は事前に確認が求められるため、誤ったクリックによってまとめてステータスがサイレントに変更されてしまう心配はありません。情報通知のアラートにはステータスが不要なため「N/A」と表示されます。アップグレード時に組織内に既に存在するすべてのアラートは「New(新規)」として開始されます。
ログを独自の条件で保持
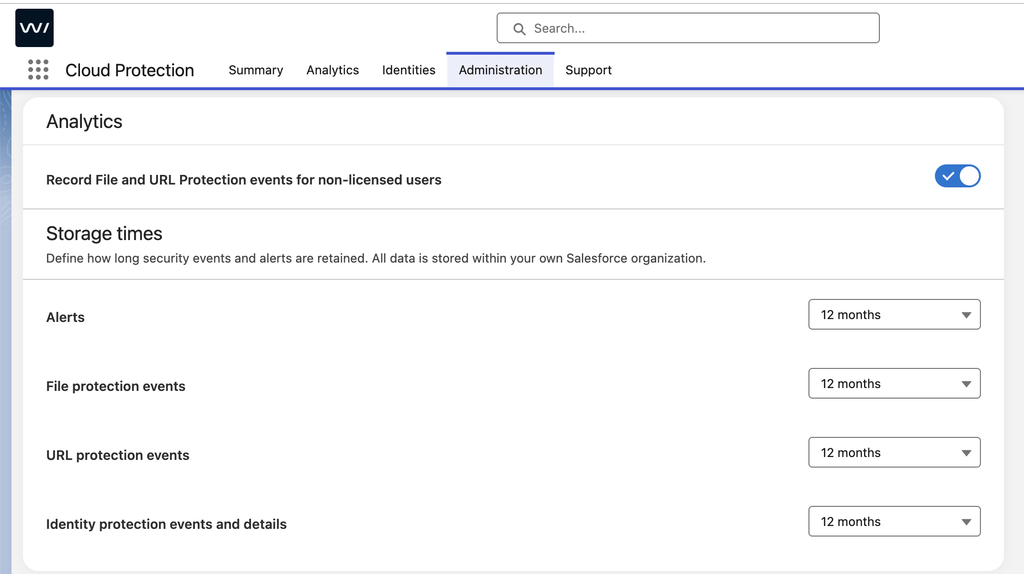
組織に遵守すべき保持ルールがある場合や、第三者が設定したスケジュールに従ってログが消失することに懸念がある場合、ポリシーで要求される内容と製品側で保持可能な期間との間にギャップを感じたことがあるかもしれません。コンプライアンスチームが5年間の保持を求めていても、以前の保持期間の上限は2年であり、そのギャップを埋める作業(通常はエクスポート手順の作成や、他所でのデータ保持および管理)は管理者の負担となっていました。今回のアップデートにより、無期限でのレコード保持を含め、実際に必要な任意の長さで保持期間を設定できるようになりました。これにより、ログを作成された場所にそのまま維持でき、セキュリティチームや監査人から昨年のスキャン履歴が残っているか確認された際にも、単に「はい」と答えるだけで対応が完了します。
仕組み: [Admin] (管理) → [General] (全般) → [Analytics] (アナリティクス) → [Storage Times] (保存期間) にて、固定の保持期間枠は従来どおり維持され(旧来と同様に上限24か月)、その並びにアラートおよびすべてのスキャンログカテゴリ向けに2つの新しいオプションが追加されました。日数、週数、月数、または年数単位でカスタム期間を設定できるほか、[Never delete] (削除しない) を選択して、該当カテゴリの毎日のクリーンアップを無効化し、そのライフサイクル管理を完全に手動へ切り替えることも可能です。[Never delete] (削除しない) を選択すると、データの増加に伴いそのカテゴリのサイズが拡大し続ける点に留意してください。そのため、ほとんどの組織では、全レコードではなく証明が必要な特定のレコードに対してのみ適用することをお勧めします。
ワンクリックでセキュリティチームにアラートを共有
アラート、スキャン判定結果、およびアイデンティティ侵害データが Salesforce Security Center に表示されることで、セキュリティチームはレポートの抽出を管理者に依頼することなく、自らが常時監視している画面上で Cloud Protection for Salesforce が検知している内容を確認できるようになります。これは Summer 3.3 以降可能になっていた機能ですが、それには [Setup] (設定) 内で4つのカスタムメトリクスを項目ごとに手動で正しく構築する必要がありました。Autumn 3.4 ではこの作業が自動化されたため、To-Doリストに残っていた設定作業も、わずか1分程度の作業で完了するようになります。
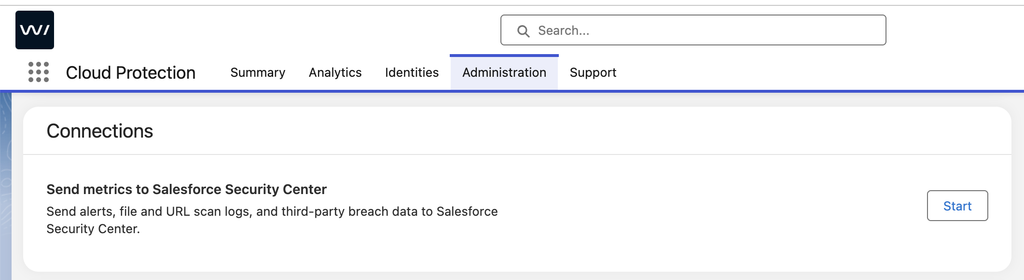
仕組み: Cloud Protection for Salesforce アプリケーションを開き、[Administration] (管理) → [Tools] (ツール) に移動すると、新たに [Connections] (接続) セクションが表示されます。[Start] ボタンをクリックすると、以下の4つのオブジェクトすべてが Security Center メトリクスとして自動的に登録されます:
- Alerts(アラート)
- File Scan Logs(ファイルスキャンログ)
- URL Scan Logs(URLスキャンログ)
- Identity Breaches(アイデンティティ侵害)
このボタンは Security Center へのアクセス権限を持つユーザーにのみ表示されます。また、既に登録済みのメトリクスは自動的にスキップされるため、複数回押しても安全です。したがって、Summer 3.3 で手動にてメトリクスを構築済みの場合、ここでの対応作業は一切不要です。
AgentExchange で利用可能
Autumn 3.4 は、2026年9月7日より Salesforce AgentExchange から入手可能です。
- サンドボックス自動アップデート開始: 2026年9月28日
- 本番組織自動アップデート開始: 2026年10月12日
Salesforce に到達する脅威を検知することは、常に当社の主要な取り組み領域であり、検知後に何が発生したかを管理者が把握できるようにサポートすることも、同様に重要視されるようになってきています。上記でご紹介した更新内容は、お客様が最も早く変化を実感できる機能ですが、Autumn 3.4 には本ドキュメントで取り上げられていない機能も多数含まれています。
すでにお客様である場合。 リリースノートをご覧になり、Autumn 3.4 のすべての新機能をご確認ください。
まだお客様でない場合。貴社組織で本製品がどのように活用できるかをご紹介いたします。デモをご予約いただければ、個別にご案内いたします。 [デモのリクエスト]