重要なポイント
- Salesforce は一部のファイルをネイティブでスキャンするようになりましたが、添付ファイル、100 MB を超えるファイル、およびリンクはスキャンの対象外となります。
- Cloud Protection for Salesforce は、すべてのファイル、添付ファイル、および URL を、アップロード時およびダウンロード時にリアルタイムでスキャンします。
- Security Center との連携により、スキャン結果や脅威の傾向が、チームがすでにお使いのダッシュボード上に表示されます。
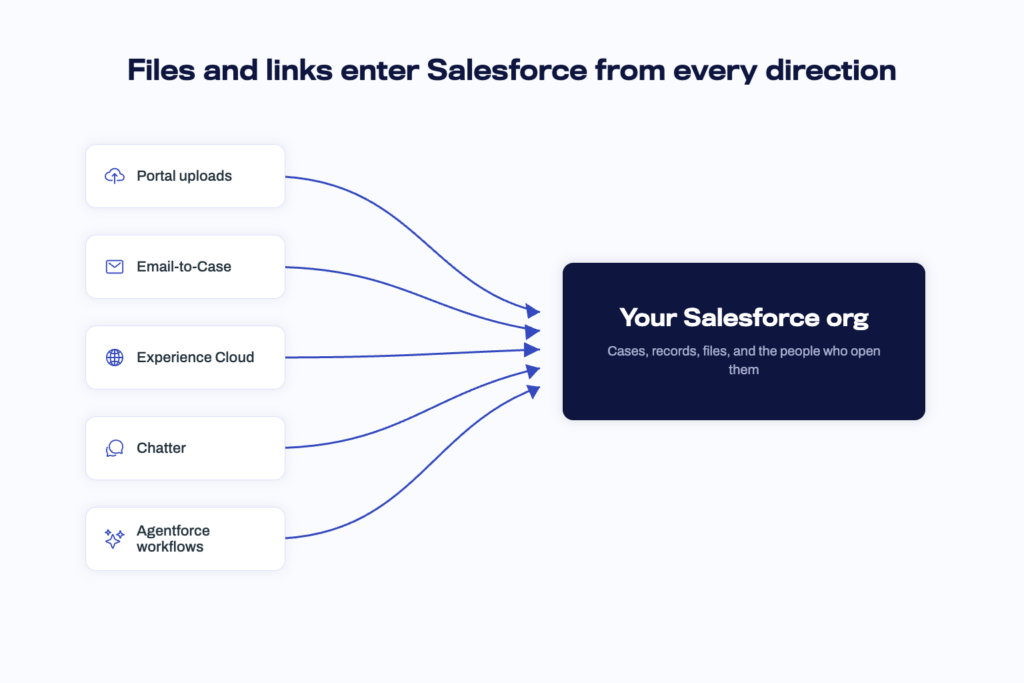
ファイルは常に Salesforce へと流れ込んでいます。ポータル経由で顧客がアップロードする文書、サポートケースの添付ファイル、Web-to-ケース(メール-to-ケース)で送信されるメール、あるいは Experience Cloud を通じてパートナーが共有するファイルなど、その経路は多岐にわたります。そのどれかひとつにでもマルウェアが含まれている可能性があり、サービスエージェントはそれらを一日中開き続けています。
では、それらすべてをどのようにスキャンすればよいのでしょうか? 結論から言うと、Spring ’26 リリース以降、Salesforce は一部のファイルをネイティブでスキャンするようになりましたが、ファイル、添付ファイル、およびリンクを完全に保護するには Cloud Protection for Salesforce のような専用のスキャンアプリケーションが必要となります。また、本アプリケーションはスキャン結果を Salesforce Security Center に送信できるため、脅威の傾向を長期的に監視することが可能です。
本ガイドでは、ネイティブのファイルスキャン機能が保護する範囲、保護の限界、そしてそのギャップを埋める方法について詳しく解説します。
Salesforce が標準でスキャンする範囲
Salesforce の公式ドキュメントによると、ネイティブのファイルスキャン機能は次のように動作します:
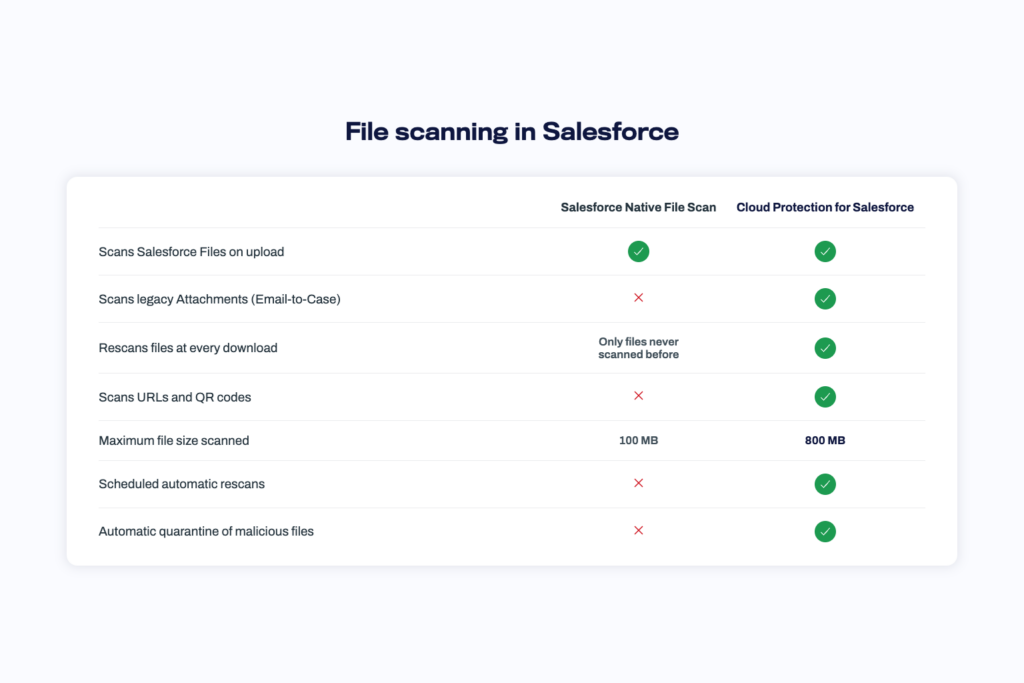
- Salesforce Filesをアップロード時にスキャンし、悪意があると識別されたファイルをブロックします。
- 対象となるのは Salesforce ファイルのみです。従来の添付ファイル(Legacy Attachments)は対象外となります。Web-to-ケース(メール-to-ケース)は添付ファイルを作成するため、外部から組織(Org)にファイルが入ってくる最も一般的な経路の 1 つがカバーされないことを意味し、これは非常に重要な点です。
- 100 MB を超えるファイルはスキャンされず、ブロックもされません。
- 悪意がある確率が高いファイルのみにフラグを立てます。
- 本機能が有効化される前にアップロードされたファイルは、誰かがそれらをダウンロードしたときにのみチェックされます。
レコード内の URL のスキャン機能や、スキャンされた内容、検出された脅威、時間経過に伴う脅威アクティビティの動向を確認できるレポート層(機能)も存在しません。
Salesforce はこの点について明確に公開しています。ドキュメントでは、より厳しいスキャン要件を持つお客様に対して、AgentExchange 上のセキュリティパートナーを参照するよう案内しています。言い換えれば、ネイティブスキャンは最低限の基準であり、到達点ではありません。機能ごとの完全な内訳については、Salesforce のファイルスキャンと Cloud Protection for Salesforce の詳細な比較をご覧ください。
すべてのファイルと添付ファイルをリアルタイムでスキャンする方法
Cloud Protection for Salesforce は、まさに上記で挙げたようなセキュリティギャップを埋めるために構築されています。組織(Org)内で本アプリケーションを稼働させることで、次のように変わります。
すべてのファイルと添付ファイルがスキャンされます。 Salesforce ファイル、従来の添付ファイル、Web-to-ケース(メール-to-ケース)のコンテンツ、ポータルからのアップロード、Experience Cloud、Chatter、および Agentforce ワークフローを流れるコンテンツが対象です。例外となるファイルタイプや侵入経路はありません。
スキャンはアップロード時だけでなく、ダウンロード時にも実行されます。 脅威インテリジェンスは絶えず進化しているため、昨日クリーンだったファイルが今日マルウェアとして識別されることがあります。ネイティブスキャンはファイルを 1 度しかチェックしませんが、Cloud Protection for Salesforce はダウンロードのたびに再チェックを行い、ユーザーがファイルを開く前にこうした遅延検出に対応します。
組織内にすでに存在するファイルもスキャンされます。 必要に応じてオンデマンドで手動スキャンを実行したり、営業時間外にファイルを一括チェックするスケジュールスキャンを設定したりできます。
悪意のあるファイルは自動的に処理されます。 設定したポリシーに基づき、有害なコンテンツが発見された瞬間にブロックまたは隔離され、管理者へアラートが通知されます。手動による確認キューは不要です。
リンクも同様に処理されます。 ケース、Chatter 投稿、メール、リード、タスク、その他の標準オブジェクトおよびカスタムオブジェクトなど、表示されるあらゆる場所の URL がリアルタイムの脅威インテリジェンスと照合・チェックされます。ファイルや画像内の QR コードも抽出され、その遷移先がスキャンされます。これは、フィッシングリンクが常に目に見える場所にあるとは限らず、文書内や QR コードの背後に隠されているためです。
迅速に導入・利用開始できます。 アプリケーションは AgentExchange からインストールでき、セットアップ(Setup)に時間はかからず、Salesforce の設定変更も不要です。ファイルやリンクが組織に入り込むと同時に、リアルタイムスキャンが開始されます。
Security Center ですべてを監視する方法
スキャンによって、脅威は到達した時点で検出・捕獲されます。しかし、そうしたアクティビティに対する可視性がなければ、保護機能が正しく動作しているかを確認したり、脅威のパターンを特定したり、監査人などに証明したりすることができません。
つのダッシュボードから複数の組織全体のセキュリティを監視する Salesforce のツールである Security Center をご利用の場合、Cloud Protection for Salesforce からの脅威データをそのまま画面上に表示できます。ファイルのスキャン判定、URL のスキャン結果、アラート、アイデンティティ侵害レコードなどが、傾向チャートを備えたカスタム指標として表示されます。
これにより、個々のイベントが実用的な施策につながるパターンへと変わります。例えば、新しいポータルの開設後にブロックされたファイルが急増している傾向や、特定の地域からのケースに悪意のあるリンクが集中している傾向などを把握できます。また、監査人や経営陣から Salesforce の保護対策について尋ねられた際も、最大 6 か月間の履歴とともに、信頼するダッシュボード上に証拠が用意されています。
ダッシュボード表示や 3 ステップのセットアップ手順を含む、連携の完全な解説ガイドを用意しています: 「Cloud Protection for Salesforce と Salesforce Security Center を連携する方法」をご覧ください。
Security Center を使用していない場合でも、同様のデータは Cloud Protection for Salesforce 内部のアナリティクスビューで利用可能であり、スキャンアクティビティ、検知、および傾向をカバーしています。Security Center との連携は、単にそれらのデータを他の Salesforce セキュリティシグナルと一緒に一元管理するための機能です。
すべてをスキャンし、すべてを可視化する
ネイティブのファイルスキャン機能は良い第一歩であり、標準で有効化されているのには理由があります。しかし、メールの添付ファイル、大容量ファイル、リンクは依然としてスキャンされずに通過してしまい、時間経過に伴う脅威の動向を把握する手段もありません。それこそが Cloud Protection for Salesforce の存在理由です。本製品はスキャンのギャップを解消し、Security Center を通じてモニタリングレイヤーを提供します。両方を導入することで、組織に入るすべてのファイルとリンクがチェックされ、監視可能になります。
各指標で推奨される表示項目(Field)を含む、項目ごとの完全な設定手順については、Security Center 連携ガイドを参照してください。
はじめましょう
すでにご利用中のお客様; Security Center 連携機能はリリース 3.3 以降でご利用いただけます。最新リリースにアップデートし、セットアップガイドに従ってカスタム指標を登録してください。Cloud Protection for Salesforce 自体の設定変更は不要です。
まだご利用でないお客様: 開始方法は 2 つあります。無償の Salesforceのコンテンツリスク診断では、自社環境の実際の数値をもとに、現在スキャンされずに組織へ入ってきている脅威を可視化します。または、デモをご予約いただければ、ファイルスキャン、URL 保護、および Security Center 連携をライブ実演でご案内いたします。
よくある質問
Salesforceはファイルのウイルスチェックを行っていますか?
一部です。Spring 26のリリース以降、SalesforceはアップロードされたSalesforceファイルをネイティブにスキャンし、悪意のあるものと識別されたファイルをブロックするようになりました。このネイティブスキャンでは、従来の添付ファイルは対象外となり、100 MBを超えるファイルはスキャン対象外となり、脅威の可能性が高いもののみがフラグ付けされます。完全なカバー範囲を確保するには、専用のスキャンソリューションが必要です。
Salesforceのマルウェアスキャンには、ファイルサイズの制限はありますか?
Salesforceの標準機能である「File Scan」では、100 MBを超えるファイルはスキャンもブロックもされません。一方、「Cloud Protection for Salesforce」では、最大800 MBまでのファイルをスキャンします。
Salesforceにすでに保存されているファイルをスキャンすることはできますか?
Cloud Protection for Salesforce can scan your 手動スキャンで必要なファイルのみを個別にスキャンするか、業務時間外に実行されるスケジュールスキャンで一括スキャンすることができます。
Salesforce Security Center でスキャン結果を確認できますか?
はい。Cloud Protection for Salesforce では、ファイルスキャンログ、URL スキャンログ、アラート、および侵害ログが、トレンドチャート付きのカスタムメトリクスとして Security Center に表示されます。