主要なポイント
- Experience Cloud は外部ユーザーを Salesforce データに直接接続するため、ゲストユーザーの設定は非常に重要なセキュリティ境界となります。
- 攻撃者は、City-Forum と呼ばれる新しい攻撃キャンペーンにおいて、誤って設定されたゲストユーザープロファイルを悪用しています。
- Salesforce の脆弱性は関与していません。攻撃は顧客の設定を悪用しているため、対策はお客様自身で講じる必要があります。
- 重要なポイントは、ゲストユーザーに対して最小権限の原則を徹底することです。
Salesforce Experience Cloud とは何か、なぜ組織で使用されるのか?
Salesforce エコシステムで作業している場合、すでに Experience Cloud についてご存知でしょう。これは、顧客、パートナー、または一般ユーザーなど、外部の人々と自社を接続し、チームが Salesforce で毎日管理しているデータに直接アクセスするポータルを提供するプラットフォームです。
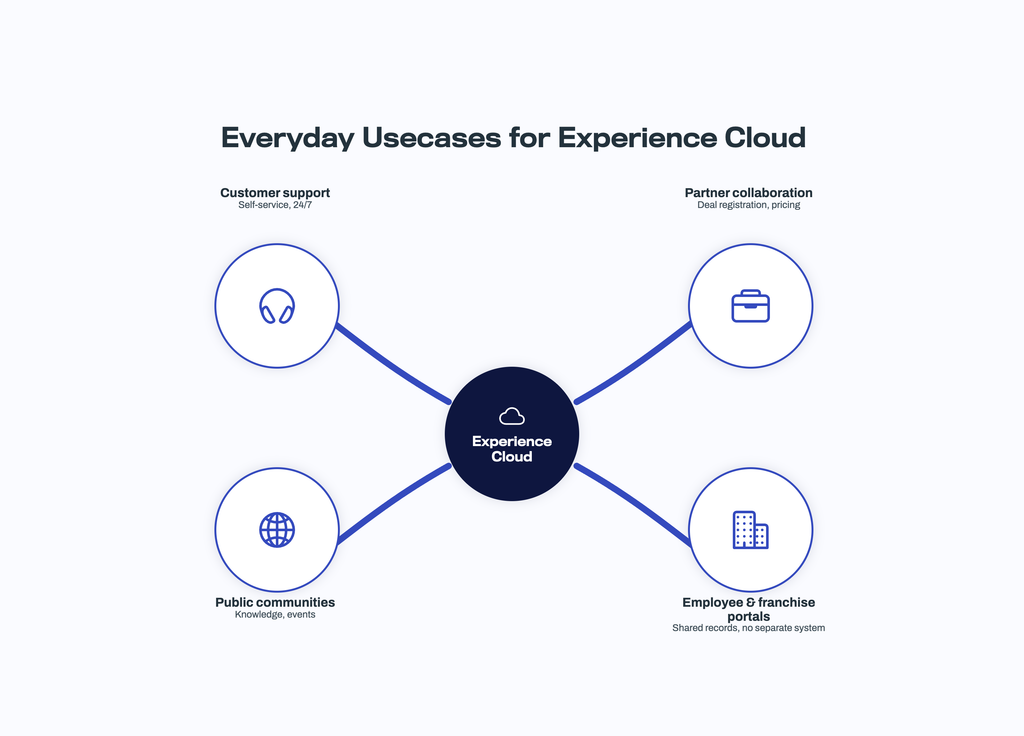
以下は、チームが毎日これを活用している一般的な例です:
- カスタマーサポートとセルフサービス: ユーザーはサポートに電話することなく、ケースの登録、注文の追跡、深夜2時でも回答の検索を行うことができます。
- パートナーとのコラボレーション: 代理店などのパートナーは、営業チームにメールを送ることなく、案件の登録や最新の価格表の取得を自ら行うことができます。.
- 公開コミュニティ: 見込み客は、直接話をする前にナレッジ記事を閲覧したりイベントに申し込んだりすることができます。
- 従業員およびフランチャイズ向けポータル: 分散されたチームが、別の社内システムを用意することなく、本社と同じレコードやプロセスにログインしてアクセスできます。
これらが非常に円滑に機能する理由は、個別の Web サイトを構築する必要がなく、データの同期も不要だからです。ポータルは内部チームが使用しているものと同じレコードを読み書きするため、顧客がポータルで登録したケースは、サービスチームがコンソールで対応するケースとまったく同一のものです。このライブ CRM データへの直接的なアクセスラインこそが、非常に多くの組織が Experience Cloud に依存している理由です。
なぜ Experience Cloud ゲストユーザーのアクセスがセキュリティリスクを生むのか
匿名訪問者を許可するすべての Experience Cloud サイトは、ゲストユーザープロファイルと呼ばれるものに依存しています。サイトへの認証されていないすべての訪問者はこの単一のプロファイルを共有し、その権限によって訪問者が表示・実行できる内容が決定されます。Salesforce におけるユーザー権限とプロファイルに関しては、一筋縄ではいかない複雑な問題であることは周知の事実です。日々それらを扱う管理者であれば誰もがその難しさを証言するでしょう。
ゲストユーザープロファイルは、ナレッジ記事や製品一覧など、公開を意図したデータのみへのアクセスを付与することを目的としています。しかし、Salesforce の権限構造は階層的かつ詳細であり、オブジェクトアクセス、レコードアクセス、項目レベルセキュリティ(FLS)、共有設定にわたっています。それらの階層のいずれか1つでも過剰に広く設定されている場合、匿名の訪問者が公開をまったく意図していなかったデータに到達してしまう可能性があります。さらに、Experience Cloud サイトはページを正しく動作させるために API エンドポイントを公開しているため、そのアクセスは単にページを1つずつ閲覧するだけでなく、スケールした形でデータ抽出が可能です。
換言すれば、ゲストユーザーとは他のユーザーと同様のアイデンティティ(身元)です。ただ単に、インターネット上の誰でも使用できるアイデンティティであるというだけです。そして、長年にわたり既知の弱点として静かに存在していたこの部分を、攻撃者がついに大規模に悪用し始めました。
これまでの Experience Cloud への攻撃
これは机上のリスクではありません。現在の Salesforce エコシステムにおいて最もアクティブな攻撃パターンの一つです。
攻撃者は2025年以降、誤って設定されたゲストユーザーのアクセスを悪用し続けており、そのキャンペーンは現在も継続しています。重要なのは、これらの中に Salesforce プラットフォーム自体の脆弱性は一切含まれていないということです。すべては「責任共有モデル」に集約されます。Salesforce はプラットフォームを保護し、顧客は権限と設定が正しく設計されていることを確認する責任を負います。
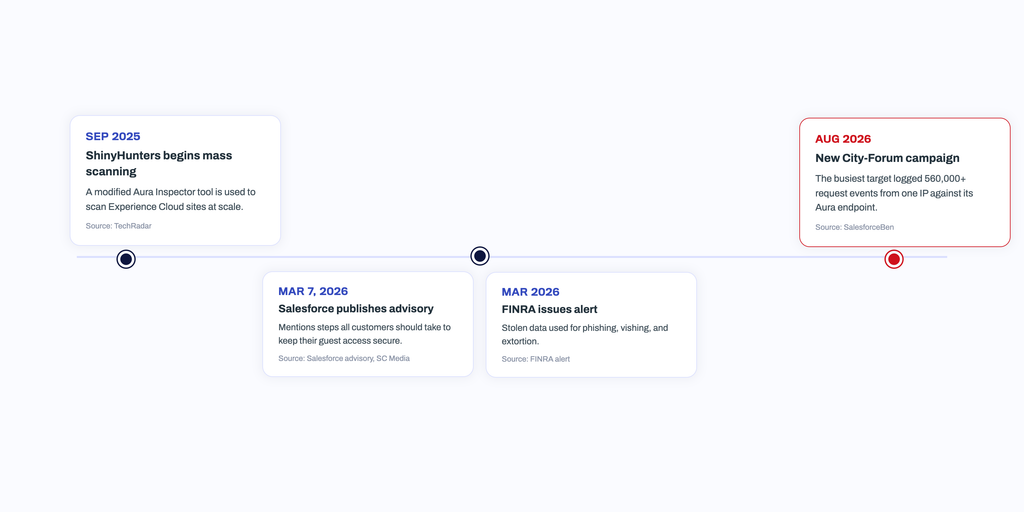
出典(左から右): TechRadar, Salesforce advisory, FINRA alert, SalesforceBen
これらのキャンペーンから、特に注目すべき2つの詳細があります:
- 第一に、攻撃者は認証情報(資格情報)を一切必要としませんでした。誤って設定されたゲストアクセスにより、表玄関はすでに開かれていたためです。
- 第二に、ゲストアクセスは多くの場合、単なる出発点にすぎませんでした。Salesforce のセキュリティアドバイザリでは、ゲスト設定の不備によって露出したデータを利用してポータルアカウントをセルフ登録し、匿名のゲストセッションを、より広範なデータアクセス権を持つ認証済みユーザーへと引き上げることができると警告しています。外部アイデンティティと内部データとの間の境界線は、ほとんどのチームが想定しているよりも薄いものです。
Experience Cloud ゲストユーザーアクセスの保護方法
Salesforce のアドバイザリには、それぞれの実装手順を伴う具体的なハードニング(堅牢化)手順が記載されており、これらは今四半期ではなく、今週中に対応する価値があります。これらの手順を実行することで、攻撃者が利用したギャップを塞ぐことができます。しかし、その背景にはより厳しい現実が存在します。
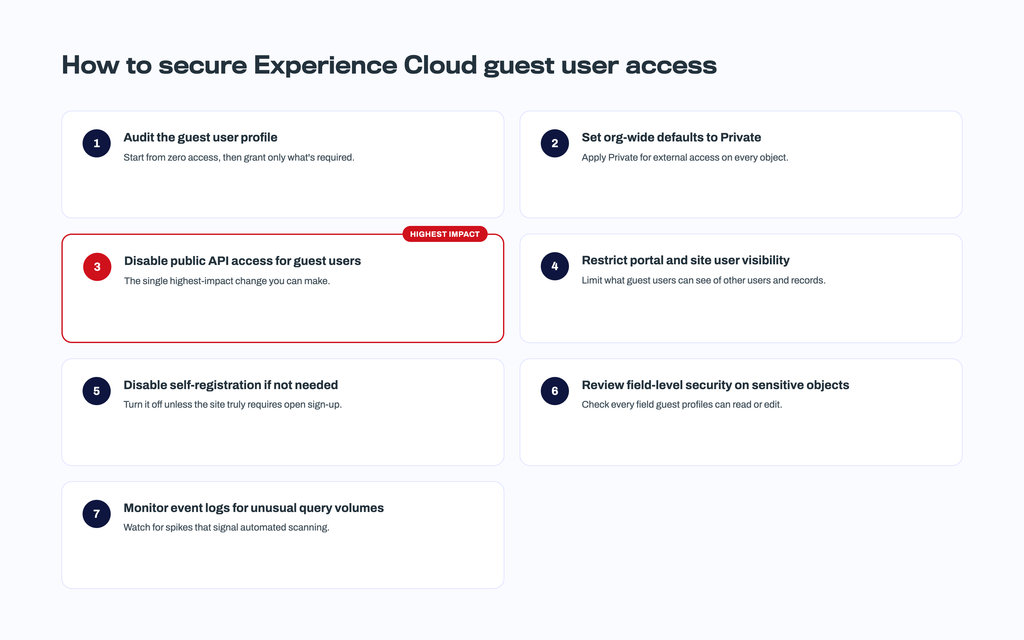
出典: Salesforce security advisory
学ぶべきこと: 最小権限は一回限りのプロジェクトではない
これらのキャンペーン被害に遭った組織のいずれも、意図的にデータを露出させようとしたわけではありません。アクセス権限は時間の経過とともに徐々に拡大していくものであり、Salesforce 組織を数年間管理した経験のある人なら誰でもその経緯を理解できます。
- 単発プロジェクトのために作成された権限セットが削除されずに残っている
- 利便性のためにプロファイルが複製され、付与した記憶のないアクセス権限がそのまま引き継がれている
- 誰かがロールを変更しても以前の権限をすべて保持している、またはパートナーアカウントがパートナーシップの終了後も静かに存続している
そして、最も一般的な2つの事例を忘れてはなりません:
- 権限を設計した管理者がすでに退職している
- Experience Cloud サイトが外部コンサルタントによって構築され、社内の誰もその設定を完全に所有・管理していなかった
私たちが以前執筆した「誰も語らない Salesforce 権限ギャップ」について、これらの攻撃は、そのギャップが自動化ツールを持つ攻撃者と出会ったときにどうなるかを実証しています。今日の監査によって現在の問題を修正することはできますが、組織は静止しているわけではありません。新しい権限セットが作成され、ユーザーは入出社し、把握できないデータ侵害によって認証情報が漏洩します。問題は、現時点で権限が正しいかどうかではなく、正しくなくなったときにそれを検知できるかどうかです。それこそが、大部分の Salesforce セキュリティプログラムが依然として見落としている点です。
Identity Protection によるギャップの解消
このギャップを埋めるために私たちが構築したのが Identity Protection です。Cloud Protection for Salesforce の一部として機能し、管理者に対して組織全体のユーザーレベルのリスクに関する継続的な可視性を提供します。これらのキャンペーンを踏まえ、最も重要な3つのシグナルに焦点を当てています:
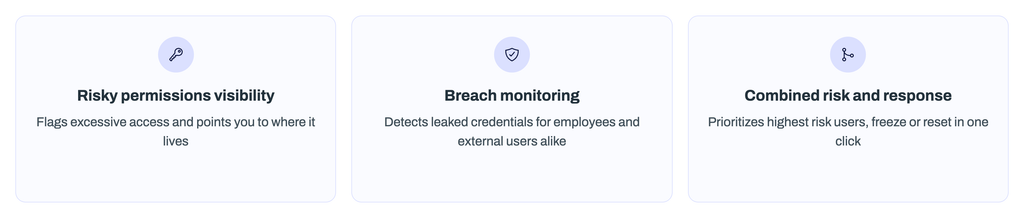
リスクの高い権限の可視化: Identity Protection は監視対象ユーザーに割り当てられた権限を評価し、`Modify All Data`(すべてのデータの変更)、`View All Data`(すべてのデータの参照)、`Manage Users`(ユーザーの管理)などのハイリスクなシステム権限にフラグを立てます。過剰なアクセス権を持つユーザーを特定でき、Identity Protection は Salesforce 固有の高度なユーザービューを参照して、そのアクセスがどこから来ているかを正確に特定します。これにより、最小権限の原則が年次のプロジェクトから、常時有効な運用へと変わります。
侵害モニタリング: Identity Protection は、Salesforce ユーザーの認証情報がサードパーティのデータ侵害に登場したことを検知するため、攻撃者が行動を起こす前に対策を講じることができます。これは内部ユーザーと外部ユーザーの両方にとって重要です。Experience Cloud のコミュニティおよびパートナーのログインは、企業のセキュリティスタックの外側に位置することが多く、会社が管理するデバイスやアイデンティティプロバイダー(IdP)がバックに存在しないケースが多々あります。それにもかかわらず、彼らはログインし、Salesforce 組織内のプラットフォームおよびデータと相互作用します。Identity Protection は従業員だけでなく、これらの外部アイデンティティもエンタープライズ規模で監視します。
統合されたリスクシグナルと即座のレスポンス: [Identities at Risk] (リスクのあるアイデンティティ) 概要画面は、リスクの高い権限と侵害への露出を、MFA や SSO の使用状況、各ユーザーに紐付く接続アプリケーションおよびアクティブなトークンの可視性と統合します。これにより、最高の複合リスクを示すユーザーを優先して対応できます。同じパネルから、ユーザーを即座に凍結(Freeze)したり、パスワードリセットを強制したりできます。
これらのキャンペーンは、過剰な権限を持つ1つのアイデンティティ(この場合は匿名のゲスト)が自動化ツールを持つ攻撃者と接触したときに何が起こるかを示しました。継続的なアイデンティティのモニタリングこそが、その両方に先回りし続ける方法です。Identity Protection は Cloud Protection for Salesforce のユーザーベースライセンスに含まれており、追加の個別アドオンは不要です。ファイル保護および URL 保護と連携して機能し、ネイティブの Salesforce コントロールでは管理者に委ねられているコンテンツ層とアイデンティティ層をカバーします。
まとめ
これらのキャンペーンで被害を受けた組織は、不注意だったわけではありません。彼らは、今日何千もの Salesforce 顧客が運用しているのと同じポータル、同じ権限モデルを運用していただけです。ニュースの標的になるか無事で済むかの違いは、誤って設定しやすく、管理を見失いやすい設定の詳細に起因していました。
したがって、これを対策の契機として捉えてください。今週中にゲストユーザーのアクセスを監査し、組織内のすべてのアイデンティティを最小権限まで絞り込み、設定の逸脱(ドリフト)が発生したときにそれを検知できる仕組みを導入してください。なぜなら、設定は必ず逸脱するからです。攻撃者はすでにスキャンを実行しています。唯一の疑問は、彼らがあなたのサイトに到達したときに何を発見するかです。
現在のアイデンティティリスクがどのような状態にあるか確認したい場合は、デモをご予約ください。数週間ではなく数分で可視化してお見せいたします。